همه مطالب

شایان ضیایی، نویسنده نوشدارو
شایان ضیایی
زمان مطالعه ۲ دقیقه

ممکن است یک پیامک به گوشی‌تان برسد که نه صدایی دارد، نه در صندوق پیام‌ها دیده می‌شود و نه حتی لازم است آن را باز کنید؛ با این حال، همان پیامک می‌تواند تماس جاری را قطع کند و حتی باعث شود گوشی عملاً از کار بیفتد.

پژوهشگری که این باگ را در اندروید کشف کرده، نام «پیامک مرگ» یا «SMS of Death» را برایش انتخاب کرده است. گیرنده‌ی پیام لازم نیست هیچ کاری انجام دهد؛ پیامک مخفی در پس‌زمینه پردازش می‌شود و تماس جاری را قطع می‌کند، بدون اینکه آنتن گوشی بپرد. همین پژوهشگر می‌گوید که با تکرار دریافت چنین پیامکی، گوشی بارها و بارها کرش می‌کند و عملاً غیر قابل استفاده می‌شود.

مشکل در واقع زمانی بدتر می‌شود که گوشی ممکن است دوباره برای پردازش همان پیام خراب تلاش کند؛ در نتیجه، چرخه‌ی کرش کردن موبایل ادامه‌دار می‌شود.

نماد نوشدارو: بطری دارو با درِ چوب‌پنبه‌ای روی زمینه دایره‌ای اخرایی
تیم نوشدارو
زمان مطالعه ۴ دقیقه

این روزها هوش مصنوعی و فناوری‌های نوظهور مرز میان انسان و ماشین را کم‌رنگ کرده‌اند. همین باعث شده پژوهشگران به سراغ این پرسش مهم بروند که فناوری‌های جدید چگونه درک ما از «هویت»، «هدف زندگی» و «ارتباطات انسانی» را به چالش می‌کشند.

یک پژوهش تازه در نشریه «ارتباطات علوم انسانی و اجتماعی» بررسی کرده است که فناوری‌های دیجیتال و سطح سواد دیجیتال ما چه تأثیری بر دغدغه‌های عمیق انسانی و معنای زندگی دارند.

عصر دیجیتال نه‌تنها روش ارتباط و دسترسی ما به اطلاعات را تغییر داده، بلکه روی شیوه شکل‌گیری ارزش‌ها، هویت و معنای زندگی ما هم اثر گذاشته است. با پیشرفت کامپیوترها و هوش مصنوعی، حالا این بحث جدی‌تر از همیشه مطرح می‌شود که آیا ماشین‌ها هم می‌توانند نوعی از آگاهی و هوشیاری را تجربه کنند یا خیر.

نماد نوشدارو: بطری دارو با درِ چوب‌پنبه‌ای روی زمینه دایره‌ای اخرایی
تیم نوشدارو
زمان مطالعه ۵ دقیقه

دیروز در نوشدارو خبر هک بایننس را منتشر کردیم؛ حمله‌ای که به برآورد خود این صرافی حدود ۶.۳ میلیارد دلار دارایی را درگیر کرده بود. حالا که جزئیات بیشتری منتشر شده، این ماجرا را کالبدشکافی می‌کنیم تا ببینیم در جزئیات چه اتفاقی افتاد و هکرها کارشان را چطور انجام دادند.

شرکت‌های فعال در حوزه‌ی رمزارز و بازرسان امنیتی، در رقابتی نفس‌گیر با زمان تلاش می‌کنند پس از وقوع بزرگ‌ترین سرقت رمزارزی تاریخ، میلیاردها دلار پول دیجیتال سرقت‌شده را مسدود و ردیابی کنند. روز پنج‌شنبه، حوالی ساعت ۴ بعدازظهر به وقت شرق آمریکا، هکرها عملیاتی برق‌آسا آغاز کردند و حدود ۶.۳ میلیارد دلار رمزارز را که در چندین بلاکچین مختلف پخش شده بود، از کیف‌پول‌های متعلق به صرافی بایننس بیرون کشیدند.

بلافاصله پس از این سرقت، بایننس به‌عنوان بخشی از تحقیقات خود درباره‌ی این نفوذ، تمام واریزها و برداشت‌ها را در سرویس‌هایش به حالت تعلیق درآورد و اعلام کرد که در حال شناسایی عاملان این رخنه است.

نماد نوشدارو: بطری دارو با درِ چوب‌پنبه‌ای روی زمینه دایره‌ای اخرایی
تیم نوشدارو
زمان مطالعه ۵ دقیقه

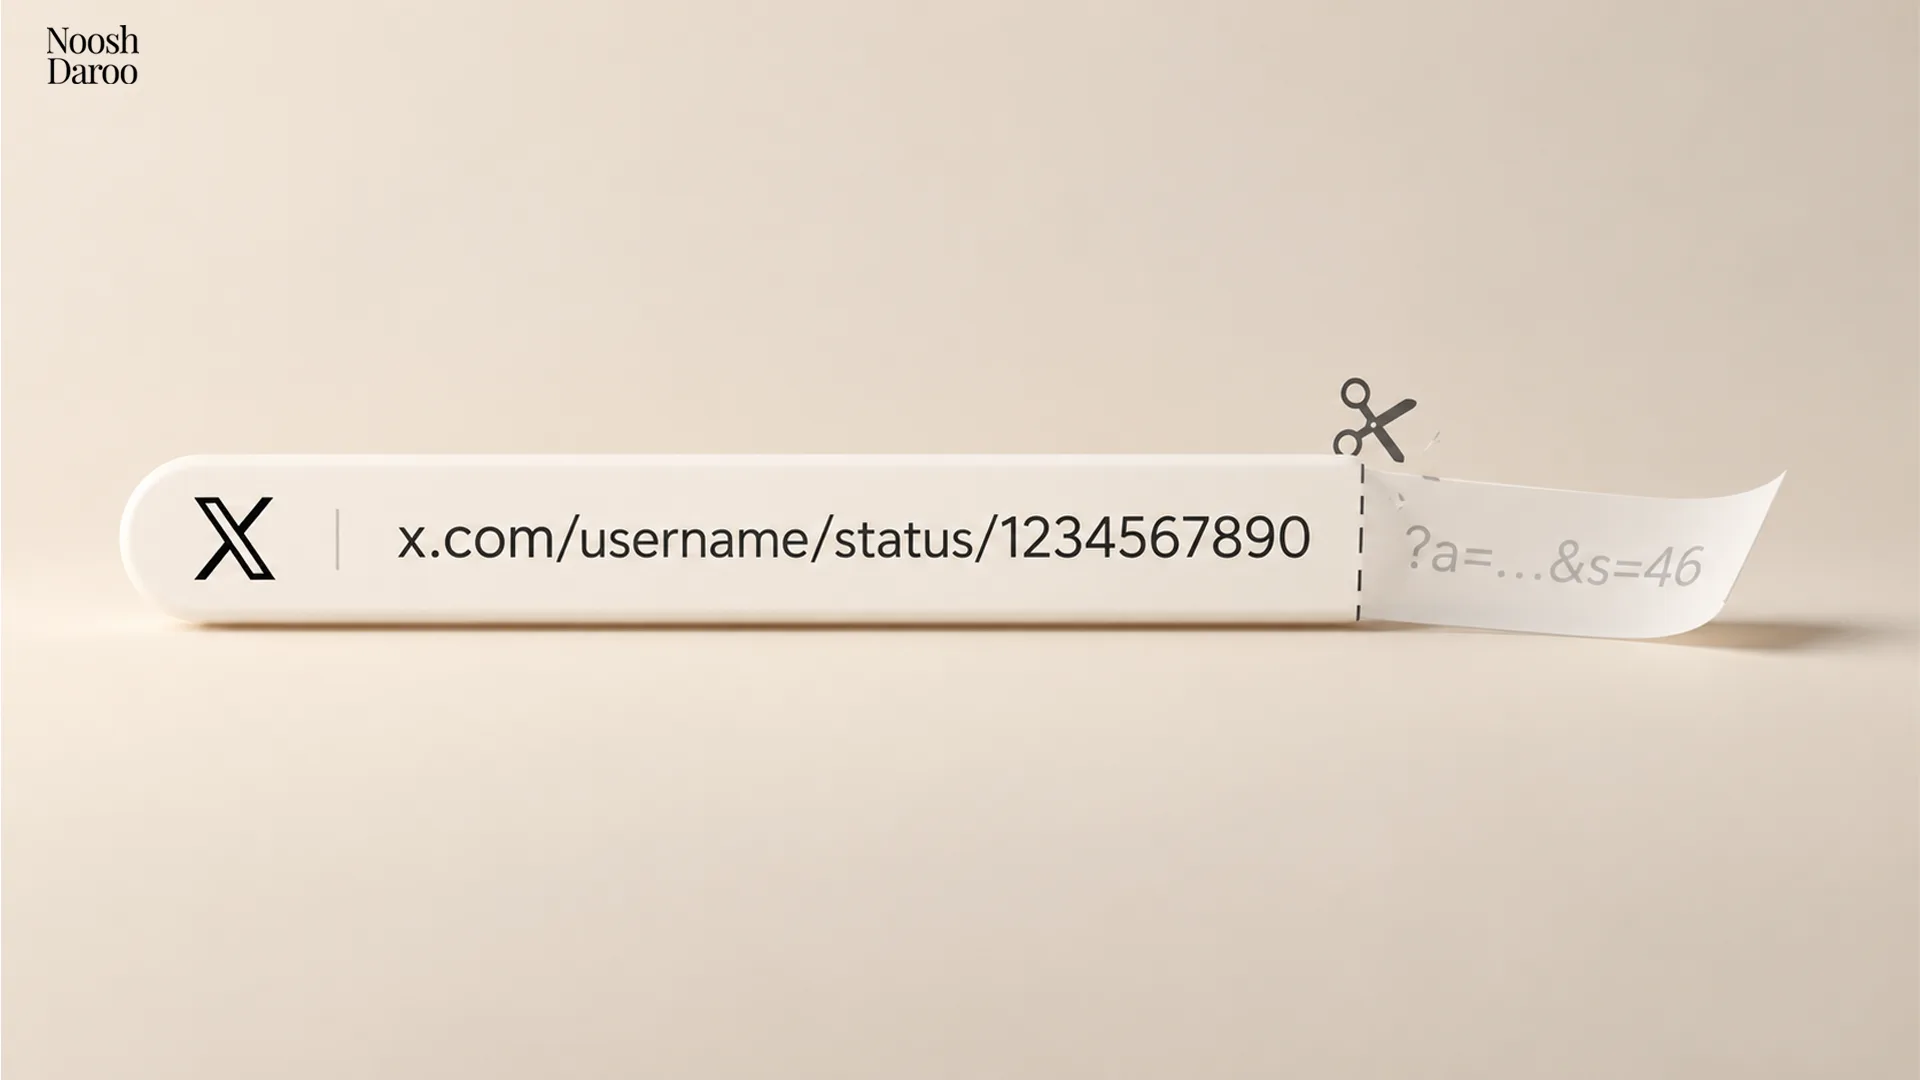
از چهارشنبه ۶ آبان، بسیاری از کاربران X (توییتر سابق) متوجه شدند که هنگام استفاده از دکمه «کپی لینک»، دنباله جدید و عجیبی به انتهای آدرس‌ها اضافه می‌شود؛ چیزی شبیه: ?a=QB2glacOjTIXur-Wl6w&s=46.

اینجا می‌گوییم این حرف‌های اضافه دقیقاً چیست، چه چیزی از شما می‌گوید و چطور در چند ثانیه پاکش کنید.

آدرس اصلی هر پست X قبل از علامت سؤال تمام می‌شود:
x.com/username/status/1234567890
هر چیزی که بعد از «؟» می‌آید، «پارامتر» است؛ برچسبی که پلتفرم به لینک می‌چسباند تا بعداً بداند این لینک از کجا آمده است. در لینک‌های X معمولاً سه پارامتر به چشم می‌خورد:

دانیال طبایی
دانیال طبایی
زمان مطالعه ۲ دقیقه

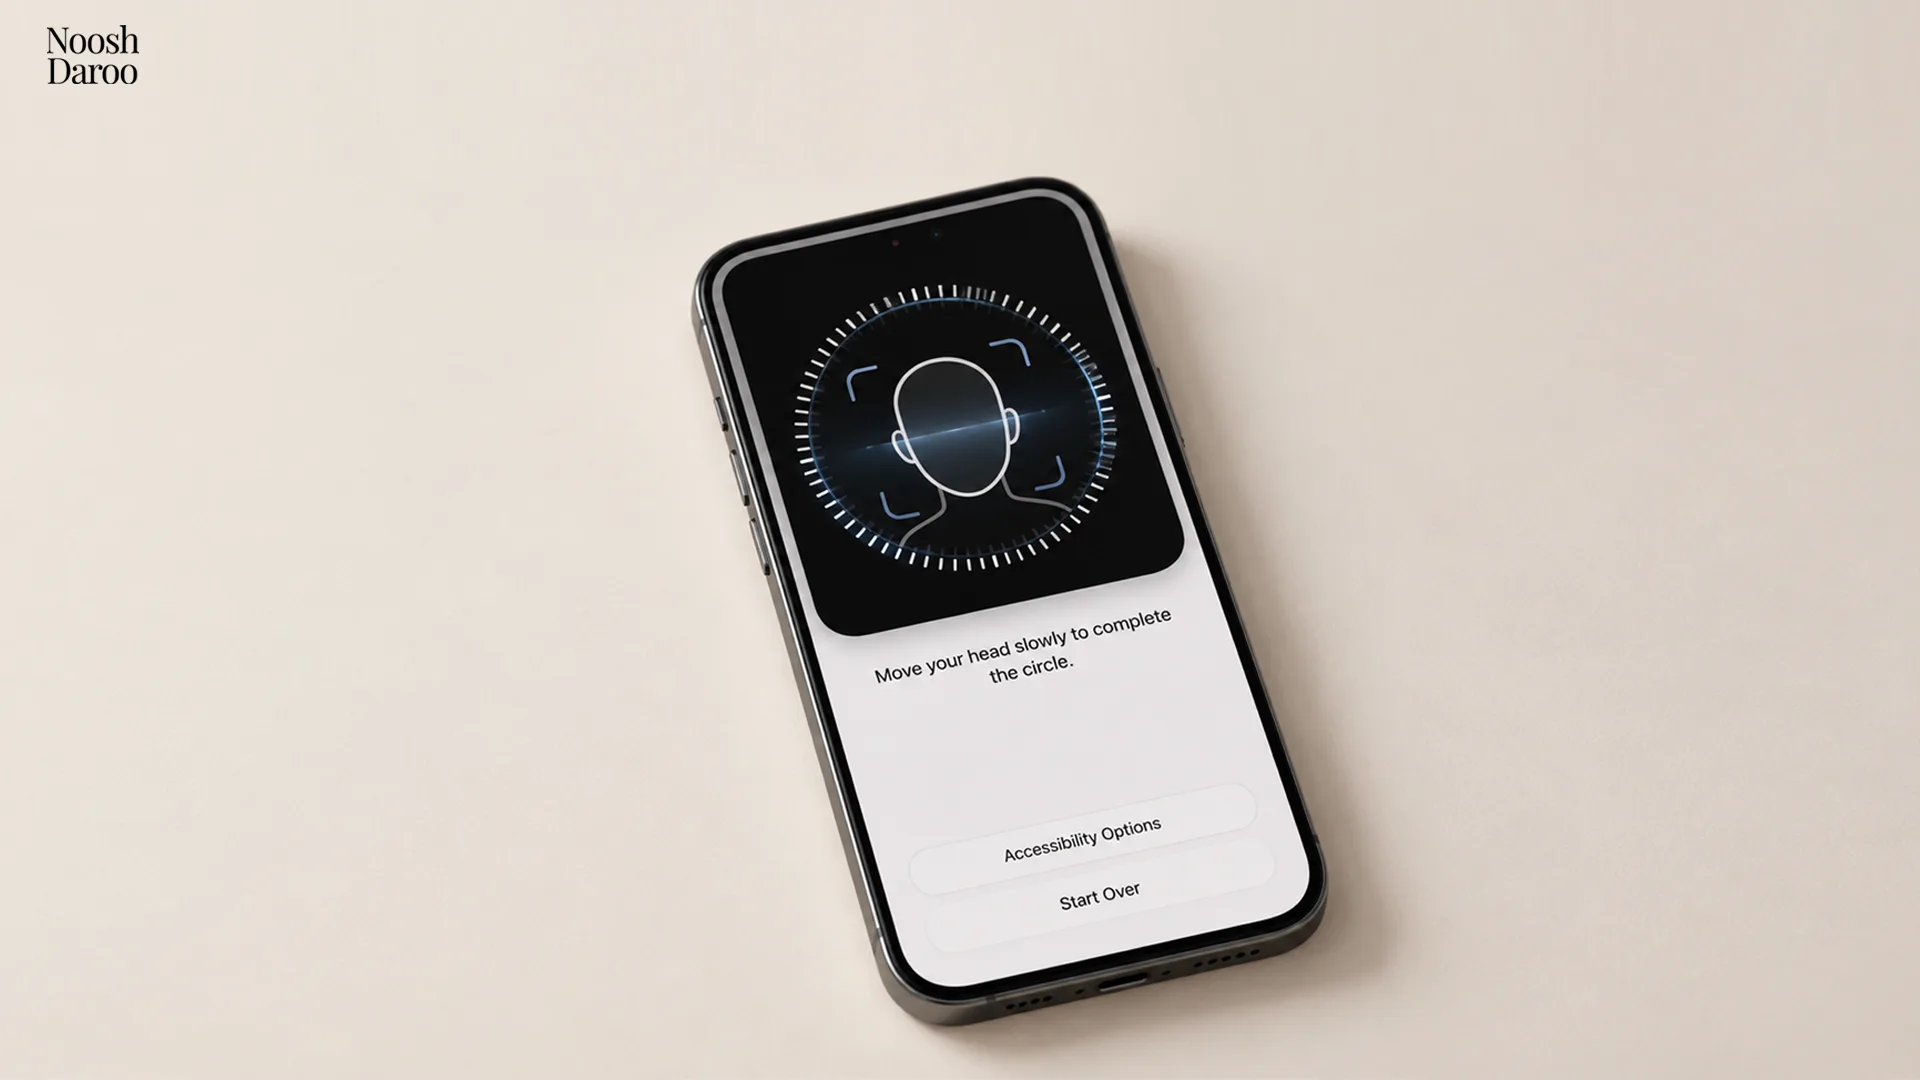
با افزایش سخت‌گیری‌های قانونی برای محافظت از کودکان در فضای مجازی، اپل در iOS 27.2 روشی جدید و ساده برای احراز سن کاربران معرفی کرده است. تا پیش از این، کاربران برای اثبات سن بالای ۱۸ سال خود ناچار به ارائه کارت اعتباری یا مدارک هویتی بودند؛ اما اکنون در کشورهایی نظیر استرالیا، برزیل، سنگاپور و بریتانیا، این کار تنها با ثبت یک عکس سلفی امکان‌پذیر شده است.

البته این درخواست همیشگی نیست و صرفاً در مواقعی مانند ساخت حساب کاربری، به‌روزرسانی نرم‌افزار، تغییر تنظیمات امنیتی یا دانلود اپلیکیشن‌های ۱۸+ به کاربران نمایش داده می‌شود.

در این روش، کاربر باید چهره خود را مقابل دوربین قرار دهد و سرش را به چهار جهت حرکت دهد. اپل می‌گوید مدل تخمین سن، تصاویر را روی خود دستگاه و سامانه Private Cloud Compute بررسی می‌کند. به ادعای این شرکت، در طول این پردازش، سلفی برای هیچ‌کس، حتی خود اپل، قابل دسترسی نیست و پس از تأیید سن، حذف می‌شود و به هیچ شکلی نگه داشته نمی‌شود.

نماد نوشدارو: بطری دارو با درِ چوب‌پنبه‌ای روی زمینه دایره‌ای اخرایی
تیم نوشدارو
زمان مطالعه ۳ دقیقه

ساعاتی قبل بایننس، بزرگ‌ترین صرافی ارز دیجیتال جهان، حمله‌ای را تأیید کرده که به برآورد خودش حدود ۶٫۳ میلیارد دلار دارایی را درگیر کرده است (اعداد دقیق سرقت شده هنوز مشخص نیست).

بایننس می‌گوید همه خسارت‌ها را جبران می‌کند، اما واریز و برداشت فعلاً متوقف است.

اگر این رقم قطعی شود، این بزرگ‌ترین سرقت ثبت‌شده در تاریخ رمزارزهاست. رکورد قبلی متعلق به هک ۱٫۵ میلیارد دلاری صرافی بای‌بیت (Bybit) در سال ۲۰۲۵ بود.

دانیال طبایی
دانیال طبایی
زمان مطالعه ۳ دقیقه

یک شرکت امنیتی ساعاتی پیش نقصی را در نسخه اندروید تلگرام افشا کرد که به ادعای پژوهشگران، به مهاجم اجازه می‌داد تنها با یک حساب عادی با قربانی تماس بگیرد و پس از پاسخ‌دادن او، کدی را در محدوده برنامه اجرا کند. البته این مشکل از حدود یک ماه قبل اصلاح شده و کاربران نسخه‌های جدید تلگرام در برابر این نقص مشخص محافظت می‌شوند.

به گزارش The Hacker News، نسخه‌های ۸.۶.۲ تا ۱۲.۱۰.۳ تلگرام اندروید تحت‌تأثیر این مشکل قرار داشته‌اند. پژوهشگران حمله را در تماس‌های خصوصی روی گوشی‌های دارای پردازنده ARM64 آزمایش کرده‌اند؛ معماری‌ای که در بسیاری از گوشی‌های اندرویدی امروزی استفاده می‌شود. البته تاکنون مدرکی از تأثیر مستقیم این نقص بر تماس‌های گروهی، نسخه آیفون یا تلگرام دسکتاپ منتشر نشده است.

دانیال طبایی
دانیال طبایی
زمان مطالعه ۲ دقیقه

تیم وردپرس نسخه ۷.۱.۴ را برای بستن بیش از ۱۰ حفره امنیتی منتشر کرد و از مدیران سایت‌ها خواست هرچه سریع‌تر آن را نصب کنند. عجیب‌ترین باگ این نسخه، ضعفی در خود فرایند به‌روزرسانی بود که می‌توانست در فاصله کوتاه اجرای آپدیت، به اجرای کد از راه دور روی سرور منجر شود. سوءاستفاده از این نقص به زمان‌بندی بسیار دقیقی نیاز داشت و تاکنون گزارشی از بهره‌برداری واقعی آن منتشر نشده است.

بیشتر اصلاحیه‌های این آپدیت، مربوط به باگ‌های تزریق کد (Stored XSS) در بخش‌های پرکاربرد سایت است. از بلوک‌های تصویر، فهرست دسته‌ها و صفحه‌بندی دیدگاه‌ها گرفته تا درخواست حذف اطلاعات و شناسه‌های ورود دست‌کاری‌شده. در این نوع حمله، کد مخرب در سایت باقی می‌ماند و ممکن است هنگام بازشدن بخش آسیب‌دیده در مرورگر مدیر یا کاربر دیگری اجرا شود؛ هرچند شرایط سوءاستفاده از هر مورد متفاوت است.

نکته جالب در گزارش رسمی وردپرس این است که دو مورد از این حفره‌ها را شرکت هوش مصنوعی «آنتروپیک» (سازنده هوش مصنوعی کلود) پیدا و گزارش کرده است. وردپرس همچنین فهرست گواهی‌های ریشه داخلی خود را پس از لغو اعتماد به گواهی eMudhra به‌روزرسانی کرده است.

دانیال طبایی
دانیال طبایی
زمان مطالعه ۳ دقیقه

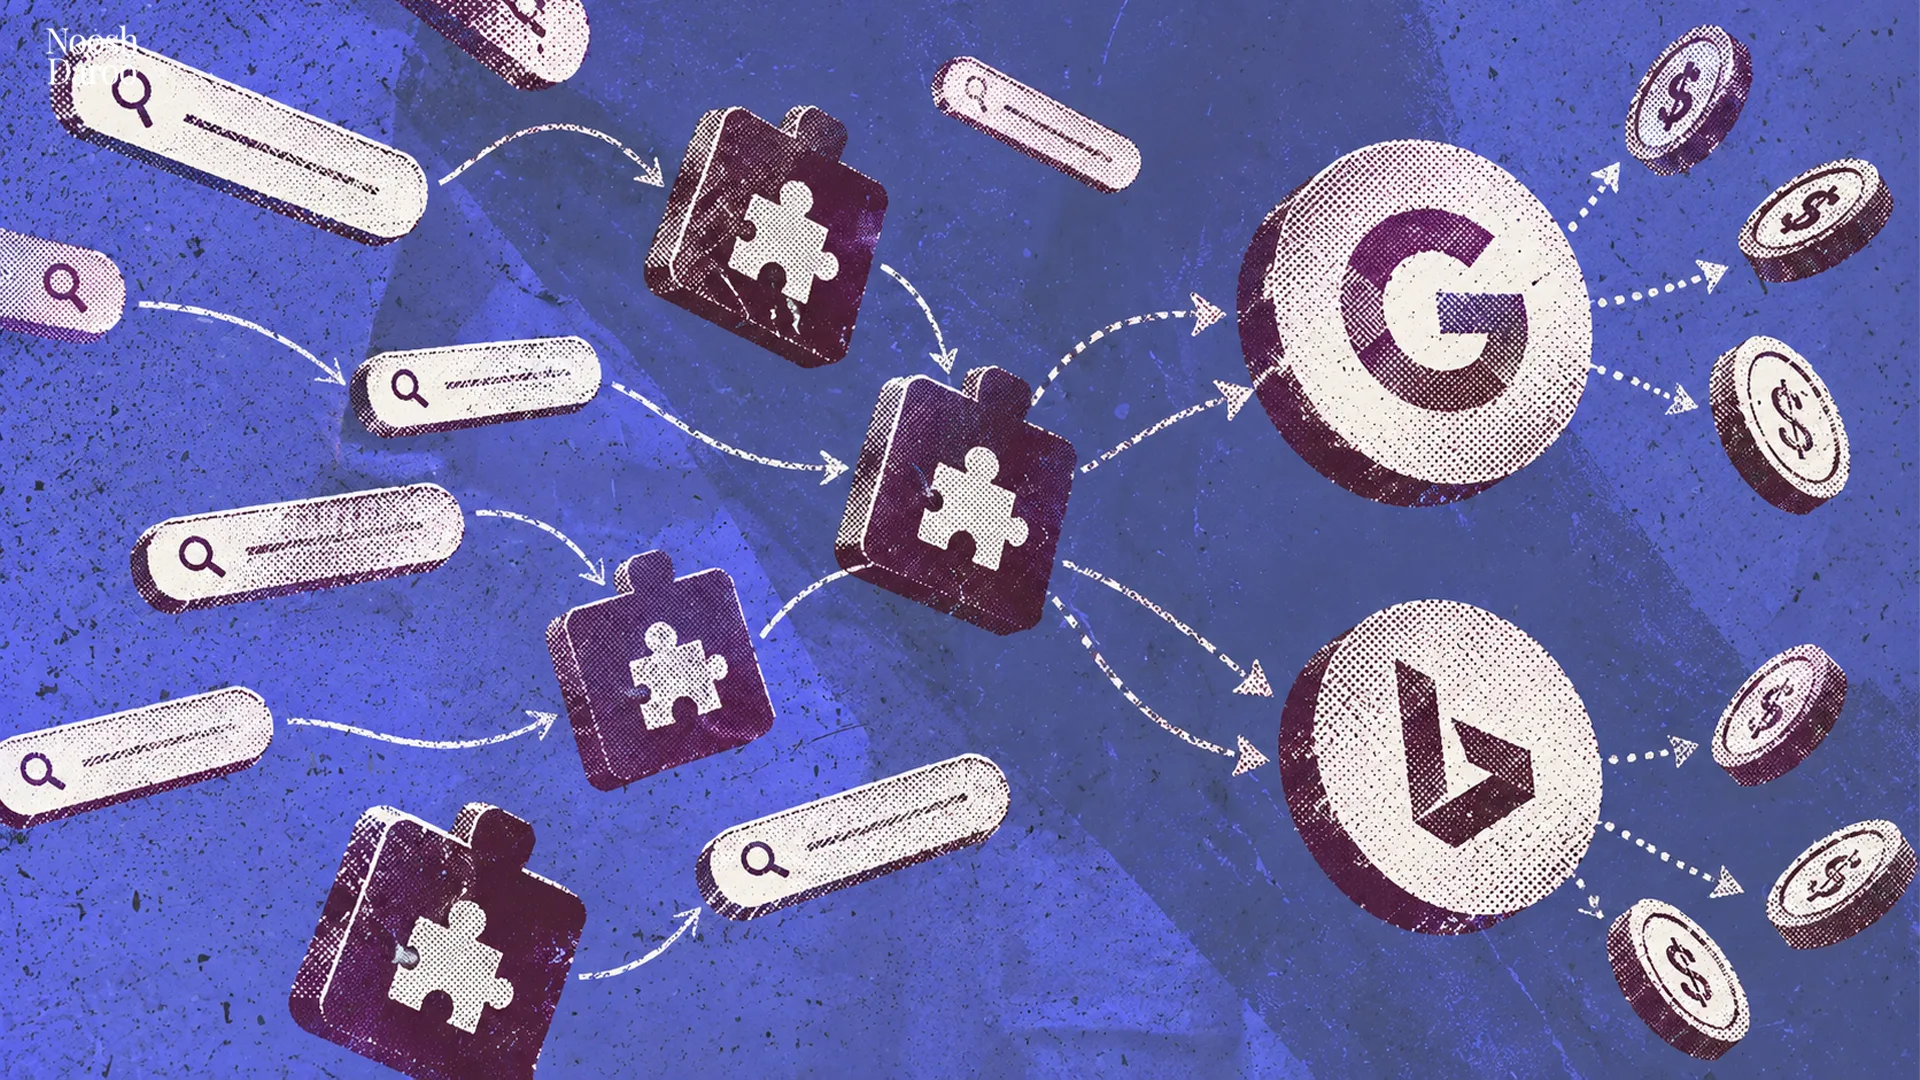
پژوهشگران امنیتی ۳۱۹ افزونه مرورگر را شناسایی کرده‌اند که موتور جست‌وجوی پیش‌فرض کاربران را تغییر می‌دهند و جست‌وجوها را عمدتاً به یاهو و بینگ می‌فرستند تا از نمایش تبلیغات درآمد کسب کنند. مجموع شمار کاربران ثبت‌شده برای این افزونه‌ها طی حدود یک دهه به ۱۳٫۴ میلیون می‌رسد؛ هرچند این عدد از جمع آمار افزونه‌ها به دست آمده و لزوماً نشان‌دهنده ۱۳٫۴ میلیون کاربر یکتای فعال در حال حاضر نیست.

بسیاری از این افزونه‌ها با نام‌هایی مانند «تبدیل PDF»، «جست‌وجوی امن»، «یافتن دفترچه راهنما» یا «جست‌وجوی هوش مصنوعی» از طریق تبلیغات پاپ‌آپ معرفی می‌شوند. بیشتر آن‌ها هم در وضعیت «فهرست‌نشده» (Unlisted) قرار دارند؛ صفحه آن‌ها عمومی است، اما در جست‌وجوی فروشگاه کروم و دیگر نمایه‌ها پیدا نمی‌شود و برای دسترسی به آن باید پیوند صفحه یا شناسه دقیق افزونه را داشت.

بعضی از این افزونه‌ها تقریباً هیچ قابلیت مفیدی ندارند و تمام محتویاتشان به چند آیکون و تنظیمی برای تغییر موتور جست‌وجو محدود می‌شود؛ اما سازندگان این افزونه‌ها از این کار چه سودی می‌برند؟

در نظرسنجی تازه از هزار کارمند تمام‌وقت در آمریکا، ۴۸ درصد گفته‌اند دست‌کم گاهی میزان استفاده یا مهارتشان در هوش مصنوعی را پیش همکاران یا مدیران بزرگ‌تر از واقعیت نشان داده‌اند. بسیاری از پاسخ‌دهندگان هم از فشار برای استفاده از این ابزارها، آموزش ناکافی و نامشخص‌بودن برنامه کارفرمایشان گفته‌اند. در این مطلب از نوشدارو، بررسی می‌کنیم این یافته‌ها چه معنایی دارند و کارمند یا مدیر در چنین شرایطی چه تصمیمی می‌تواند بگیرد.

بسیاری از پاسخ‌دهندگان می‌گویند برنامه کارفرمایشان برای استفاده از هوش مصنوعی روشن نیست. بیش از نیمی از آنها یا معتقدند چنین برنامه‌ای وجود ندارد یا خودشان از وجود آن خبر ندارند. هم‌زمان، فقط ۲۱ درصد کاملاً موافق‌اند که آموزش و پشتیبانی کافی برای سازگاری با این تغییرات دریافت می‌کنند.

برای نمونه، تصور کنید مدیری از کارکنان بخواهد گزارش‌هایشان را با هوش مصنوعی آماده کنند، اما توضیح ندهد استفاده از کدام ابزارها مجاز است، چه اطلاعاتی نباید در آن‌ها وارد شود و خروجی چگونه باید بررسی شود. در چنین شرایطی، کارمندی که هنوز با این ابزارها راحت نیست ممکن است وانمود کند همه‌چیز را می‌داند؛ زیرا پذیرفتن نیاز به آموزش را خطری برای جایگاه شغلی خود می‌بیند.

رضا زارع‌پور
زمان مطالعه ۵ دقیقه

همه‌ی ما در طول شبانه‌روز نقش‌های اجتماعی زیادی برعهده داریم؛ ما یک عضو خانواده، یک دوست، یک شهروند و یک همکار هستیم. چیزی که باعث می‌شود انرژی لازم برای ادامه‌ی این نقش‌ها را داشته باشیم و فرسوده نشویم، این است که برای لحظاتی از تمام این نقش‌ها فاصله بگیریم و تنها با خودمان خلوت کنیم.

این روزها حفظ این خلوت از همیشه دشوارتر شده است. پیام‌رسان‌ها و فیدهای شبکه‌های اجتماعی به سادگی به خلوت ما نفوذ می‌کنند؛ زیرا سازوکار آن‌ها به‌گونه‌ای است که در لحظاتی که با خود تنها هستیم جذاب‌تر به‌نظر می‌رسند.

نیاز ما امروز یک «خلوت دیجیتال» است؛ اما مسئله‌ی کلی همانی است که انسان‌ها از دیرباز با آن مواجه بودند. نیاز ما به خلوت، ریشه‌هایی کهنه‌تر از عصر مدرن دارد و شاید بد نباشد برای بهره‌مند شدن از آن به کسانی بازگردیم که قرن‌ها پیش درباره‌اش اندیشیده‌اند.

شایان ضیایی، نویسنده نوشدارو
شایان ضیایی
زمان مطالعه ۴ دقیقه

اگر فکر می‌کنید بزرگ‌ترین نگرانی پژوهشگران هوش مصنوعی این است که یک روز ربات‌ها خودشان تصمیم بگیرند نسل بشر را نابود کنند، نتیجه یک نظرسنجی تازه، تصویری کمی متفاوت ترسیم می‌کند.

خبرگزاری سایبرنیوز از ۱۰۳ پژوهشگر حوزه هوش مصنوعی و یادگیری ماشین پرسیده که هوش مصنوعی به کجا می‌رود و خطر اصلی آن چیست. جواب‌ها نشان می‌دهد نگرانی جدی است، اما بخش بزرگی از پژوهشگران خطر اصلی را نه خودِ ماشین، بلکه نحوه‌ی استفاده ما انسان‌ها از آن می‌دانند؛ بیشتر پاسخ‌دهندگان هم افرادی با سابقه‌ی انتشار مقاله در حوزه هوش مصنوعی یا یادگیری ماشین بوده‌اند.

«هوش مصنوعی همه‌چیزدان» (AGI) به سیستمی گفته می‌شود که بتواند طیف بزرگی از کارهای فکری را تقریباً در سطح یک انسان ماهر انجام دهد؛ نه اینکه فقط در یک کار خاص خوب باشد.

یونس مرادی، نویسنده نوشدارو
یونس مرادی
زمان مطالعه ۲ دقیقه

تا همین چند وقت پیش، استفاده‌ی هکرها از هوش مصنوعی عمدتاً به نوشتن متن‌های فیشینگ یا کدهای مخرب محدود بود؛ اما گزارش‌های جدید نشان می‌دهد که بازی کاملاً عوض شده و مهاجمان با ادغام «ایجنت‌های هوش مصنوعی» (AI Agents) صفر تا صد عملیات هک را بدون دخالت انسان پیش می‌برند.

برخلاف چت‌بات‌های معمولی که فقط به سوالات پاسخ می‌دهند، «ایجنت» مانند کارمندی مستقل عمل می‌کند؛ یعنی یک هدف کلی را از کاربر می‌گیرد و خودش تمام مراحل کار را برنامه‌ریزی و اجرا می‌کند.

در نمونه‌ای که اخیراً توسط شرکت «ترند مایکرو» شناسایی شد، مهاجمان با بهره‌گیری از ابزاری متن‌باز به نام «سایبراسترایک‌ای‌آی» تیمی از ۴۴ ایجنت را برای هدف قرار دادن ۱۹ سازمان (شامل دست‌کم ۱۶ سازمان در ژاپن) به خط کردند. هر ایجنت بخشی از پازل هک را بر عهده گرفت؛ از شناسایی هدف، کشف حفره‌های امنیتی و ساخت صفحات ورود جعلی به زبان ژاپنی گرفته تا سرقت اطلاعات و حتی نوشتن گزارش نهایی.

یونس مرادی، نویسنده نوشدارو
یونس مرادی
زمان مطالعه ۲ دقیقه

ربات‌های معاملاتی تلگرام به‌خاطر سهولت و سرعت بالا بین کاربران ایرانی رایج هستند؛ اما این دسترسی آسان گاهی به بهای از دست رفتن سرمایه تمام می‌شود. یکی از این بات‌های معاملاتی، «بلوم تریدینگ» است که روز ۴ آبان ماه تأیید کرد روی شبکه «سولانا» هک شده و مهاجم ۹٬۴۰۸ واحد سولانا (حدود ۹۵۴ هزار دلار) را به سرقت برده است.

در این حمله دارایی ۴۹ کیف پول متعلق به ۹ کاربر پس از سرقت به یک نشانی واحد منتقل شده است. سنگین‌ترین برداشت از یک حساب ۱٬۶۳۶ سولانا (حدود ۱۶۶ هزار دلار) گزارش شده است. جالب اینجاست به گفته برخی مالباختگان، موجودی استیبل‌کوین «یواس‌دی‌سی» (USDC) در ولت‌ها دست‌نخورده باقی مانده است.

ریشه اصلی ماجرا «امانی» (Custodial) بودن این بات‌ است؛ یعنی خودش کیف پول کاربران را می‌سازد و کلیدهای خصوصی آن‌ها را روی سرورهای خودش نگه می‌دارد تا معاملات سریع‌تر انجام شوند. در این حالت کنترل امضای تراکنش‌ها دست شرکت است، نه خود شما. به همین دلیل اگر هکرها به سرورهای شرکت نفوذ کنند، به‌راحتی دارایی کیف پول‌ها را خالی می‌کنند.

آزاده رمضانی
زمان مطالعه ۳ دقیقه

هوش مصنوعی دیگر یک مفهوم دور از ذهن نیست؛ همین حالا روی گوشی فرزند شما یا در مرورگر کامپیوتر خانه حاضر است و می‌تواند در چند ثانیه انشا بنویسد، مسئله‌ی ریاضی را حل کند یا کدهای یک برنامه را بنویسد. این دسترسی آسان، برای بعضی ترسناک به نظر می‌رسد و اولین واکنش بسیاری از والدین، تلاش برای ممنوع کردن آن است.

اما واقعیت این است که هوش مصنوعی آمده تا بماند. ممنوع کردن آن نه‌تنها کارساز نیست، بلکه فرزندان ما را از یادگیریِ یک مهارت مهم برای آینده عقب می‌اندازد. خطر اصلی، استفاده کردن از هوش مصنوعی نیست؛ نگرانی این است که هوش مصنوعی به‌جای ایفای نقش ابزار کمکی، جای تفکر و تلاش خود کودک را بگیرد. برای جلوگیری از این خطر، یک قاعده‌ی پیشنهادی مطرح شده: «قانون ۳۰ درصد».

قانون ۳۰ درصد یک توافق ساده بین شما و فرزندتان (یا دانش‌آموزتان) است که می‌گوید:

دانیال طبایی
دانیال طبایی
زمان مطالعه ۲ دقیقه

دفتر دولت سوئد دسترسی مستقیم کارکنان به نسخه‌های تحت وب ChatGPT و Claude را روی رایانه‌های کاری مسدود کرده است. مقام‌های این نهاد می‌گویند استفاده از سرویس‌های هوش مصنوعی تأییدنشده و بدون قرارداد سازمانی می‌تواند برای امنیت اطلاعات پیامد داشته باشد.

مشکل اصلی اینجاست که وقتی اطلاعات مهمی را در این چت‌بات‌ها وارد می‌کنید، این داده‌ها ممکن است در سرورهای شرکت سازنده ذخیره شوند. سپس این شرکت‌ها می‌توانند از همان اطلاعات خصوصی برای آموزش و هوشمندتر کردن مدل‌های هوش مصنوعی خود در آینده استفاده کنند.

این نخستین بار نیست که سوئد استفاده از هوش مصنوعی را در کارهای دولتی محدود می‌کند. این کشور پیش‌تر، مانند بسیاری از کشورهای دیگر، استفاده از دیپ‌سیک (DeepSeek) را در کارهای دولتی ممنوع کرده بود. با این حال، کارمندان سوئدی همچنان می‌توانند از ابزارهایی مانند کوپایلت مایکروسافت (Copilot) برای کارهای روزمره استفاده کنند.

یونس مرادی، نویسنده نوشدارو
یونس مرادی
زمان مطالعه ۲ دقیقه

کیف‌پول‌های سخت‌افزاری از امن‌ترین ابزارهای نگهداری رمزارز هستند، اما امنیت زنجیره تامین آن‌ها همیشه یک چالش جدی بوده است. شرکت «کی‌استون» (Keystone)، سازنده ولت‌های سخت‌افزاری رمزارز به‌تازگی تایید کرد که مهاجمان هفته گذشته از طریق ابزار نظارتی شرکتی واسط، به وب‌سایت رسمی این مجموعه نفوذ کرده‌اند.

در پی این رخنه، علاوه بر افشای اطلاعات شخصی خریداران، «کلید بررسی اصالت دستگاه» هم به سرقت رفته است؛ اتفاقی که کی‌استون را ناچار کرد ارسال سفارش‌ها را تعلیق کرده و ۱۸,۸۳۵ کیف‌پول موجود در انبار را از بین ببرد. ارسال سفارش‌های تکمیل‌نشده نیز متوقف شده و فروش فعلاً به صورت پیش‌فروش ادامه می‌یابد تا دستگاه‌های جدید آماده ارسال شوند.

دلیل این تصمیم آن است که این کلید، که با نام «وب‌اث» (WebAuth) شناخته می‌شود، حین تولید درون سخت‌افزار ثبت می‌شود و پس از آن امکان حذف یا بازنویسی ندارد. وب‌اث ارتباطی با کلیدهای خصوصی، عبارت‌های بازیابی یا امضای تراکنش‌ها ندارد و دارایی کاربران فعلی در خطر سرقت مستقیم نیست؛ بلکه تنها برای اصالت‌سنجی دستگاه در پلتفرم کی‌استون به کار می‌رود.

دانیال طبایی
دانیال طبایی
زمان مطالعه ۲ دقیقه

یک پژوهشگر امنیتی ادعا کرده است تلویزیون‌های سامسونگ با استفاده از هوش مصنوعی، صدای محیط را دسته‌بندی می‌کنند و حتی از تصویر روی صفحه اسکرین‌شات می‌گیرند تا تبلیغات دقیق‌تری به کاربران نشان دهند.

این پژوهشگر پس از دریافت تبلیغاتی که به طرز عجیبی دقیق و مرتبط با زندگی‌اش بودند، سیستم‌عامل تایزن (Tizen) تلویزیون سامسونگ مدل ۲۰۲۵ خود را مهندسی معکوس (Reverse Engineering) کرد و به گفته خودش به یک «کابوس حریم خصوصی» رسید.

یونس مرادی، نویسنده نوشدارو
یونس مرادی
زمان مطالعه ۲ دقیقه

توسعه پرشتاب هوش مصنوعی و هزینه‌های نجومی آن، ساختار بازار کار فناوری را دگرگون کرده است. در تازه‌ترین مورد مایکروسافت دیروز اعلام کرد که به حدود ۶۰ هزار نفر از نیروهای خود پیشنهاد بازخرید داوطلبانه داده است؛ به این معنی که این شرکت می‌خواهد حدود یک چهارم کل نیروهایش را بازخرید کند.

 بازخرید داوطلبانه (Voluntary Buyout): طرحی است که در آن شرکت‌ها به جای اخراج مستقیم، به کارکنان خود پیشنهاد می‌دهند در صورت تمایل و در ازای دریافت یک بسته‌ی مالی تشویقی و مزایای مشخص، به همکاری خود با شرکت پایان دهند.

توسعه زیرساخت‌ها، تأمین تراشه‌ها و راه‌اندازی دیتاسنترهای عظیم هوش مصنوعی، بار مالی سنگینی به همراه دارد. مایکروسافت برای سال ۲۰۲۶ هزینه‌ای نزدیک به ۱۷۵ میلیارد دلار در بخش سرمایه‌گذاری پیش‌بینی کرده است.

فرض کنید خودرویتان در پارکینگ خانه است یا خودتان در شهر دیگری پشت فرمان نشسته‌اید، اما پیامک می‌رسد که همین چند دقیقه پیش در جاده‌ای دیگر سرعت غیرمجاز داشته‌اید. اولین واکنش بیشتر آدم‌ها این است که دوربین اشتباه کرده و بعداً با یک اعتراض درست می‌شود.

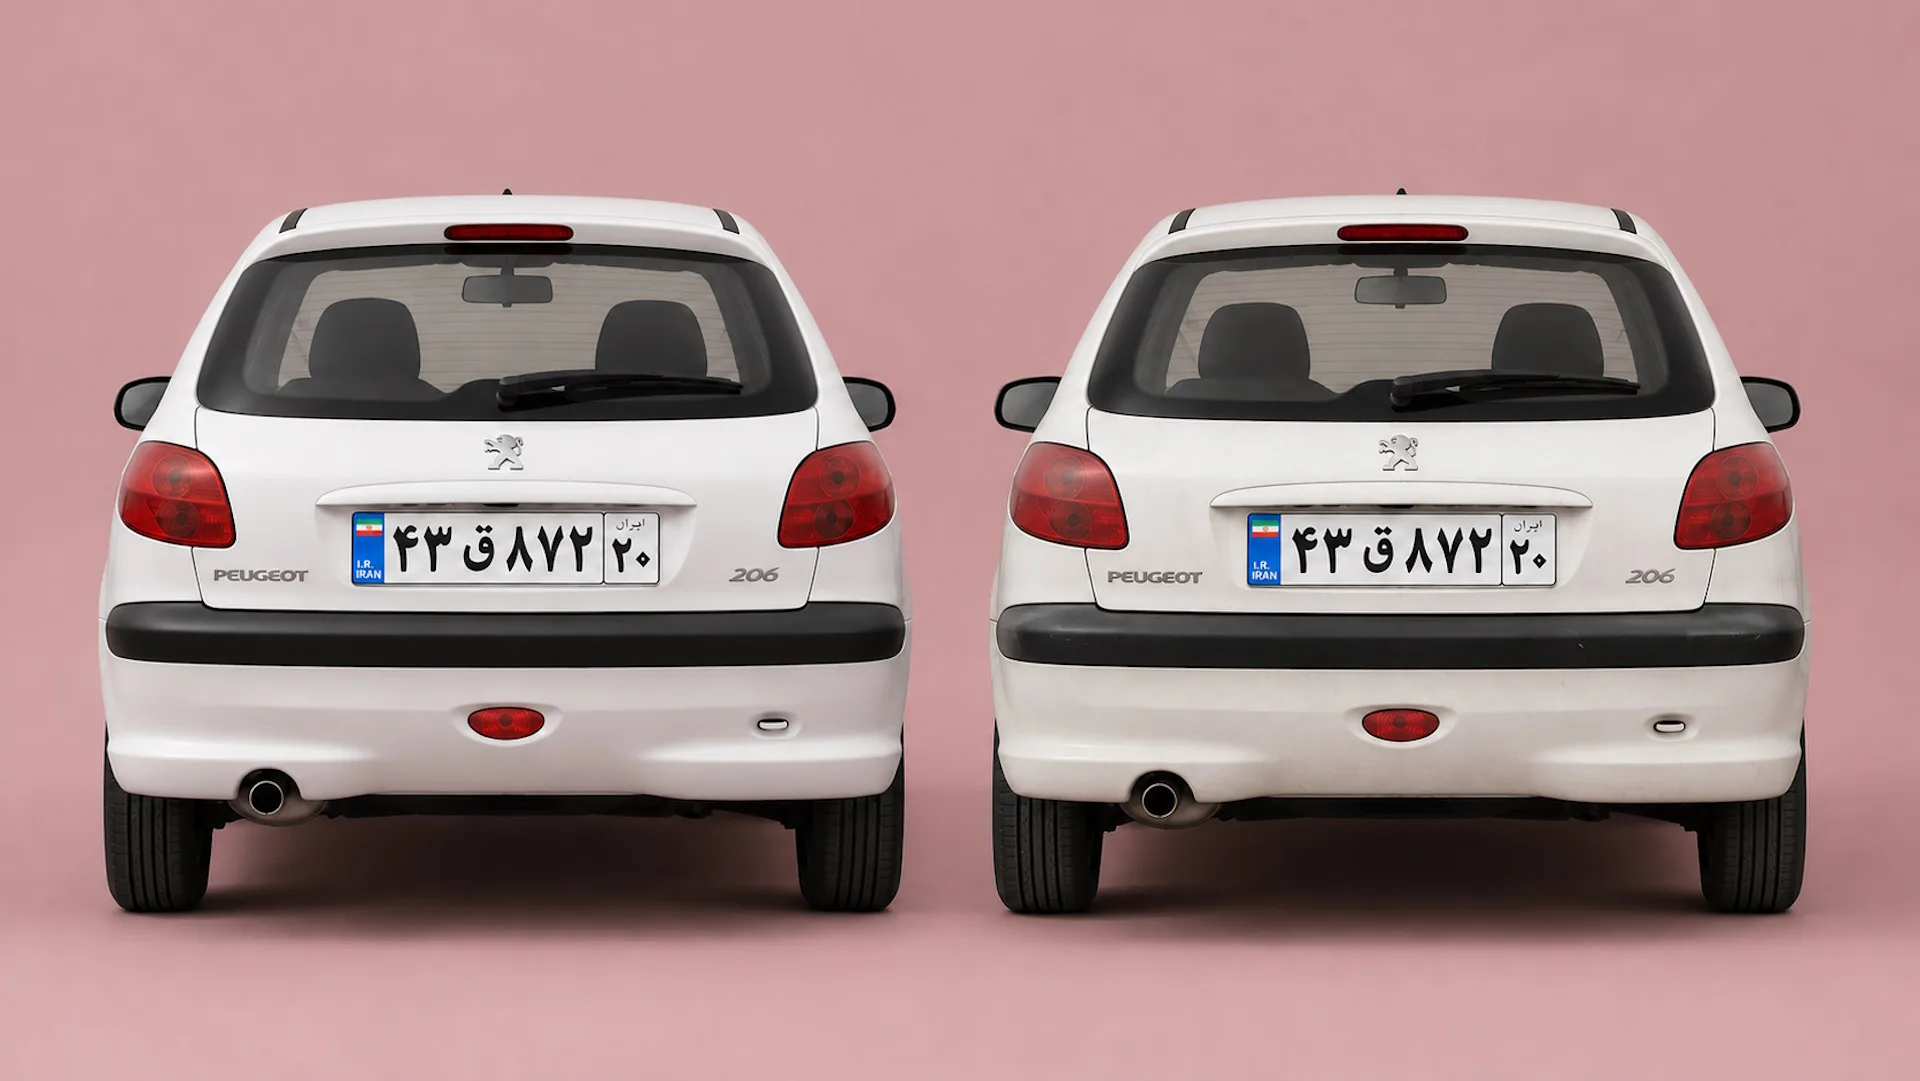
گاهی واقعاً خطای دوربین است؛ اما گاهی این پیامک خبر از مشکلی جدی‌تر می‌دهد: خودروی دیگری با شماره پلاک شما در خیابان‌ها رفت‌وآمد می‌کند و این اتفاق می‌تواند نتیجه جعل پلاک، نصب پلاک خودروی دیگر یا دستکاری ارقام پلاک باشد.

پلاک، هویت خودرو است. دوربین‌های ثبت تخلف، عوارضی‌ها و شاهدان یک حادثه، خودرو را با پلاکش می‌شناسند، نه با راننده‌اش. هر کس بتواند شماره پلاک شما را روی خودروی خودش بگذارد، در چشم سیستم‌های هوشمند و شاهدان، «خودِ شما» است.