محققان امنیت سایبری بدافزار جدیدی به نام «پماستیلر» (PamStealer) را شناسایی کردهاند که با روشهایی پیچیده رمز عبور و اطلاعات حساس کاربران مک را به سرقت میبرد. این بدافزار خودش را در قالب یک برنامهی مدیریت کلیپبورد جا زده و با تکنیکهای پیشرفته، ردپای کمتری نسبت به بسیاری از سارقهای اطلاعات رایج مک ایجاد میکند.
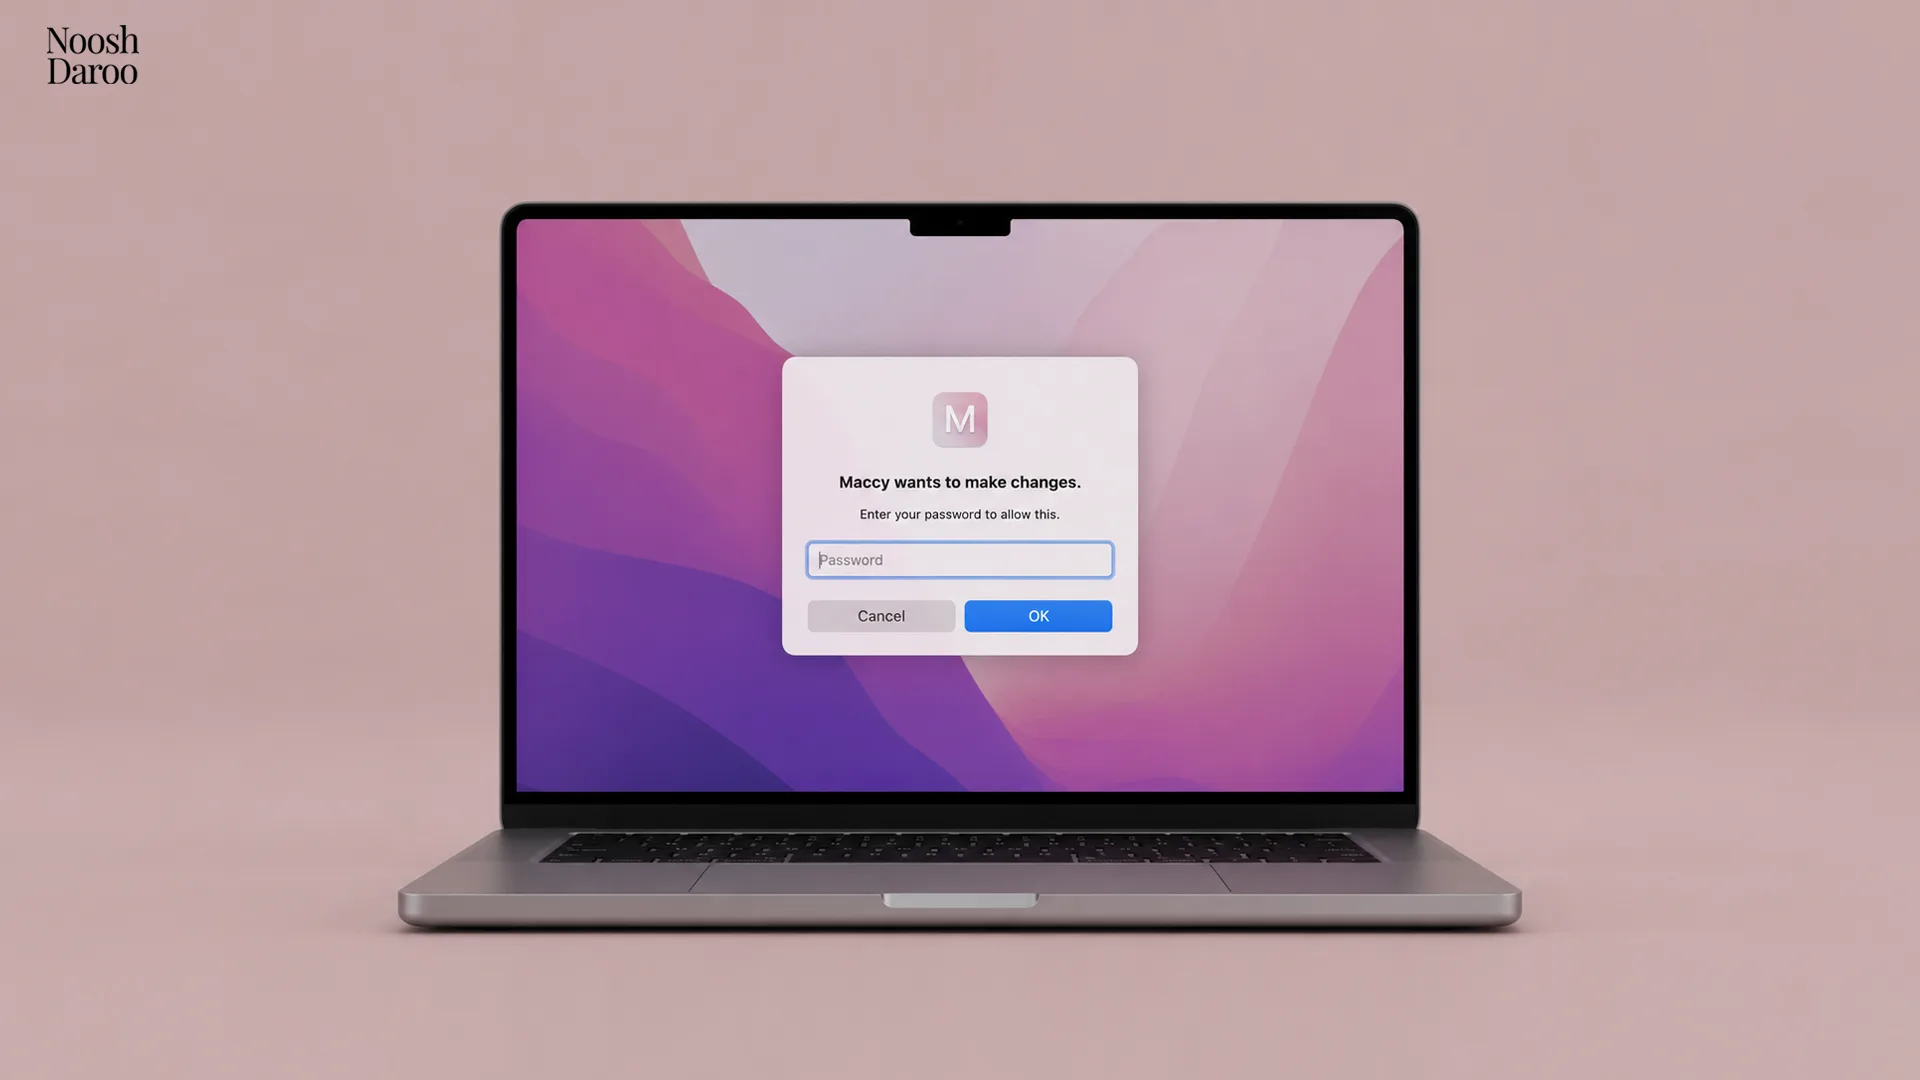
بدافزار پماستیلر در قالب یک فایل دیسک ایمیج منتشر میشود که خود را شبیه برنامه Maccy (ابزاری برای مدیریت کلیپبورد در مک) نشان میدهد؛ ابزاری که برای مدیریت کلیپبورد در مک استفاده میشود. کاربر تصور میکند در حال نصب یک برنامه کاربردی معمولی است، اما در واقع با یک اسکریپت آلوده روبهرو میشود. همین اقدام ساده باعث اجرای مستقیم کدهای مخرب شده و ویژگی «قرنطینه» مک را که برای هشدار درباره فایلهای دانلودشده از اینترنت طراحی شده، دور میزند.
مرحله اول بدافزار، خود را به جای اجزای واقعی سیستمعامل مک مثل Finder یا Software Update جا میزند و حتی آیکون اصلی آنها را نمایش میدهد. مرحله دوم، یک فایل اجرایی سبک است که برای مکهای مجهز به پردازندههای اپل نوشته شده است. این بدافزار همچنین میتواند مستقیماً فایلهای دیتابیس (SQLite) را بخواند.