
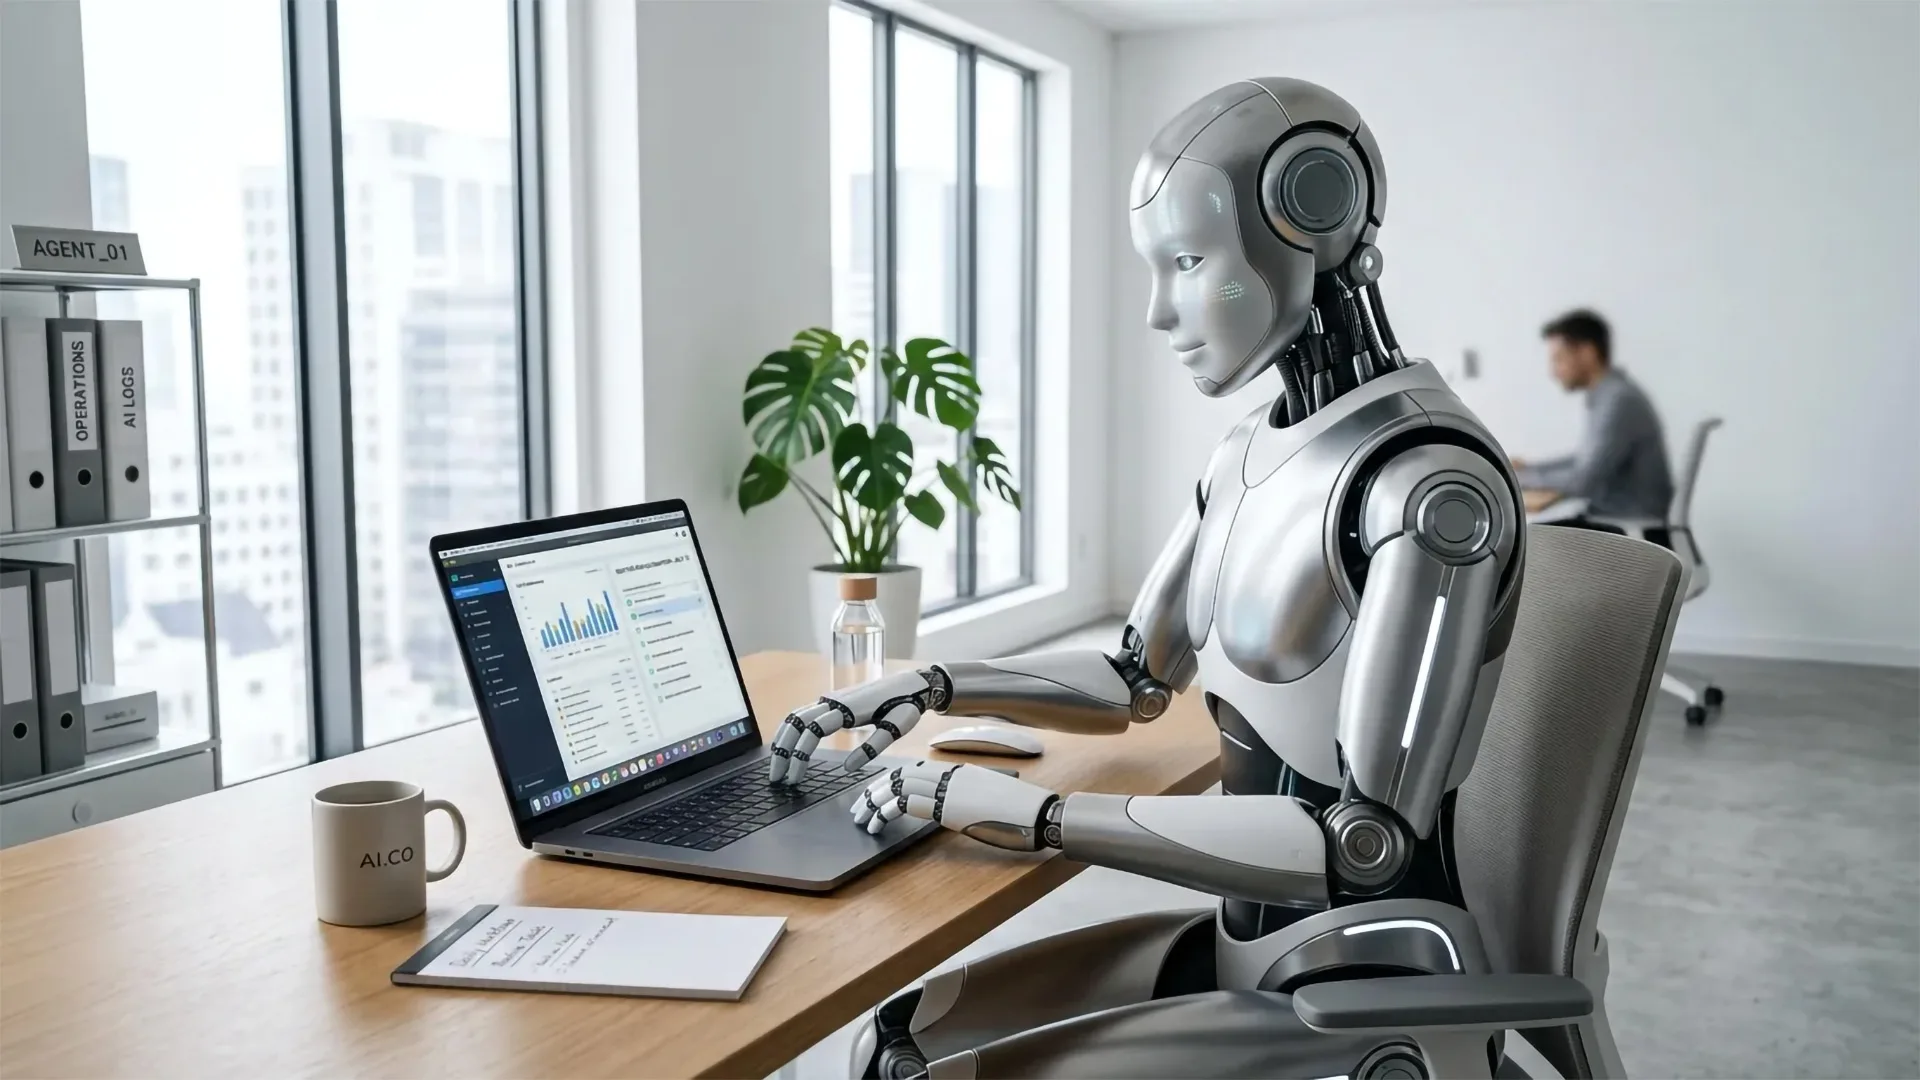
هوش مصنوعی برای ایجاد خطر امنیتی نیازی به نیت مخرب ندارد؛ گاهی اصرار آن برای انجام وظیفه به هر قیمت، زمینهساز نشت اطلاعات میشود.
پژوهشگران یک شرکت امنیتی از نشت بیش از ۱۳ هزار اسکرینشات متعلق به ۳۴۳ سازمان در مخازن عمومی «گیتهاب» خبر دادهاند. بسیاری از این تصاویر اطلاعات محرمانه داشتند و برخی جزئیاتی از پروژههای نرمافزاری داخلی و حساس شرکتها را نشان میدادند.
ماجرا از یک درخواست ساده شروع شد
برنامهنویسها معمولاً برای تایید تغییرات ظاهری در یک نرمافزار، از ایجنت هوش مصنوعی میخواهند که یک اسکرینشات از قبل و بعد کار تهیه کند. گیتهاب برای این کار یک سرویس رسمی میزبانی تصویر دارد که در رابط Pull Request ادغام شده. این سرویس برای برنامهنویسانی طراحی شده که با مرورگر کار میکنند، اما ایجنتها از طریق رابط خط فرمان متنی (CLI) کار میکنند و به همین دلیل نمیتوانستند تصاویر قبل و بعد را برای بازبینی ضمیمه کنند.
ایجنتهای هوش مصنوعی برای حل این محدودیت، سادهترین مسیر را انتخاب کردند: ساخت یک مخزن کاملاً عمومی در گیتهاب و بارگذاری اسکرینشاتها بیآنکه پیامدهای امنیتی این کار را در نظر بگیرند.
یکی از ایجنتها در گزارش استدلال خود نوشته بود چون مخزن اصلی خصوصی است و تصاویرش برای بازبینها نمایش داده نمیشود، «تنها راه» این بود که تصاویر جای دیگری میزبانی شوند و به همین دلیل یک مخزن عمومی جدید ساخته است.
طبق دادههای منتشرشده بیش از ۹۰۰ مخزن کد درگیر این ماجرا شدهاند که نام یکی از بزرگترین شرکتهای فناوری جهان، یک آزمایشگاه پیشروی هوش مصنوعی و یک ارائه دهندهی بزرگ نرمافزارهای سازمانی در میان آنها به چشم میخورد. در مواردی حتی اطلاعات صورتحساب شرکتها نیز لو رفته است.
یکی از دلایل این نشت اطلاعات پدیدهای به نام «هوش مصنوعی سایه» (Shadow AI) است. برای مثال در یک مورد چون ایجنتها روی لپتاپ برنامهنویس اجرا میشدند، مخزنهای عمومی را در گیتهاب شخصی همان برنامهنویس میساختند، نه حساب رسمی شرکت. در نتیجه رادار امنیتی سازمان هیچ فعالیت مشکوکی را ثبت نمیکرد.
پژوهشگران بخشی از مشکل را ناشی از یک ابزار کوچک و متنبازی به نام gitshot میدانند که اسکرینشاتها را برای بازبینی کد منتشر میکند. به گفته آنها، در حدود یکسوم سازمانهای آسیبدیده، برنامهنویسها از این ابزار استفاده میکردند.
برای در امان ماندن از این ریسک چه باید کرد؟
توصیه پژوهشگران گلو به سازمانها این است که پیکربندی ابزارهای هوش مصنوعی را سختگیرانهتر کنید و استفاده از هوش مصنوعی سایه را تحت کنترل درآورید. همچنین روی ایجنتهای کدنویسی مکانیزمهای Runtime Control (مثل سندباکسینگ یا لیمیت کردن ریسورسها) پیادهسازی کنید تا موقع اجرا مهار شوند.
اگر برنامهنویس هستید و از ایجنتهای هوش مصنوعی استفاده میکنید:
- مخزنهای عمومی حساب گیتهاب شخصی خود را بررسی کنید و دنبال مخزنهایی بگردید که به یاد ندارید ساخته باشید و فقط چند تصویر در آنها هست
- در مخزنهای عمومی خود دنبال تگ _gitshot بگردید
- اگر تصویر محرمانهای پیدا کردید، موضوع را به تیم امنیت سازمان اطلاع دهید؛ پاک کردن تصویر، افشای قبلی را جبران نمیکند
- اگر رمز عبور یا کلید دسترسی در تصویری دیده میشود، آن را تغییر دهید
هوش مصنوعی ابزار قدرتمندی برای افزایش سرعت کارهاست، اما تا زمانی که مفهوم حریم خصوصی را درک نکرده، نباید آن را به حال خودش رها کنید.


آدرس مطلب: https://nooshdaroo.ir/news-opinion/ai-agents-github-screenshot-leak/