
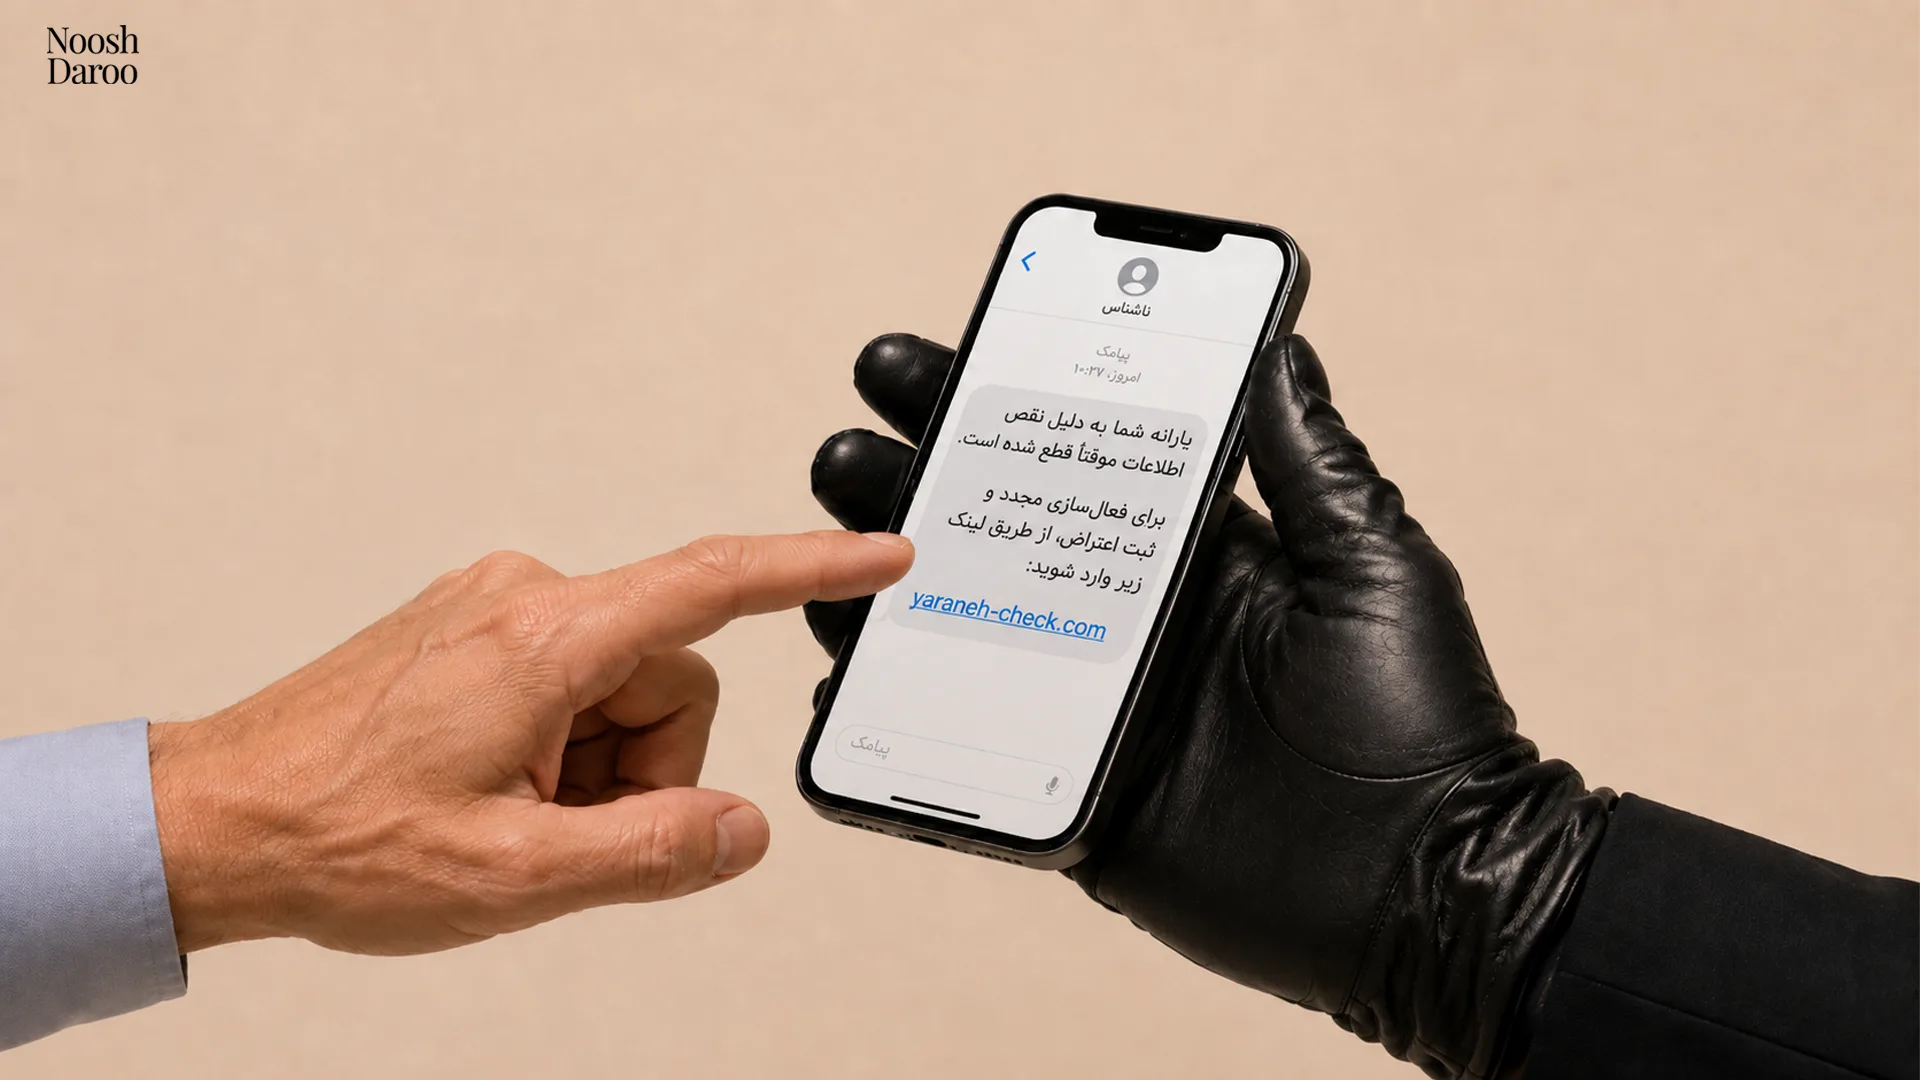
دیشب خوب نخوابیدهاید و صبح با پیامی مواجه میشوید که میگوید: «برای جلوگیری از مسدودشدن حسابتان، فوراً وارد این لینک شوید!». شاید در حالت عادی به چنین پیامی شک کنید، اما پژوهشی تازه نشان میدهد حتی یک ساعت کمخوابی هم ممکن است احتمال کلیک روی لینکهای فیشینگ را افزایش دهد!
پژوهشگران دانشگاه «کالیفرنیا اروین» در مطالعهای که در نشریه معتبر PNAS منتشر شده، رفتار بیش از ۱۱ هزار کارمند را بررسی کردند. آنها از تغییر ساعت رسمی در آمریکا استفاده کردند؛ زمانی که ساعتها یک ساعت جلو میرود و خواب بسیاری از افراد مختل میشود.
این کارمندان در قالب یک برنامه آموزشی امنیت سایبری، ایمیلهای فیشینگ شبیهسازیشده دریافت میکردند. نتایج نشان داد پیش از تغییر ساعت، ۱۵٫۵۶ درصد کارکنان روی لینک مشکوک کلیک کرده بودند؛ اما پس از تغییر ساعت، این رقم به ۱۷٫۷۶ درصد رسید؛ یعنی حدود ۱۳ درصد «افزایش نسبی» در احتمال کلیک.
وقتی مغز خسته است، کلاهبردار شانس بیشتری دارد!
پژوهشگر اصلی این مطالعه میگوید حتی کمخوابیهای جزئی و روزمره میتوانند بر تصمیمگیری ما تاثیر بگذارند. خستگی ممکن است تصمیمهای عجولانه را بیشتر کند و باعث شود هنگام بررسی پیامهای مشکوک، دقت کمتری به خرج بدهیم.
البته پژوهشگران خواب افراد را مستقیماً اندازهگیری نکردهاند و آزمایش هم با ایمیلهای فیشینگ ساختگی پیش رفته است؛ بنابراین نمیتوان تمام کلیکها را قطعاً به کمخوابی نسبت داد.
بااینحال، یافتهها یادآوری میکنند که امنیت دیجیتال فقط به آنتیویروس، رمز عبور قوی و شناخت شگردهای کلاهبرداران وابسته نیست؛ وضعیت ذهنی کسی که پشت گوشی یا کامپیوتر نشسته هم فاکتوری مهم است.

آدرس مطلب: https://nooshdaroo.ir/news-opinion/sleep-deprivation-phishing-risk/