
استفاده از هوش مصنوعی برای توسعه اپلیکیشنها، نویدبخش سرعت و سهولت است، اما روی دیگر این سکه میتواند یک کابوس امنیتی باشد. بررسیهای اخیر شرکت امنیت سایبری «کلاروک» نشان میدهد که اتکای چشمبسته به این ابزارها تا چه حد میتواند خطرآفرین باشد.
پژوهشگران این شرکت دهها هزار نشانی مربوط به برنامههای ساختهشده با «گراک بیلد» را پیدا کردند. بیشتر قریببهاتفاق برنامههایی که هنگام بررسی هنوز آنلاین بودند، بدون ورود به حساب کاربری باز میشدند. بیشتر این برنامهها محتوایی ساده مانند بازی، صفحه معرفی و ماشینحساب داشتند، اما در میان آنها اطلاعات پزشکی، فهرست کارکنان، اسناد داخلی شرکتها و حتی رمزهای عبور ذخیرهشده بهصورت متن ساده نیز دیده میشد.
این برنامهها الزاماً هک نشده بودند؛ صاحبانشان آنها را پشت لینکهایی منتشر کرده بودند که خصوصی به نظر میرسید، اما امکان پیداکردنشان وجود داشت. این ماجرا یک تفاوت مهم را نشان میدهد: «لینک را برای کسی نفرستادهام» لزوماً به معنی «برنامه خصوصی است» نیست.
جالب اینکه ۲۴ برنامه محرمانه متعلق به کارمندان شبکه اجتماعی ایکس و SpaceXSI هم لو رفته است. شرکت سازنده گراک پس از گزارش پژوهشگران، تمام ۲۴ برنامه متعلق به کارمندان خودش و شبکه ایکس را حذف کرد، اما برنامههای سایر کاربران را حذف نکرد و حتی نگفته که به صاحبان آنها اطلاعرسانی میکند.
چرا لینکهای تصادفی امن نیستند؟
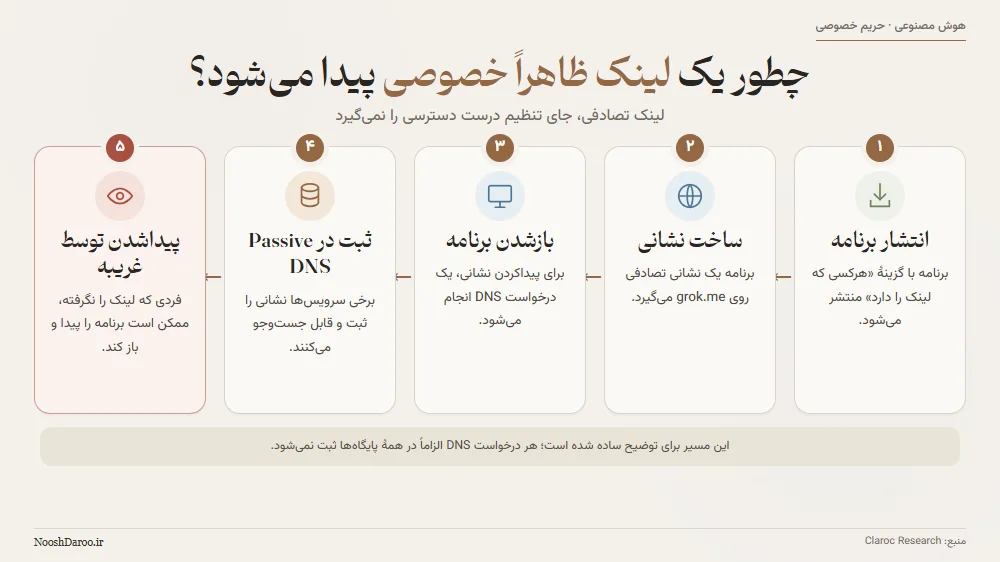
اپلیکیشنهای منتشر شده با سرویس «گراک بیلد» یک زیردامنه روی grok.me میگیرند. گراک بهطور پیشفرض چهار کلمه تصادفی را برای نام آدرس پیشنهاد میدهد که حدسزدن آنها دشوار است؛ اما به محض اینکه برنامه یک بار باز شود، آدرس آن در سامانههای غیرفعال دیاناس (Passive DNS) ثبت میشود. هر کسی که به این سامانهها دسترسی داشته باشد میتواند این آدرسها را در یک فهرست قابل جستوجو پیدا کند.
مشکل اینجاست که هنگام انتشار برنامه در گراک، وضعیت دسترسی بهطور پیشفرض روی گزینه «هرکسی که لینک را دارد» است، در حالی که در ابزارهای مشابه مانند چتجیپیتی این گزینه روی حالت «فقط من» (Only me) تنظیم میشود و حتی اگر آدرس آن در دادههای DNS پیدا شود، کسی جز صاحب برنامه نمیتواند آن را باز کند.
علاوه بر این، پژوهشگران برای بررسی حفاظتهای خودکار گراک دو برنامه آزمایشی ساختند. برنامه اول بدون هیچ بخش ورودی ساخته شد و هر کسی میتوانست در آن اطلاعات ثبت کند. در برنامه دوم، گراک خودش دکمههای ورود با حساب گوگل و ایکس را اضافه کرد، اما کدی که نوشته بود دچار خطای منطقی بود و هر حساب گوگلی میتوانست وارد برنامه شود و اطلاعات مشتریان را ببیند، ویرایش یا حذف کند.
البته پژوهشگران این آزمایش را فقط روی دو برنامه آزمایشی خودشان انجام دادند و بررسی نکردند که آیا ۳۵ هزار برنامه دیگر نیز اجازه تغییر اطلاعات را به غریبهها میدهند یا خیر.
چطور جلوی افشای اطلاعات را بگیریم؟
اگر از ابزارهای هوش مصنوعی مانند گراک یا «گوگل AI Studio» برای ساخت اپلیکیشن استفاده میکنید:
- همیشه دسترسی برنامهها را روی حالت «فقط شما» (Only you) یا «کاربران دعوتشده» (Invited users) بگذارید تا غریبهها امکان مشاهده اطلاعات را نداشته باشند
- اسکریپتها و کدهای برنامه را بازبینی کنید تا هیچ نام کاربری یا رمزی در آنها جا نماند
- برنامههای آزمایشی یا قدیمی را از حالت انتشار خارج (Unpublish) کنید
- برای اطمینان بیشتر با یک حساب متفرقه و در حالت ناشناس مرورگر (اینکاگنیتو) دسترسی اپلیکیشن را تست کنید. اگر توانستید وارد شوید، باید برای برنامه فهرست افراد مجاز تعریف کنید
هوش مصنوعی فاصله میان ایده تا ساخت اپلیکیشن را به چند دقیقه کاهش داده، اما مسئولیت حفاظت از دادهها و بررسی سپرهای امنیتی برنامه همچنان بر عهده توسعهدهندهای است که دکمه انتشار را میزند.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/grok-built-apps-exposed/