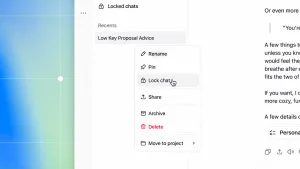
قابلیت «اشتراکگذاری چتها» در سرویسهای هوش مصنوعی روشی متداول برای ارسال سریع خروجیها به دیگران است. با این حال پژوهشگران امنیتی متوجه شدهاند که لینکهای اشتراکگذاری در دستیار هوش مصنوعی «میوز» (Muse) متا، برخلاف تصور کاربران پنهان نمیمانند و غریبهها میتوانند با یک جستوجوی ساده به محتوای آنها دسترسی پیدا کنند. به دنبال انتشار این خبر، شرکت متا قابلیت مذکور را موقتاً غیرفعال کرده است.
لینکها چگونه فاش میشوند؟
در بیشتر سرویسهای آنلاین، لینکهای اشتراکگذاری حاوی کدهای طولانی و درهمریخته در انتهای آدرس هستند تا قابل حدس زدن نباشند، اما طراحان میوز تصمیم عجیبی گرفتند؛ آنها عنوان گفتوگو و کد اختصاصی را در بخش «زیردامنه»، یعنی ابتدای آدرس اینترنتی قرار دادند.
به محض کلیک گیرنده روی این لینک، نام زیردامنه در سامانههای ثبت ترافیک اینترنت موسوم به «دیاناس غیرفعال» ثبت میشد. پژوهشگران امنیتی دریافتند که با یک جستوجوی ساده در این پایگاههای داده میتوان تمام این آدرسها را بدون داشتن لینک اولیه پیدا کرد.
آنها تنها با یک جستوجوی ساده توانستند ۶٬۸۰۰ لینک اشتراکگذاریشده را شناسایی کنند. بررسی چند صد مورد از این لینکها، منجر به افشای دادههای بسیار حساسی شد، برای مثال:
- گزارش درآمد داخلی یک شرکت بازاریابی
- درخواست وام یک کسبوکار کوچک به همراه رقم آن
- تقویم سالانه مرخصی کارکنان یک مجموعه
- گزارش مالی یک سرمایهگذار املاک با آدرس ملک و ارقام وام
- یادداشتهای هشدار کلاهبرداری بانکی به همراه شماره حساب و مبالغ
واکنش متا و سابقه مشکلات امنیتی
یکی از پژوهشگران میگوید این مشکل را ۸ اکتبر و از طریق برنامه گزارش باگ و همچنین لینکدین به متا اطلاع داده، اما پاسخی دریافت نکرده بود تا اینکه موضوع رسانهای شد و متا اکنون این قابلیت را به حالت تعلیق درآورده است.
این نخستین بار نیست که امنیت میوز زیر ذرهبین میرود. در حالی که مارک زاکربرگ ادعا کرده بود این ابزار «از پایه برای حفظ حریم خصوصی و امنیت ساخته شده»، تنها سه هفته پس از عرضه، یک آسیبپذیری روز صفر در آن پیدا شد که به برنامههای دیگر اجازه میداد کنترل کامل حساب میوز را به دست بگیرند. همچنین بررسی فایلها نشان میدهد که میوز پروندههایی بسیار دقیق درباره اطرافیان، دوستان و خانواده کاربران میسازد.
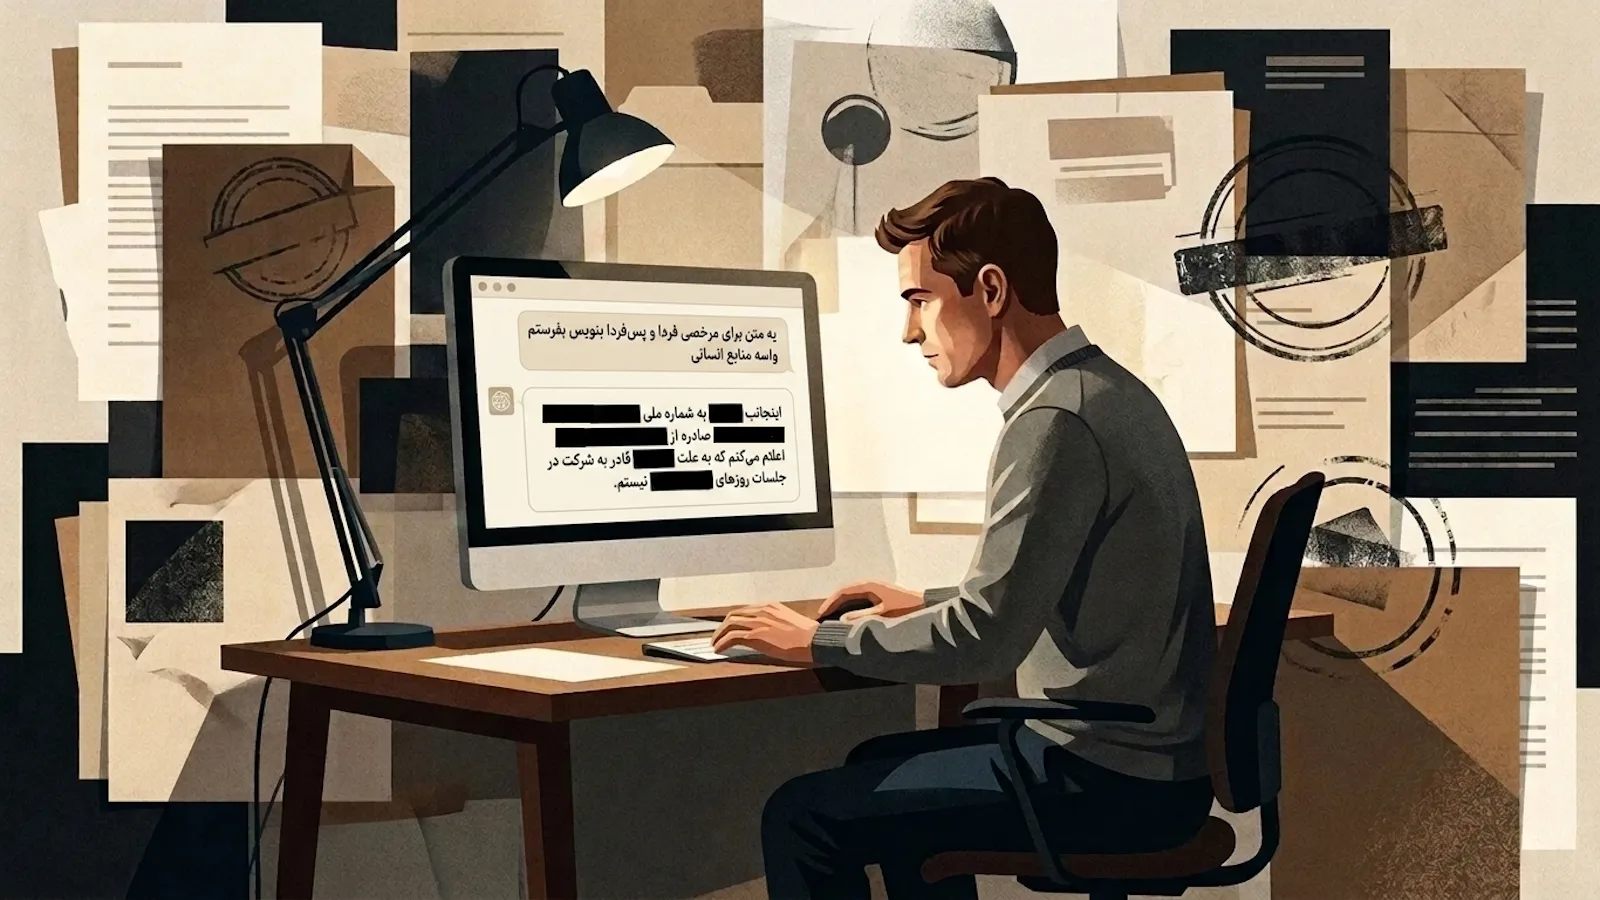
برای جلوگیری از لو رفتن اطلاعات در ابزارهای هوش مصنوعی، بهجای ساخت لینک اشتراکگذاری عمومی، متن پاسخ چتبات را کپی کرده و از طریق پیامرسانهای امن ارسال کنید. اگر پیشتر گفتوگوی حساسی را از طریق لینک به اشتراک گذاشتهاید، در حساب کاربری خود دسترسی آن پیوندها را لغو یا حذف کنید.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/meta-muse-shared-chat-links-exposed/