
معمولاً وقتی راجع به کلیک روی لینکهای جعلی هشدار میدهیم، اولین توصیهمان این است که آدرس سایت را نگاه کنید. اما در یک حملهی بدافزاری تازه، این توصیه هیچ کاربردی ندارد؛ چون کاربر واقعاً وارد سایت رسمی ChatGPT.com میشود و دستورالعملهایی به ظاهر معتبر دریافت میکند که در نهایت منجر به نصب یک بدافزار از نوع RAT (تروجان از راه دور) روی سیستم میشود.
چنین بدافزاری میتواند صفحهی قربانی را ببیند، فایلهایش را جستجو کند و حتی کنترل دوربین و میکروفون دستگاه را به دست بگیرد!
حمله چطور انجام میشد؟
هکرها برای پیادهسازی این حمله، از قابلیت Custom GPT در چتجیپیتی استفاده میکردند. «کاستوم جیپیتی» یا «جیپیتی سفارشی» یعنی نسخهای از ChatGPT که برای رسیدگی به یک کار مشخص، با دستورها، اطلاعات و رفتار از پیش تعیینشده تنظیم شده است. هرکسی میتواند با دانش فنی کافی، جیپیتی سفارشی خودش را بسازد و آن را روی سایت رسمی این هوش مصنوعی میزبانی کند.
زنجیره فریب کمی پیچیده و چند مرحلهای است، اما بسیار مهم است که فرایند را به خوبی درک کنیم؛ چون هر مرحله با اتکا به مرحلهی قبلی پیش میرود:
- شخص ابتدا عبارت ChatGPT را در گوگل جستجو میکرد و به یک «لینک تبلیغاتی» میرسید که او را به کاستوم جیپیتی مهاجمان (روی دامنه واقعی چتجیپیتی) هدایت میکرد. صفحهای که باز میشد، «Plus 5.6» نام داشت تا کاربر کماطلاعتر به اشتباه تصور کند در حال کار با یکی از مدلهای رسمی شرکت OpenAI است.
- فرقی نمیکرد سوال یا درخواست کاربر از جیپیتی چه بود؛ همواره پاسخی یکسان به نمایش درمیآمد. در این پاسخ نوشته شده بود که سرویس اصلی با «محدودیت دسترسی» روبهرو شده و کاربر باید در ادامه از یک «دامنه پشتیبان» کمک بگیرد.
- لینک پشتیبان نیز روی سرویس معتبر Google Sites قرار داشت؛ یعنی کاربر دوباره به صفحهای جعلی هدایت میشد که خطرات آن صرفاً با بررسی آدرس سایت قابل تشخیص نبود. در این لینک پشتیبان، صفحهای شبیه به فرایند بررسی امنیتی Cloudflare به نمایش درمیآمد و وانمود میشد که برای اثبات «انسان بودن»، باید چند مرحله را پشت سر بگذارید.
- درست در همین مرحله، حملهی اصلی اتفاق میافتاد. به جای اینکه «من ربات نیستم» با کپچا تایید شود، کاربر تشویق میشد دستوری مخرب را کپی و در ابزارهای ویندوز اجرا کند. به عبارت دیگر، مهاجم به جای اینکه دنبال راهی برای اجرای کد روی دستگاه قربانی بگردد، او را متقاعد میکرد که خودش کار را پیش ببرد!
- با دنبال کردن دستورالعمل و اجرای کد مخرب، یک بدافزار RAT روی سیستم مستقر میشد که حتی بعد از ریاستارت هم به کار خود ادامه میداد.
از دیدن صفحه تا شنیدن صدای اتاق
بدافزاری که وارد سیستم میشد، تواناییهای گسترده داشت. مهاجمان میتوانستند تصویر صفحه را ببینند، سیستم را از راه دور کنترل کنند، وبکم و میکروفون را روشن کنند، صدای در حال پخش روی سیستم را بشنوند و میان فایلهای شخصی کاربر بگردند.
ضمناً بدافزار قبل از سرقت اطلاعات، وضعیت کلی سیستم را هم میسنجید: بررسی میکرد کدام ابزارهای امنیتی روی سیستم نصب شدهاند، چه برنامههایی در حال اجرا هستند و دستگاه چگونه به شبکه متصل شده است. سپس امکان دریافت و اجرای بدافزارهای هرچه بیشتر مهیا میشد.
خطر اصلی: اعتماد به لینک و محتوا
در این حملهی بهخصوص (که در دستهی حملاتی به نام ClickFix قرار میگیرد)، مهاجم یک سایت ناشناس با دامنهی عجیب برای کاربر نمیفرستاد. کاربر عادی ابتدا جستجوگر گوگل را میدید، بعد به سایت رسمی ChatGPT.com هدایت میشد، بعد سر از Google Sites درمیآورد و در آخر صفحهای شبیه به تست امنیتی Cloudflare مشاهده میکرد. هر مرحله باعث میشد مرحلهی بعدی طبیعیتر جلوه کند.
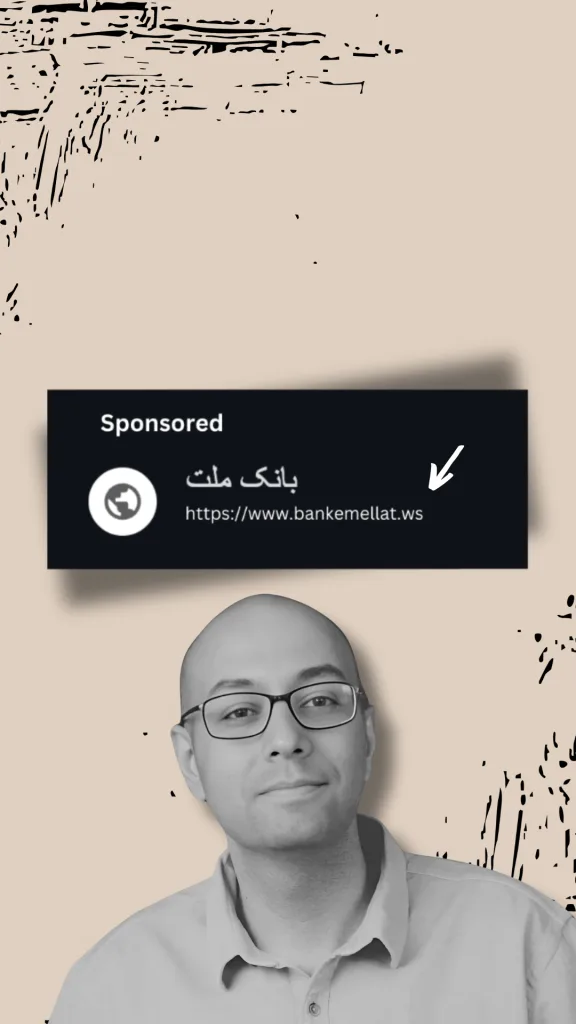
تبلیغات گوگل را با نتایج جستجو اشتباه نگیرید!
با پیشرفتهتر شدن حملات اینترنتی و فراگیری هوش مصنوعی، دیگر نمیتوانیم با یک یا دو قانون ساده مثل «اول دامنه را چک کن» ایمن بمانیم. ممکن است دامنه واقعاً معتبر باشد، اما محتوایی که شخص دیگری درون آن قرار داده آلوده باشد.
دفعه بعد که صفحهای با ظاهر آشنای «کپچا» دیدید، فقط به لوگو و آدرس سایت اعتماد نکنید؛ به کاری که از شما میخواهند هم نگاه کنید. کپچای واقعی قرار نیست برای اثبات «انسان بودن» از شما بخواهد چیزی را کپی کنید.
اگر یک سایت یا کپچا از شما خواست برای «رفع مشکل»، «تأیید انسان بودن»، «آپدیت»، «رفع خطا» یا «ادامه سرویس» دستوری مبهم را کپی کنید و داخل پاورشل، ترمینال یا محیط Run سیستمعامل اجرا کنید، دست نگه دارید و از خودتان بپرسید: «آیا کاری که این صفحه از من میخواهد منطقی است؟!».
آدرس مطلب: https://nooshdaroo.ir/news-opinion/custom-gpt-clickfix-attack/