احتمالاً در بازار خرتوپرت فروشها کفشهایی را دیدهاید که بهجای Adidas روی آنها نوشته شده Adibas. دنیای وب هم با تمام پیچیدگی و هوشمندیاش، از این ترفند قدیمی در امان نمانده است. جعل دامنه یا «دامین اسپوفینگ» (Domain Spoofing)، نسخهی دیجیتال و شستهرفته همان روش است.
هکر بدون آنکه نیازی به شکستن قفل سایت داشته باشد، صرفاً از خطای دید و عجله ما بهره میگیرد تا نشانی یک سایت یا فرستنده ایمیل را شبیه هویتهای آشنا جا بزند.
جعل دامنه چیست؟
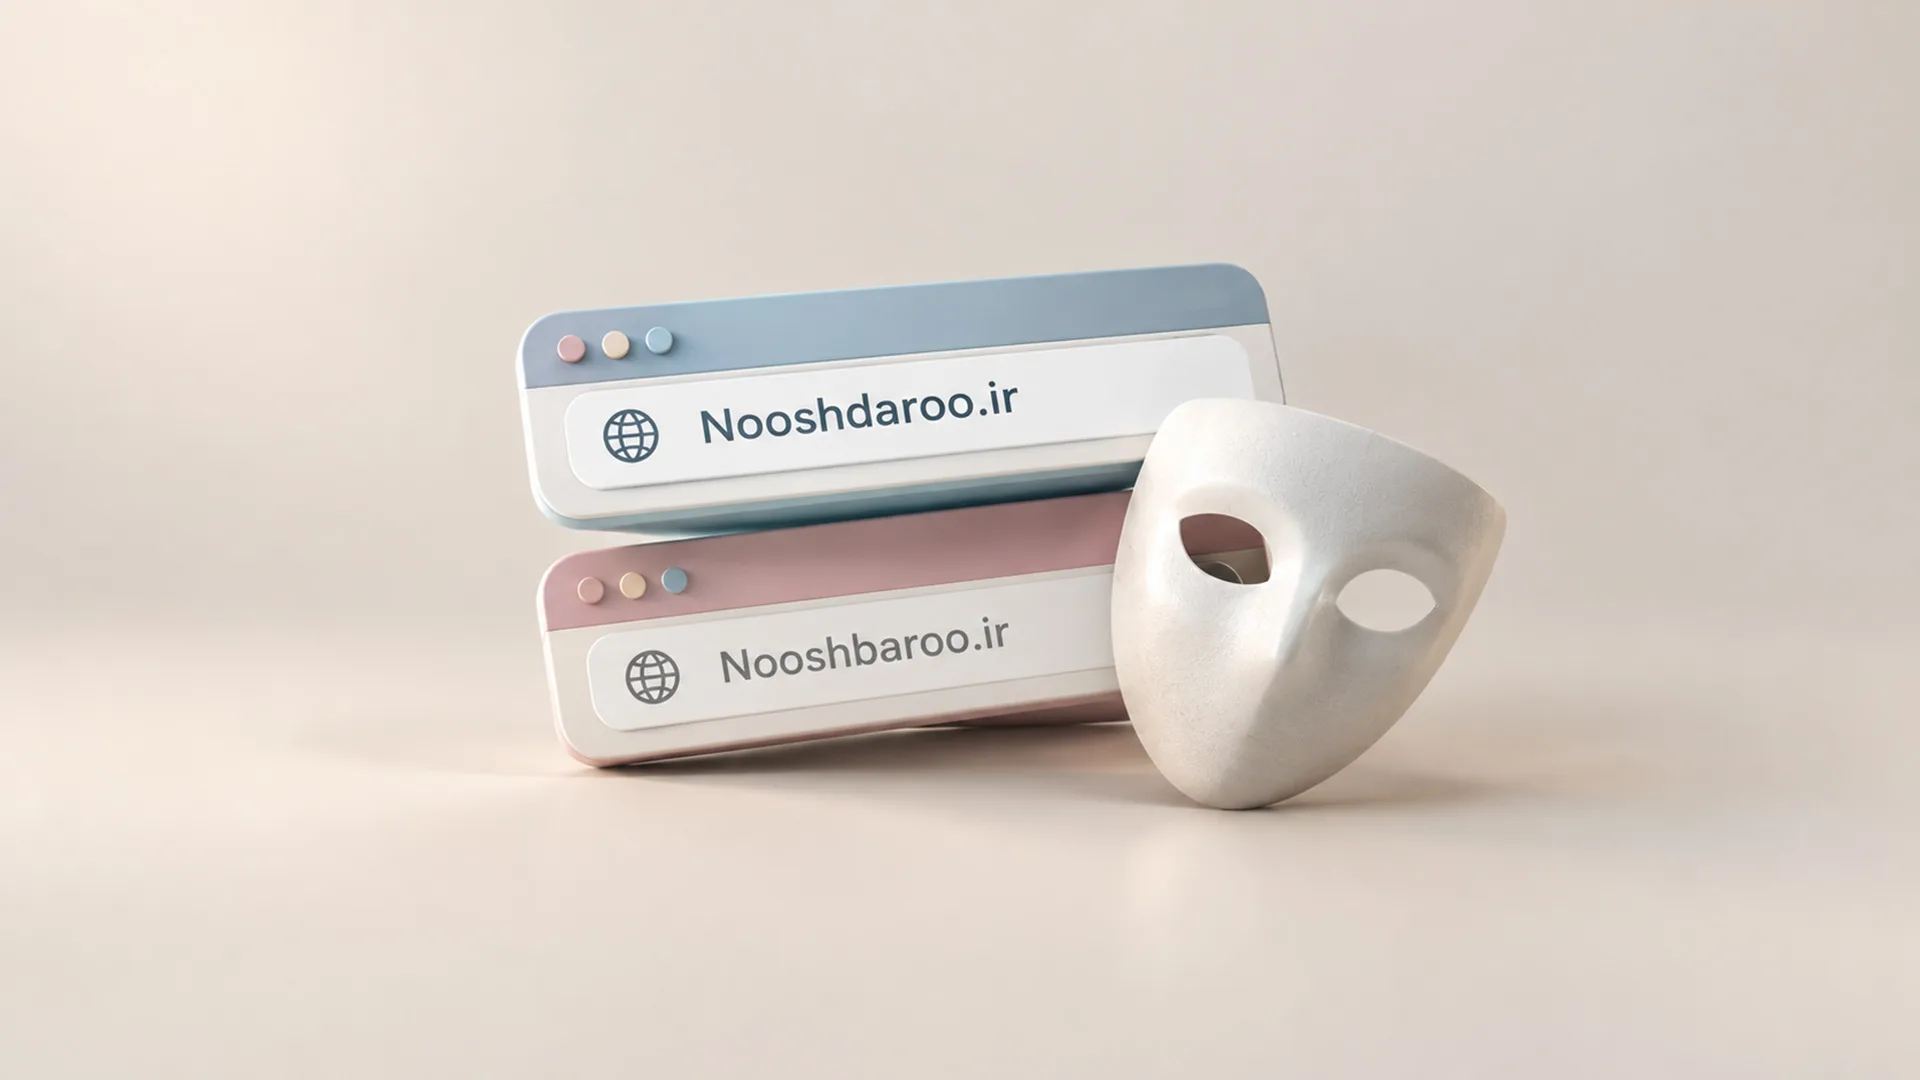
دامنه همان نام یکتایی است که در نوار مرورگر تایپ میکنید؛ مثلاً Nooshdaroo.ir یا Google.com. این آدرس سند هویت سایت است و در ایمیلهای شرکتی هم اغلب پس از علامت @ مینشیند تا نشان دهد فرستنده از طرف چه مجموعهای با شما مکاتبه میکند.
در ترفند «جعل دامنه»، مجرم نشانی وبسایت یا هویت ایمیل فرستنده را طوری دستکاری میکند که قربانی گمان کند با یک صفحه یا پیام کاملاً رسمی و قانونی روبهرو است.
این شیوه فریبکاری با حملات زیرساختی مانند «مسمومسازی دیاناس» 1فرق دارد؛ حمله دیاناس خرابکاری در لایه شبکه است، اما در جعل دامنه مهاجم روی تغییرات ساده ظاهری و غفلت کاربر حساب میکند.
انگیزه این تردستی هم روشن است؛ هدایت کاربر به صفحههای فیشینگ، خالی کردن حساب بانکی، دزدیدن رمزهای عبور، نشاندن بدافزار روی سیستم یا فریب شبکههای تبلیغاتی برای دریافت پول بهازای نمایش آگهی در سایتهای بیارزش.
بازی با حروف الفبا؛ وقتی چشمها خطا میکنند
شاید تصور کنید تشخیص یک نشانی اشتباه کار سختی نیست و یک جفت چشم تیزبین مچ هر متقلبی را میگیرد؛ اما کلاهبرداران شیوههای غافلگیرکنندهای در آستین دارند.
در سادهترین سناریو، مهاجم یک حرف به نشانی وبسایت اصلی اضافه میکند یا حروفی را جایگزین میسازد که ظاهر تقریباً یکسانی دارند؛ برای نمونه، بهجای حرف لاتین l (ال کوچک)، عدد 1 (یک) یا حرف I (آی بزرگ) را میگذارد. وقتی با تلفن همراه در حال باز کردن لینکی در اتوبوس یا مترو هستید، شانس دیدن این مغایرتهای میلیمتری به کمترین حد ممکن میرسد.
حمله هموگراف؛ راز الفبای پنهان
روش خطرناکتر زمانی است که پای «حمله هموگراف» (Homograph Attack) به میان میآید. سیستمهای مدرن از استانداردی به نام «یونیکد» استفاده میکنند تا تمام زبانهای جهان، از خط سیریلیک روسی گرفته تا الفبای یونانی و عربی، روی نمایشگرها بهدرستی دیده شوند.
مهاجمان با سوءاستفاده از این استاندارد، کاراکترها و حروفی از زبانهای دیگر را در دامنه به کار میبرند که شکل ظاهریشان با حروف انگلیسی مو نمیزند؛ مثلاً حرف «a» در خط سیریلیک مثل «a» انگلیسی نوشته میشود، اما سرورهای اینترنت، آنها را دو موجودیت فنی کاملاً مجزا میشناسند.
در نتیجه، مهاجم دامنهای با حروف سیریلیک ثبت میکند و نشانی در مرورگر دقیقاً مانند نام بانک یا سایت محبوبتان خوانده میشود، اما کامپیوتر شما را به مقصدی کاملاً متفاوت هدایت میکند.
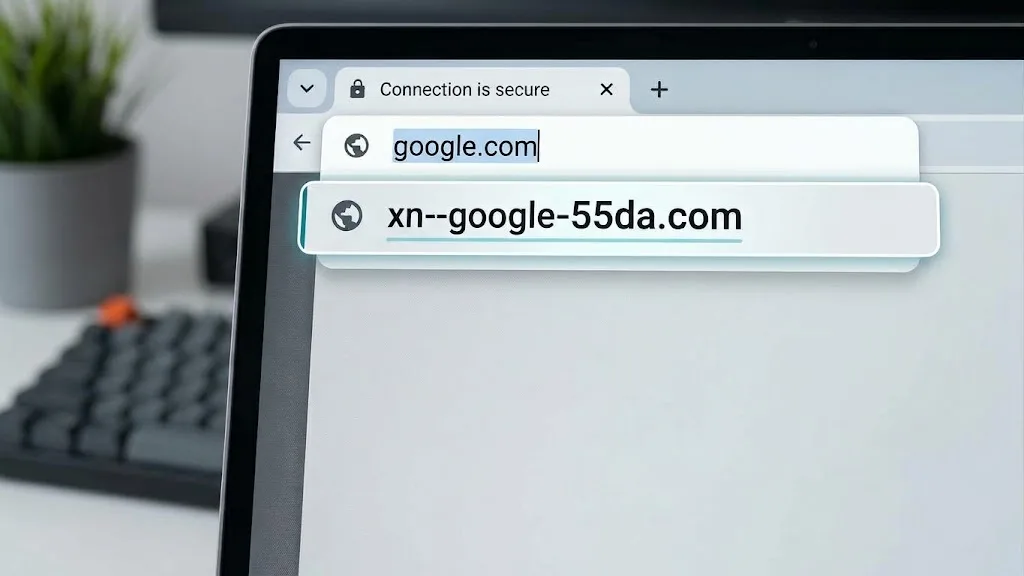
برخی مرورگرها برای این معضل چارهای اندیشیدهاند؛ اگر این دامنههای دستکاریشده را کپی و در تب جدید مرورگر پیست کنید، میبینید که حروف عوض میشوند و با پیشوند عجیبی شبیه به xn-- به نمایش درمیآیند. این پاشنهی آشیل حمله هموگراف است. برای مثال اگر کلمه gооgle.com (که در آن حروف «o» انگلیسی با حروف «о» سیریلیک جایگزین شدهاند) را در یک مبدل Punycode وارد کنید، خروجی آن به این شکل در خواهد آمد: xn--gogle-1qa.com
شکل دیگری از این فریبکاری در سرویسهای ایمیل رخ میدهد. زیرساخت ارسال ایمیل که «پروتکل ساده انتقال ایمیل» (SMTP) نام دارد، بهطور پیشفرض سازوکاری برای بررسی اصالت دامنه ندارد. به همین دلیل کلاهبرداران میتوانند ایمیلی بفرستند که در بخش نام فرستنده، نشانی دقیق یک شرکت یا سازمان معتبر دیده میشود.
در بسیاری از سناریوهای کلاهبرداری، این دو روش با هم ترکیب میشوند؛ یعنی کاربر ایمیلی به ظاهر رسمی دریافت میکند و با کلیک روی لینک داخل آن، وارد وبسایت جعلی شبیه به سایت اصلی میشود تا اطلاعات حساسش را وارد کند.

چرا همیشه باید حواسمان به نوار آدرس باشد؟
افسانه قفل سبز؛ چرا گواهی امنیتی (SSL) سند پاکدستی نیست؟
سالها در گوش ما خوانده بودند که هرگاه کنار نشانی سایت، علامت قفل دیدید یا پروتکل نشانی با https آغاز شد، با خیال راحت به آن اعتماد کنید؛ اما این یک کجفهمی خطرناک است که مهاجمان بیشترین بهره را از آن بردهاند.
گواهی SSL (امنیت لایه انتقال) فقط تأیید میکند که مسیر ارتباط میان مرورگر شما و آن سرور رمزنگاری شده و کسی بین راه نمیتواند متن پیامها را بخواند؛ این گواهی هرگز تضمین نمیکند که صاحب آن سرور، انسانی شریف یا کسبوکاری واقعی است!
شرکتهای ارائهدهنده خدمات وب برای هر دامنهای، حتی دامنههای جعلی و فیشینگ، بهصورت رایگان و خودکار در عرض چند دقیقه گواهی SSL صادر میکنند. به همین خاطر مرورگر کروم در نسخههای جدیدش، نماد قفل را حذف کرده تا کاربران «اتصال رمزنگاریشده» را با «قابلاعتماد بودن سایت» اشتباه نگیرند.
چطور از دام دامنههای جعلی در امان بمانیم؟
پیشتر به شما گفتیم که با رعایت چند عادت رفتاری ساده مثل بوکمارک کردن سایتهای حساس یا شک کردن به پیامهای با لحن تهدیدآمیز یا عجولانه میتوانید دادههای با ارزشتان را تا حدی از دسترس هکرها دور نگه دارید.
در کنار این موارد، باید آدرس سایت را به دقت بررسی کنید.
اگر به دامنهای شک کردید، آدرس آن را از نوار بالایی مرورگر کپی و در یک تب جدید بچسبانید. تغییر حروف انگلیسی به کاراکترهای عجیبوغریب (xn--) نشانه تلهی هموگراف است.
البته این ترفند فقط حروف غیرانگلیسی را لو میدهد؛ دامنهای که در آن عدد 1 جای حرف l نشسته یا یک حرف اضافه دارد، به این روش قابل تشخیص نیست.
پس نام دامنه اصلی را هم با دقت بخوانید؛ یعنی بخشی که درست پیش از نخستین علامت / میآید. برای نمونه آدرس company.shaparak.ir متعلق به زیرمجموعهای در سیستم پرداختی شاپرک است، اما shaparak.ir.fake-site.com متعلق به دامنه fake-site.com است. در نتیجه درگاه پرداخت معتبر، فقط و فقط باید به shaparak.ir ختم شود.
در ایمیلها هم به نام فرستنده اعتماد نکنید؛ پیش از کلیک روی لینکها، نشانگر ماوس را روی لینک نگه دارید (در گوشی، انگشتتان را روی آن نگه دارید) تا مقصد واقعیاش نمایان شود.
اگر در تله افتادیم چه کنیم؟
اگر متوجه شدید که اطلاعاتتان را در یک سایت یا ایمیل جعلی وارد کردهاید، مهمترین چیز حفظ خونسردی و سرعت عمل است:
- اگر رمز عبور وارد کردهاید: بلافاصله از طریق بوکمارک یا نشانی مطمئن، وارد سایت اصلی شوید و رمز عبورتان را تغییر دهید. اگر سایت گزینهای برای مشاهده «نشستهای فعال» (Active Sessions) دارد، تمام دستگاههای متصل را قطع کنید. اگر همین رمز را در سایتهای دیگر هم به کار بردهاید، آنجا هم عوضش کنید.
- اگر اطلاعات بانکی دادهاید: وارد اپلیکیشن همراهبانک شوید و کارت را مسدود کنید. اگر اپلیکیشن ندارید، با شماره پشتیبانی بانک تماس بگیرید یا حضوری به شعبه یا خودپرداز همان بانک مراجعه کنید. سپس نشانی صفحه جعلی را به پلیس فتا گزارش دهید.
- اگر فایلی دانلود کردهاید: اگر از طریق ایمیل یا سایت مشکوک فایلی را روی گوشی یا لپتاپ اجرا کردهاید، اتصال اینترنت دستگاه را قطع کنید. سپس با یک آنتیویروس معتبر و بهروز دستگاه را اسکن کنید.
در آخر
در حمله هموگراف هکرها یک حرف از دامنه را تغییر داده یا حروفی از زبانهای دیگر را که دقیقاً همشکل حروف انگلیسی هستند، در نشانی سایت جا میزنند. گاهی هم چشم خسته ما فریب این استتار را میخورد و اطلاعات را تقدیم هکر میکنیم.
آسانترین سپر دفاعی این است که سایتهای حساس را یک بار برای همیشه بوکمارک کنید؛ اما اگر به نشانی یک سایت بانکی یا درگاه پرداخت شک کردید، آن را کپی و در تب جدید پیست کنید. اگر نشانی به کدهای نامفهوم تبدیل شد، یعنی مچ کلاهبردار را گرفتهاید؛ هرچند تبدیل نشدن نشانی هم به معنای امن بودن سایت نیست.
- مسمومسازی سرویس نام دامنه (DNS Spoofing) حملهای فنی است که در آن مهاجم با تغییر رکوردهای شبکه، کاری میکند که حتی با تایپ نشانی کاملاً درست در مرورگر، کاربر به سرور جعلی هدایت شود ↩︎
آدرس مطلب: https://nooshdaroo.ir/digital-literacy/domain-spoofing-explained/