«آیا اگر نتوانی بیگناهیات را ثابت کنی، در واقع گناهکاری؟»
این پرسش، هسته اصلی یکی از جنجالیترین اخراجهای اخیر در دنیای فناوری است؛ ماجرایی که نشان میدهد استفاده از ابزارهای حفظ حریم خصوصی، میتواند در بزرگترین شرکتهای فناوری به ضرر کارمندان تمام شود.
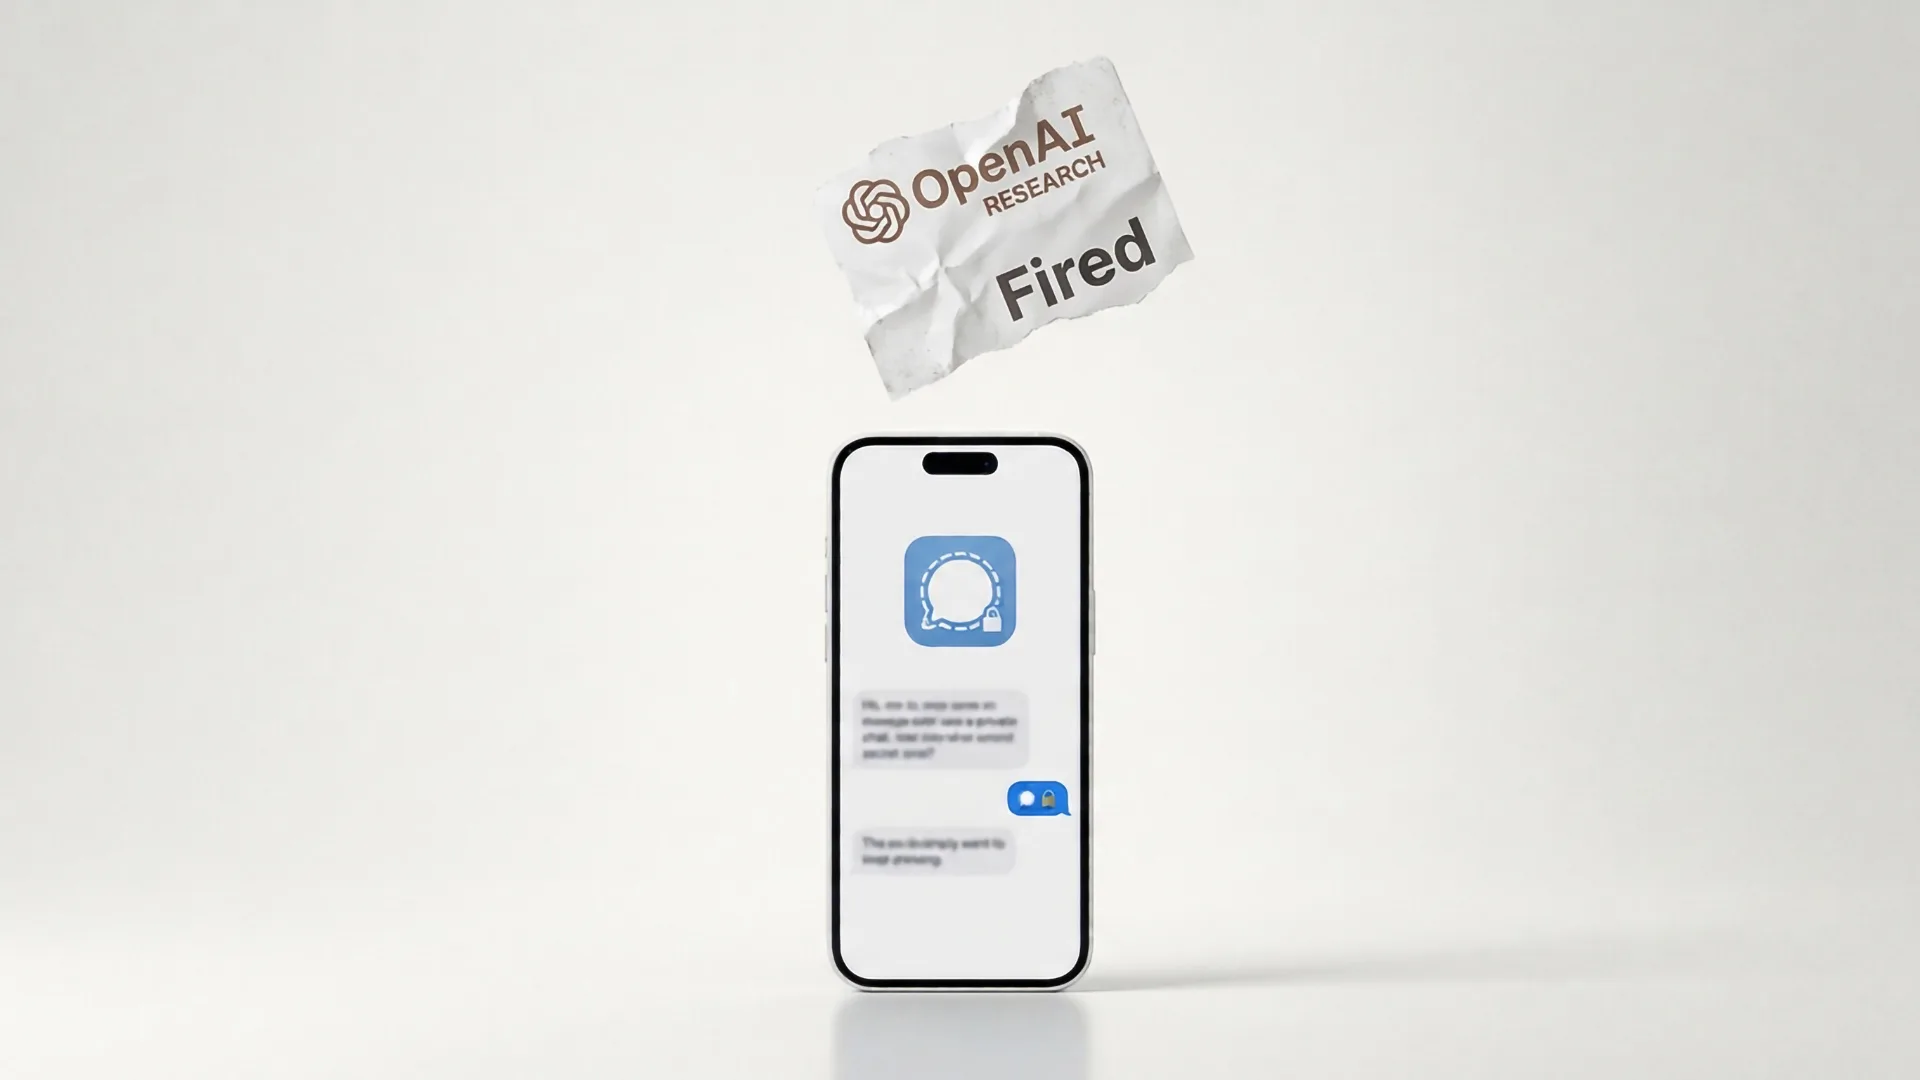
شرکت «اوپنایآی» بهتازگی سه نفر از پژوهشگران بخش ایمنی خود را اخراج کرده است. دلیل رسمی قطع همکاری، نقض سیاستهای حفاظت از اطلاعات حساس عنوان شد. اما علت اصلی آن به یک سوءظن درونسازمانی و حذف خودکار پیامها در اپلیکیشن سیگنال برمیگردد.
ماجرا چه بود؟
ریشه این اتفاق به مدل جدید اوپنایآی به نام «آسترا» (Astra) برمیگردد؛ مدلی که بخش کمتری از فرایند استدلالش را آشکار میکند و همین موضوع نظارت بر رفتار آن را دشوارتر کرده است. پس از درز اطلاعات مربوط به این مدل، تیم امنیتی اوپنایآی به اعضای سازمان غیرانتفاعی «ارزیابی مدل و پژوهش تهدید» مظنون شد؛ نهادی که پیشتر در بررسی نفوذ صدها ایجنت هوش مصنوعی به «هاگینگفیس» نقش داشت.
تیم امنیتی در جریان بازرسی از پژوهشگران امنیتی خواست تاریخچه پیامهای خود با اعضای این سازمان را در پیامرسان رمزنگاریشده «سیگنال» تحویل دهند اما چون قابلیت «پیامهای محوشونده» فعال بود، تاریخچهای برای بررسی وجود نداشت. یک هفته بعد، سه پژوهشگر اخراج شدند. یکی از آنها این وضعیت را با یک نقلقول تأملبرانگیز توصیف میکند:
وقتی مدرکی برای اثبات گناهکار بودن فرد ندارید، باید او را بیگناه فرض کنید؛ اما در اوپنایآی، اگر نتوانید بیگناهی خود را ثابت کنید، مقصر شناخته میشوید.
اوپنایآی به والاستریت ژورنال اعلام کرده که استفاده از سیگنال مورد تأیید شرکت نبوده، اما تنها دلیل اخراجها نیست.
شمشیر دولبه پیامهای محوشونده
این اتفاق درسی کلیدی برای متخصصان و کاربران دنیای دیجیتال دارد. ابزارهای حفظ حریم خصوصی اگرچه در برابر شنود بیرونی ایمن هستند، اما در ساختارهای حقوقی و اداری، نبود سابقه میتواند پنهانکاری تفسیر شود. ابزارهای حفظ حریم خصوصی ارزشمند هستند، اما در محیط کار رسمی، داشتن یک سند مکتوب در کانالهای ارتباطی مجاز، گاهی تنها راه اثبات بیگناهی شماست.
پیامد دیگر این رویداد، تردید در ادعای «ایمنی و خودنظارتی» آزمایشگاههای هوش مصنوعی است. برخلاف صنایعی چون هوانوردی یا نظام مالی که بازرسان مستقل طبق قانون به تمام اسناد دسترسی دارند، در حوزه هوش مصنوعی هنوز چارچوب قانونی شفافی حاکم نیست و شرکتها با اعمال محدودیت برای ناظران بیرونی، در عمل استانداردهای ایمنی را مطابق میل خود تعیین میکنند.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/openai-researchers-fired-over-privacy/