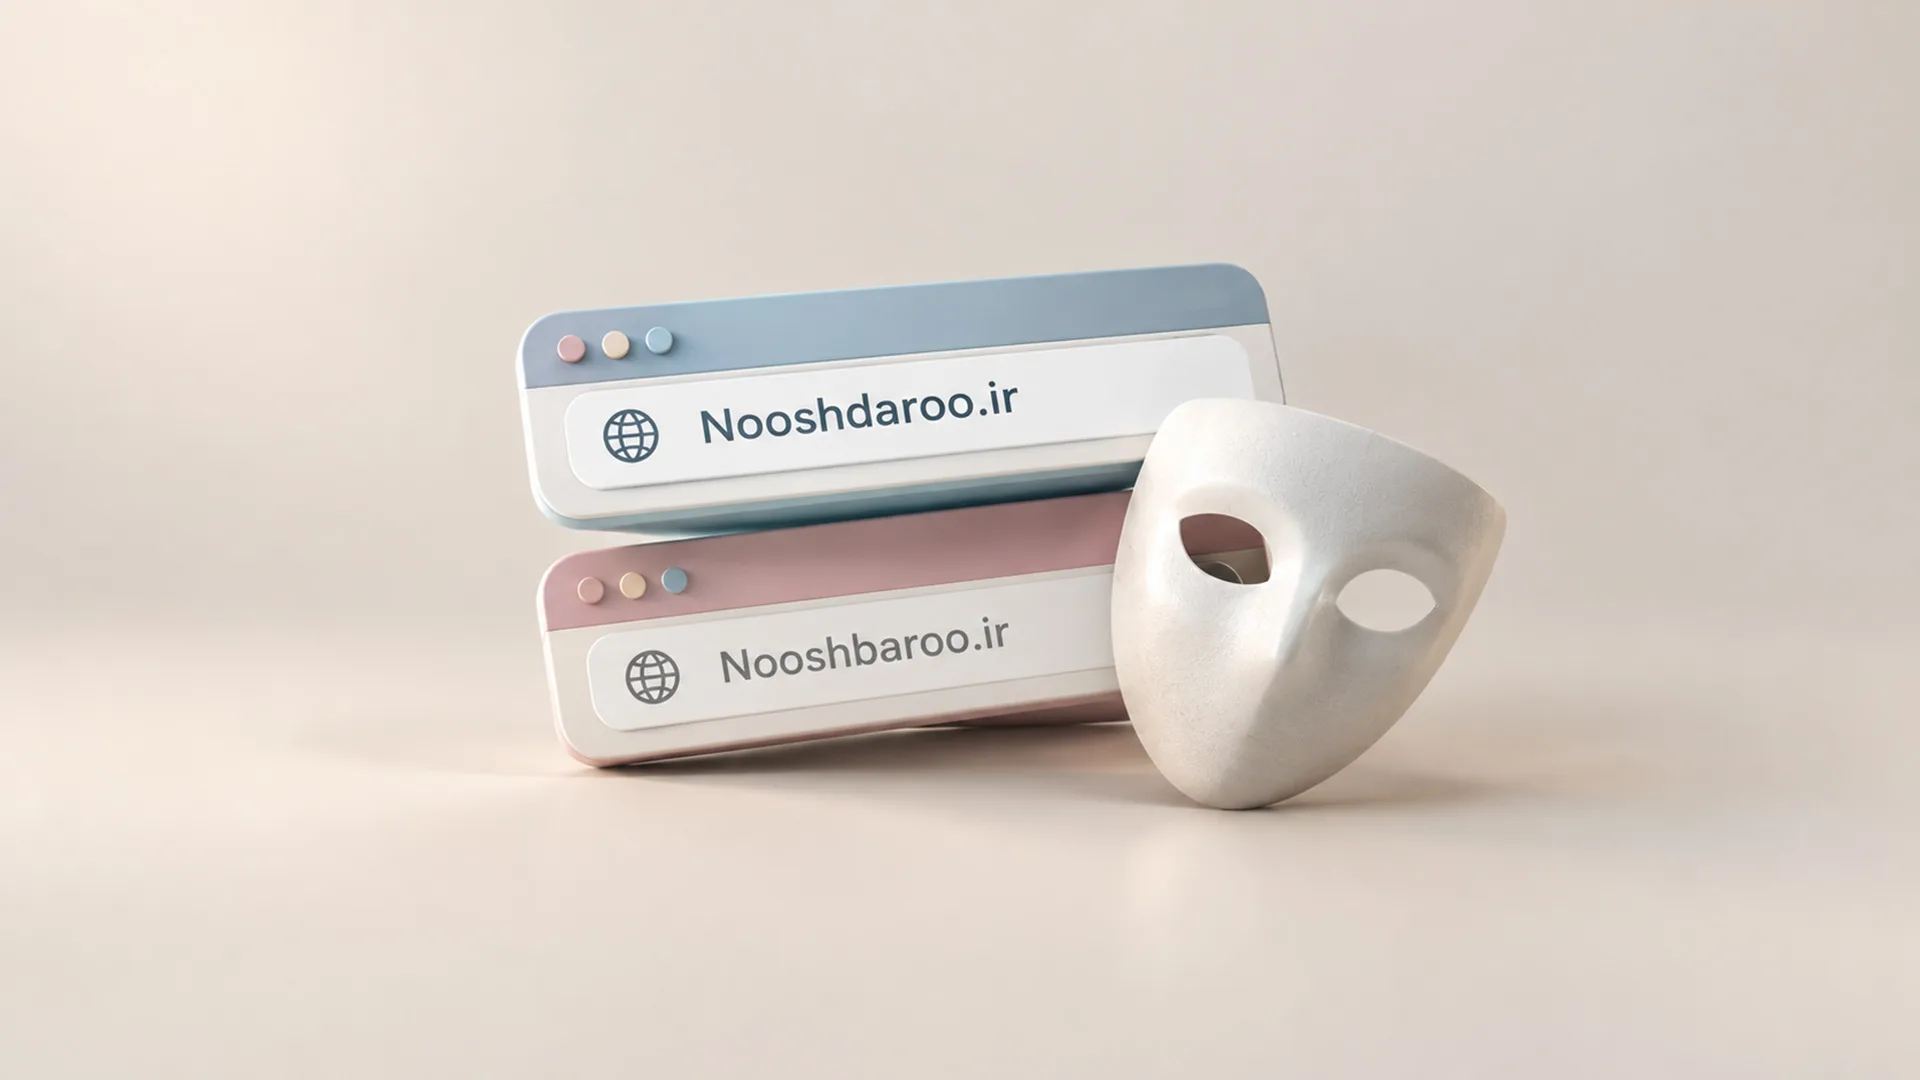
گرگ در لباس میش؛ جعل دامنه چیست و چطور در دام آن نیفتیم؟
گاهی برای فیشینگ لازم نیست سایتی هک شود؛ کافی است آدرس جعلی آنقدر شبیه نسخه واقعی باشد که چشمتان تفاوت را نبیند…
زمان مطالعه ۷ دقیقه
همین حالا دنبال کن:
گاهی برای فیشینگ لازم نیست سایتی هک شود؛ کافی است آدرس جعلی آنقدر شبیه نسخه واقعی باشد که چشمتان تفاوت را نبیند…
زمان مطالعه ۷ دقیقههشت کلید خصوصی eMudhra بهاشتباه با اعدادی بسیار ساده ساخته شدند؛ ضعفی که امکان جعل گواهی سایتها و نرمافزارها را فراهم میکرد.
زمان مطالعه ۵ دقیقهکروم حالا متن صفحات مشکوک و محتوای کلیپبورد را برای شکار کلاهبرداری به سرورهای گوگل میفرستد؛ البته اگر «حفاظت پیشرفته» را روشن کرده باشید.
زمان مطالعه ۳ دقیقهبانک مرکزی میگوید کاربران باید گواهی ریشه داخلی را روی دستگاه خود نصب کنند؛ راهی که میتواند شنود و دستکاری ترافیک را بدون هیچ هشداری ممکن کند.
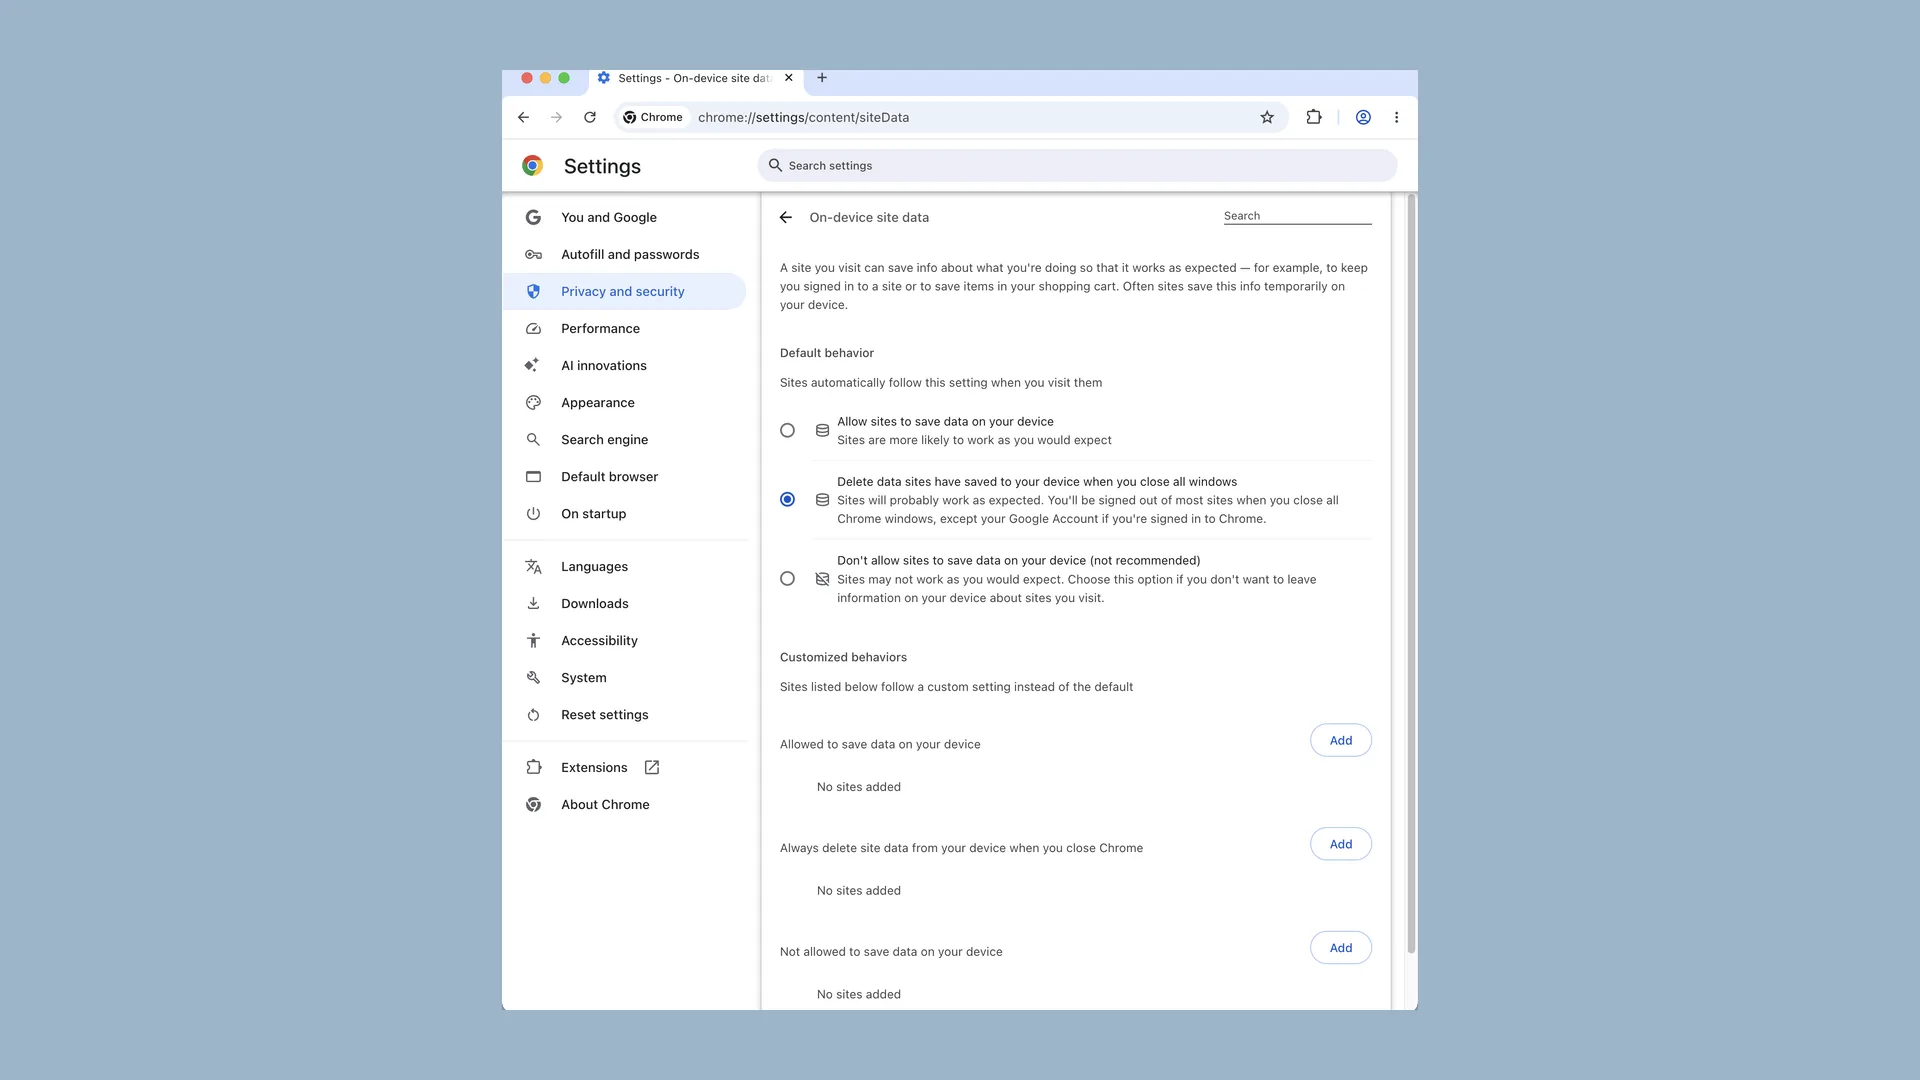
زمان مطالعه ۷ دقیقهیک توسعهدهنده مک میگوید کروم با وجود فعال بودن گزینه پاکسازی خودکار، کوکیها و دادههای google.com را نگه میدارد؛ همان باگی که سال ۲۰۲۰ هم گزارش شده بود.
زمان مطالعه ۲ دقیقهماجرای افزونههایی که تبدیل به بدافزار شدند، بار دیگر یادآوری میکند که نباید چشمبسته به ابزارهای تغییر آیپی ناشناس اعتماد کنیم…
زمان مطالعه ۳ دقیقهسازندگان مرورگر اپرا از قابلیت بسیار مهمی رونمایی کردهاند که با شناسایی کدهای آلوده در وبسایتها، از حملات ClickFix جلوگیری میکند.
زمان مطالعه ۲ دقیقهاکثر افراد بعد از خرید لپتاپ و موبایل، سراغ همان مرورگری میروند که بهصورت پیشفرض روی دستگاه نصب شده و بهدنبال پیدا کردن بهترین مرورگر
زمان مطالعه ۳ دقیقه