بسیاری از ما هنگام وبگردی، خرید آنلاین یا ورود به حسابهای بانکی، با دیدن نماد قفل یا ارتباط امن (HTTPS) در کنار نشانی سایت احساس امنیت میکنیم و آن را نشانهای از معتبر بودن همهچیز میدانیم؛ اما اگر ابزاری که این قفلها را صادر میکند دچار اشتباه فاحشی شود چه اتفاقی میافتد؟ همین اتفاق برای شرکت هندی eMudhra، یکی از مراجع صدور گواهی مورد اعتماد مرورگرهای بزرگ پیش آمده است. تولید کلیدهای خصوصی بسیار ضعیف از سوی این نهاد مرورگرهای بزرگ و شرکتهایی مانند گوگل، موزیلا، اپل و مایکروسافت را به واکنشی فوری واداشت.
اگرچه تا این لحظه هیچ شواهدی از سوءاستفاده هکرها یا جعل وبسایتها با این کلیدها به ثبت نرسیده، اما این اتفاق بار دیگر آسیبپذیری ساختارهای پنهان وب را آشکار میکند.
کلیدهایی که زیادی ساده ساخته شدند
وقتی در نوار آدرس مرورگر نماد قفل را مشاهده میکنید، این نشانه تنها یک پیام دارد: ارتباط میان دستگاه شما و آن وبسایت رمزگذاری شده و مرورگر، گواهی دیجیتال سایت را معتبر میشناسد. این نماد به هیچوجه تضمین نمیکند که خود وبسایت، قانونی یا بیخطر است. یک سایت فیشینگ و کلاهبرداری نیز میتواند گواهی معتبر و ارتباط رمزگذاریشده داشته باشد.
همانطور که در ماجرای باطل شدن گواهی SSL بانکها گفتیم، اعتبار این گواهیهای دیجیتال به نهادهایی وابسته است که مرورگرها مهر تأیید آنها را معتبر میدانند. شرکت ایمودرا یکی از همین نهادهای صادرکننده گواهی یا CA است.
این هشت کلید در جریان مراسم تولید کلید بخش بینالمللی شرکت در ۱۰ اردیبهشت ۱۴۰۴ ساخته شدند. به گفته eMudhra، خطایی در یکی از مراحل این فرایند، مجموعه دومی از کلیدهای بسیار ضعیف ایجاد کرد و همان کلیدها بهاشتباه برای ساخت گواهیها به کار رفتند.
این کلیدها که باید اعدادی تصادفی و ۳۸۴ بیتی میبودند، آنقدر ساده ساخته شده بودند که یک پژوهشگر امنیتی توانست هر ۸ کلید خصوصی را در کمتر از یک ثانیه روی لپتاپ خود از روی گواهیهای عمومی استخراج کند؛ حتی یکی از این کلیدهای خصوصی بهجای یک کد پیچیده، صرفاً عدد «۴» بود.
چرا تولید کلیدهای ضعیف خطرناک است؟
فردی که یکی از شش کلید مربوط به TLS را بازیابی میکرد، میتوانست برای هر دامنه گواهی جعلی اما ظاهراً معتبر بسازد. البته برای فریب کاربر، باید مسیر اتصال او را هم کنترل یا منحرف میکرد؛ مثلاً از طریق شبکه وایفای آلوده، روتر دستکاریشده یا کنترل زیرساخت شبکه. در این شرایط، دستگاههایی که هنوز به گواهیهای eMudhra اعتماد داشتند ممکن بود سایت جعلی را معتبر تشخیص دهند و مهاجم بتواند اطلاعات ردوبدلشده را بخواند یا تغییر دهد. دو کلید دیگر نیز برای امضای کد بودند و میتوانستند نرمافزارهای جعلی را معتبر و قابلاعتماد جلوه دهند.
تا این لحظه شواهدی مبنی بر سوءاستفاده، شنود ترافیک کاربران یا جعل وبسایتها ثبت نشده است. گوگل هم با بررسی گزارشهای سامانهی عمومی شفافیت گواهیها (CT) تأیید کرد که گواهی مخربی با این کلیدهای آسیبدیده پیدا نشده است. eMudhra هم میگوید فقط یکی از هشت مرجع میانی وارد محیط عملیاتی شده بود و حتی همان مورد هیچ گواهیای برای سایت یا مشتری نهایی صادر نکرده بود.
واکنش سریع مرورگرها برای مهار بحران
پس از آنکه یک پژوهشگر امنیتی در ۲۵ مهر ۱۴۰۵ موضوع را گزارش کرد، گوگل و موزیلا ظرف چند ساعت، شش گواهی میانی مربوط به TLS را در کروم و فایرفاکس مسدود کردند. این حفاظت در تنظیمات معمول، بدون نصب نسخه تازه یا راهاندازی مجدد مرورگر توزیع شد. گوگل نیز دو روز بعد حفاظت مشابهی را از طریق خدمات گوگل پلی برای دستگاههای اندرویدی پشتیبانیشده فرستاد.
ایمودرا سرگرم صدور گواهی جایگزین برای مشتریان است تا سایتهای آنها با خطای امنیتی روبهرو نشوند، اما کارشناسان هشدار میدهند که پاکسازی کامل این کلیدها در سراسر اینترنت کاری بسیار زمانبر خواهد بود. بسیاری از ابزارها، سرورها و دستگاههای هوشمند (خارج از مرورگرهای اصلی) فهرست گواهیهای باطلشده را بهطور خودکار بررسی نمیکنند و تا زمانی که نرمافزار آنها بهروزرسانی نشود، همچنان به این گواهیهای ناامن اعتماد خواهند کرد.
کاربران در این شرایط چه اقداماتی باید انجام دهند؟
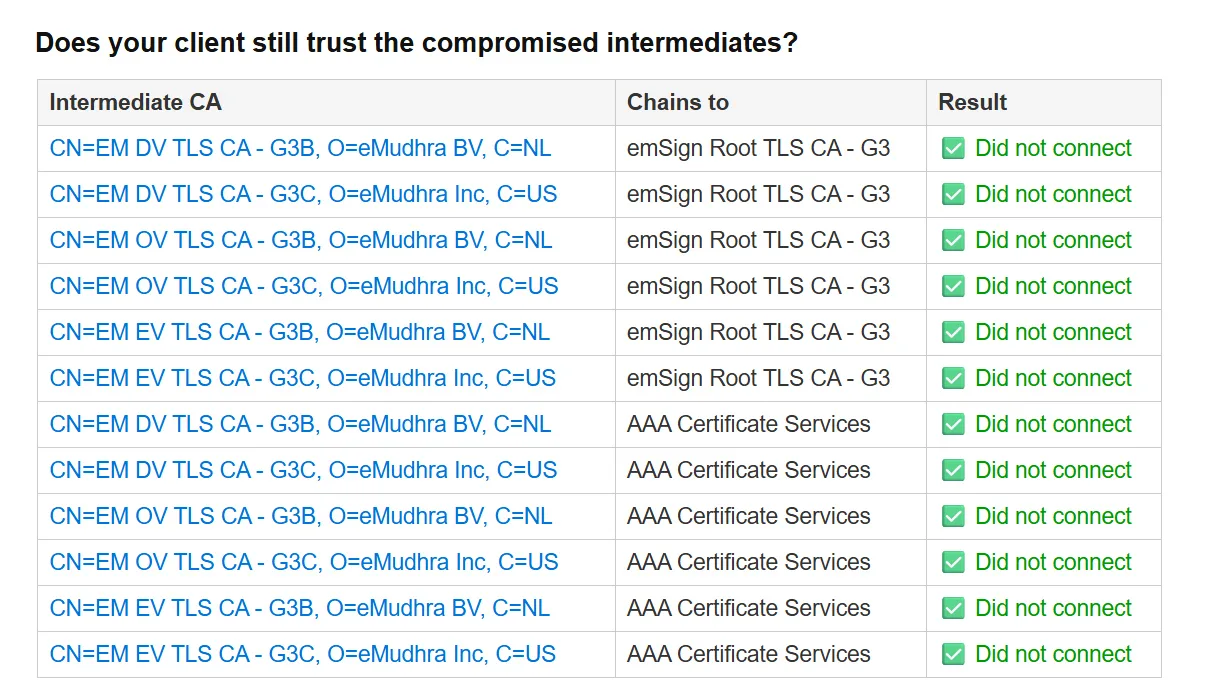
برای اینکه مطمئن شوید مرورگرتان اصلاحات امنیتی را دریافت و گواهیهای معیوب را مسدود کرده، میتوانید نشانی زیر را (که یکی از مهندسان موزیلا برای اطلاعرسانی درباره این رخداد راهاندازی کرده) باز کنید:
https://emudhra.we-have-a-problem.com
همانطور که در تصویر زیر میبینید، پس از بارگذاری صفحه همه سطرهای جدول باید «تیک سبز» داشته باشند. تأیید همه موارد به این معناست که مرورگر شما به احتمال زیاد در برابر این نقص محافظت شده است.
این آزمایش فقط وضعیت همان مرورگری را نشان میدهد که صفحه را با آن باز کردهاید؛ سبزشدن همه موارد ثابت نمیکند سایر برنامهها، ابزارها یا سرویسهای دستگاه نیز در برابر این مشکل محافظت شدهاند.
برای ایمن ماندن در برابر چنین مشکلاتی مرورگر و سیستمعامل را بهروز نگه دارید. هرچند مرورگرها مسدودسازی را خودکار انجام دادند، اما سایر برنامهها و سیستمعامل دستگاه برای حذف گواهیهای ناامن به دریافت بهروزرسانیهای امنیتی نیاز دارند.
همچنین اگر هنگام ورود به یک سایت با خطای مرورگر مبنی بر نامعتبر بودن یا باطل شدن گواهی مواجه شدید، پنجره را ببندید و تا زمان رفع مشکل از وارد کردن رمز عبور یا اطلاعات حساس دیگر در آن صفحه خودداری کنید.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/emudhra-weak-private-keys-certificates-blocked/