
هفته پیش در نوشدارو از هک بزرگ بایننس و سرقت بیش از ۶.۳ میلیارد دلار دارایی دیجیتال گفتیم؛ سرقتی که برخی پژوهشگران آن را به هکرهای کره شمالی نسبت دادهاند. حالا خود بایننس جزئیات بیشتری منتشر کرده که نشان میدهد ماجرا نه یک نفوذ ساده، بلکه حملهای چندمرحلهای بوده که از ماهها قبل و با هدف گرفتن مهندسان این شرکت شروع شد.
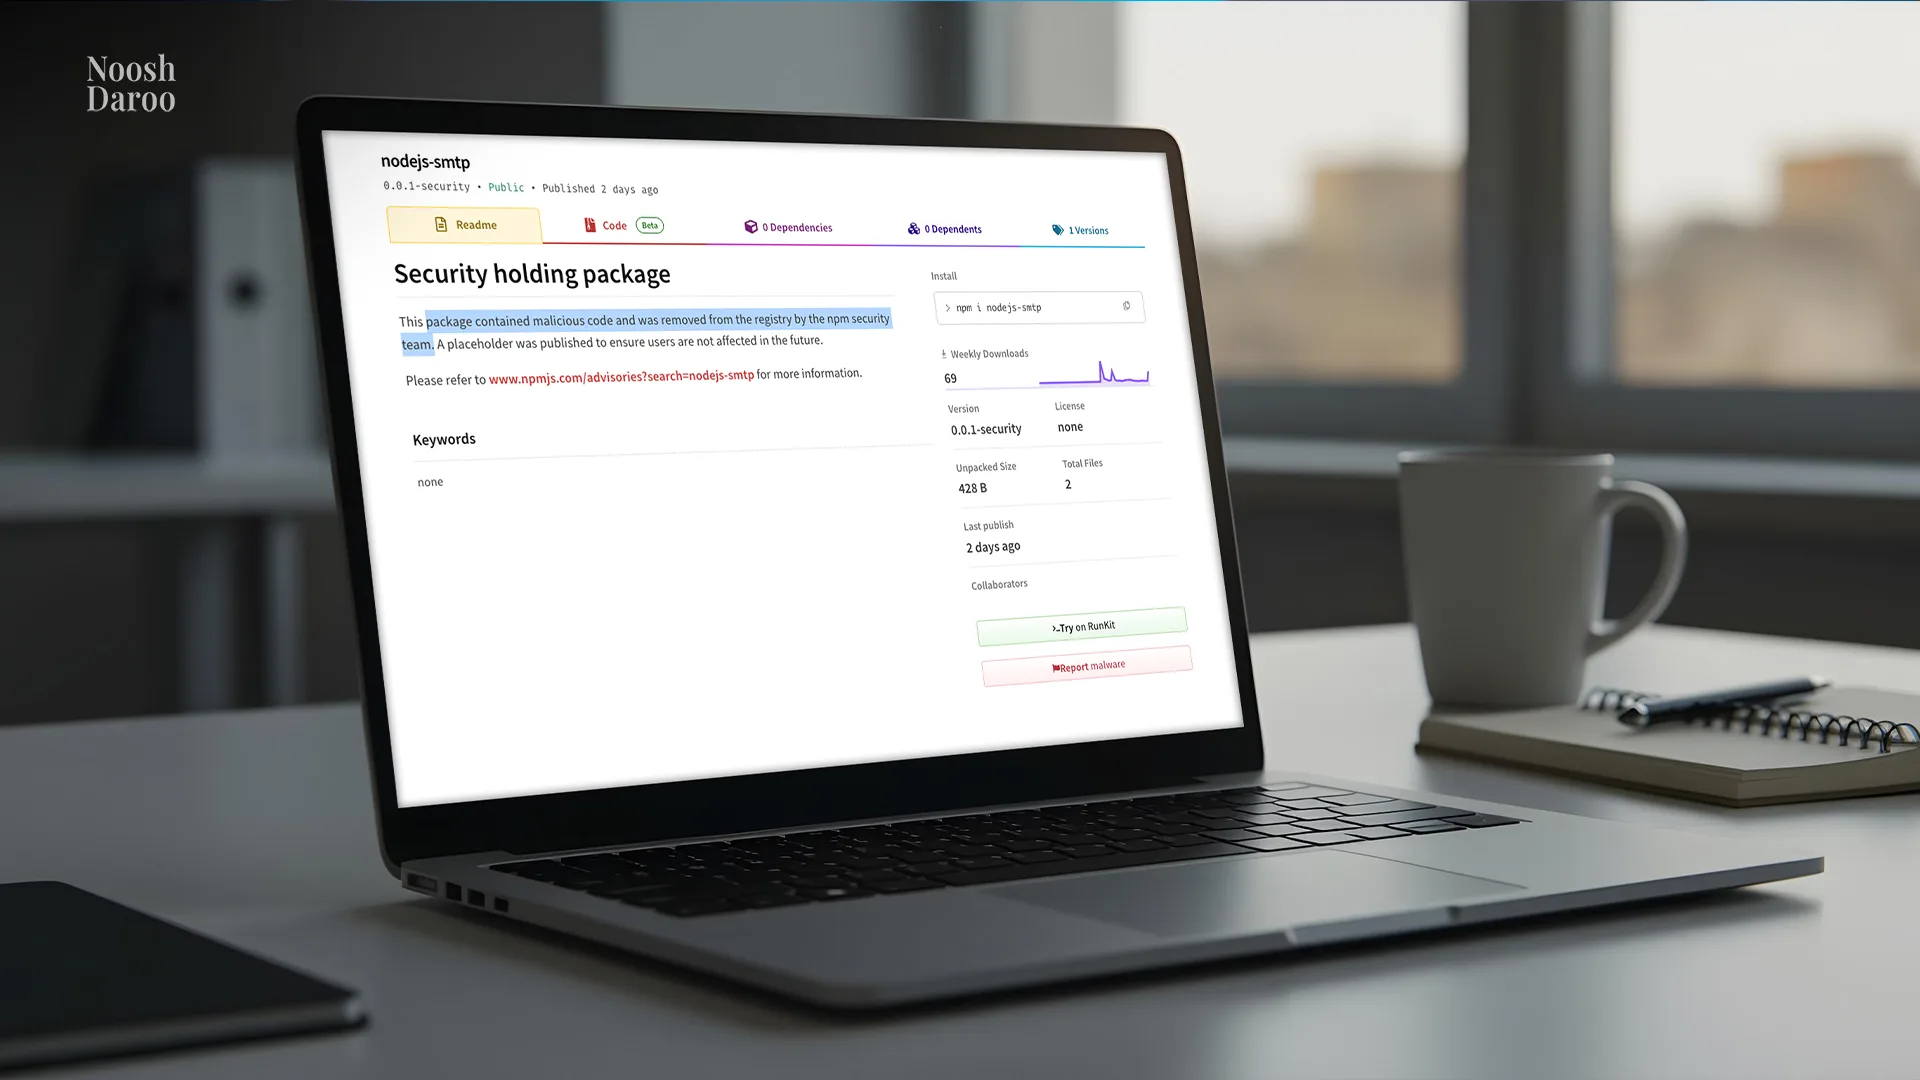
اولین سرنخ به اوایل تابستان ۱۴۰۵ برمیگردد؛ زمانی که یکی از مهندسان بخش کیفپول بایننس برای نصب یک ابزار برنامهنویسی مبتنی بر هوش مصنوعی، نسخه دستکاریشدهای از ابزار مدیریت پکیج Homebrew را از نتیجه جستوجوی اینترنتی دانلود کرد. بایننس میگوید دستگاه آلوده را شناسایی و تعویض کرد، اما مهاجمان تا آن زمان اطلاعاتی درباره نقش این مهندس و همکارانش در زیرساخت کیفپول به دست آورده بودند.
چند ماه بعد، مهاجمان سراغ مهندس دیگری رفتند و اینبار از مصاحبه شغلی جعلی استفاده کردند؛ تکنیکی که میان هکرهای کره شمالی رایج است. مهاجمان ابتدا در یک پلتفرم کاریابی معتبر با او تماس گرفتند، دو مرحله مصاحبه با «منابع انسانی» و «مدیرعامل» یک شرکت ساختگی برگزار کردند و حتی برای جلب اعتماد، حساب شبکه اجتماعی با عکس و ویدیو نشان دادند.
در پایان مصاحبه، از مهندس خواستند یک «تکلیف فنی» دانلود کند؛ مخزن کدی که در واقع بدافزار بود و بدون شناسایی ابزارهای امنیتی روی سیستم اجرا شد.
هکرها بعداً از همین سیستم آلوده و ابزار داخلی هوش مصنوعی بایننس برای حرکت عمیقتر در شبکه استفاده کردند، به توکن دارای مجوز استقرار کانتینر رسیدند و در نهایت به سرویس داخلی امضای کیفپول دسترسی پیدا کردند؛ همان نقطهای که امکان انجام تراکنشهای غیرمجاز را فراهم کرد.
بایننس پس از حادثه، سیستم کیفپول و ابزار AI داخلی را از نو ساخته، دستگاهها و اعتبارنامههای درگیر را تعویض و کنترلهای امنیتی را سختتر کرده است.
پژوهشگران میگویند این روش آنقدرها جدید نیست؛ طی ۱۸ ماه گذشته بیش از ۱۴.۳ میلیون دلار خسارت به حملات مشابهِ وابسته به کره شمالی و مصاحبههای شغلی جعلی نسبت داده شده است. تفاوت اینبار فقط مقیاس هدف بود: همان ترفندهایی که پیشتر روی قربانیان کوچکتر آزمایش شده بود، حالا در بزرگترین سرقت تاریخ رمزارز به کار گرفته شد.
آدرس مطلب: https://nooshdaroo.ir/crypto-security/binance-hack-fake-interview/