
بدافزارهای سرقت اطلاعات (یا به اصطلاح InfoStealerها) معمولاً هر اطلاعاتی را از کامپیوترهای آلوده جمعآوری میکنند؛ از رمزهای ذخیرهشده در مرورگر و کوکیها گرفته تا اطلاعات کارت بانکی و کیف پول رمزارز. حالا پژوهشگران نمونهای پیدا کردهاند که یک مرحله جلوتر میرود و اطلاعات دزدیدهشده را به هوش مصنوعی میسپارد تا تشخیص دهد کدام قربانی ارزش توجه بیشتری دارد!
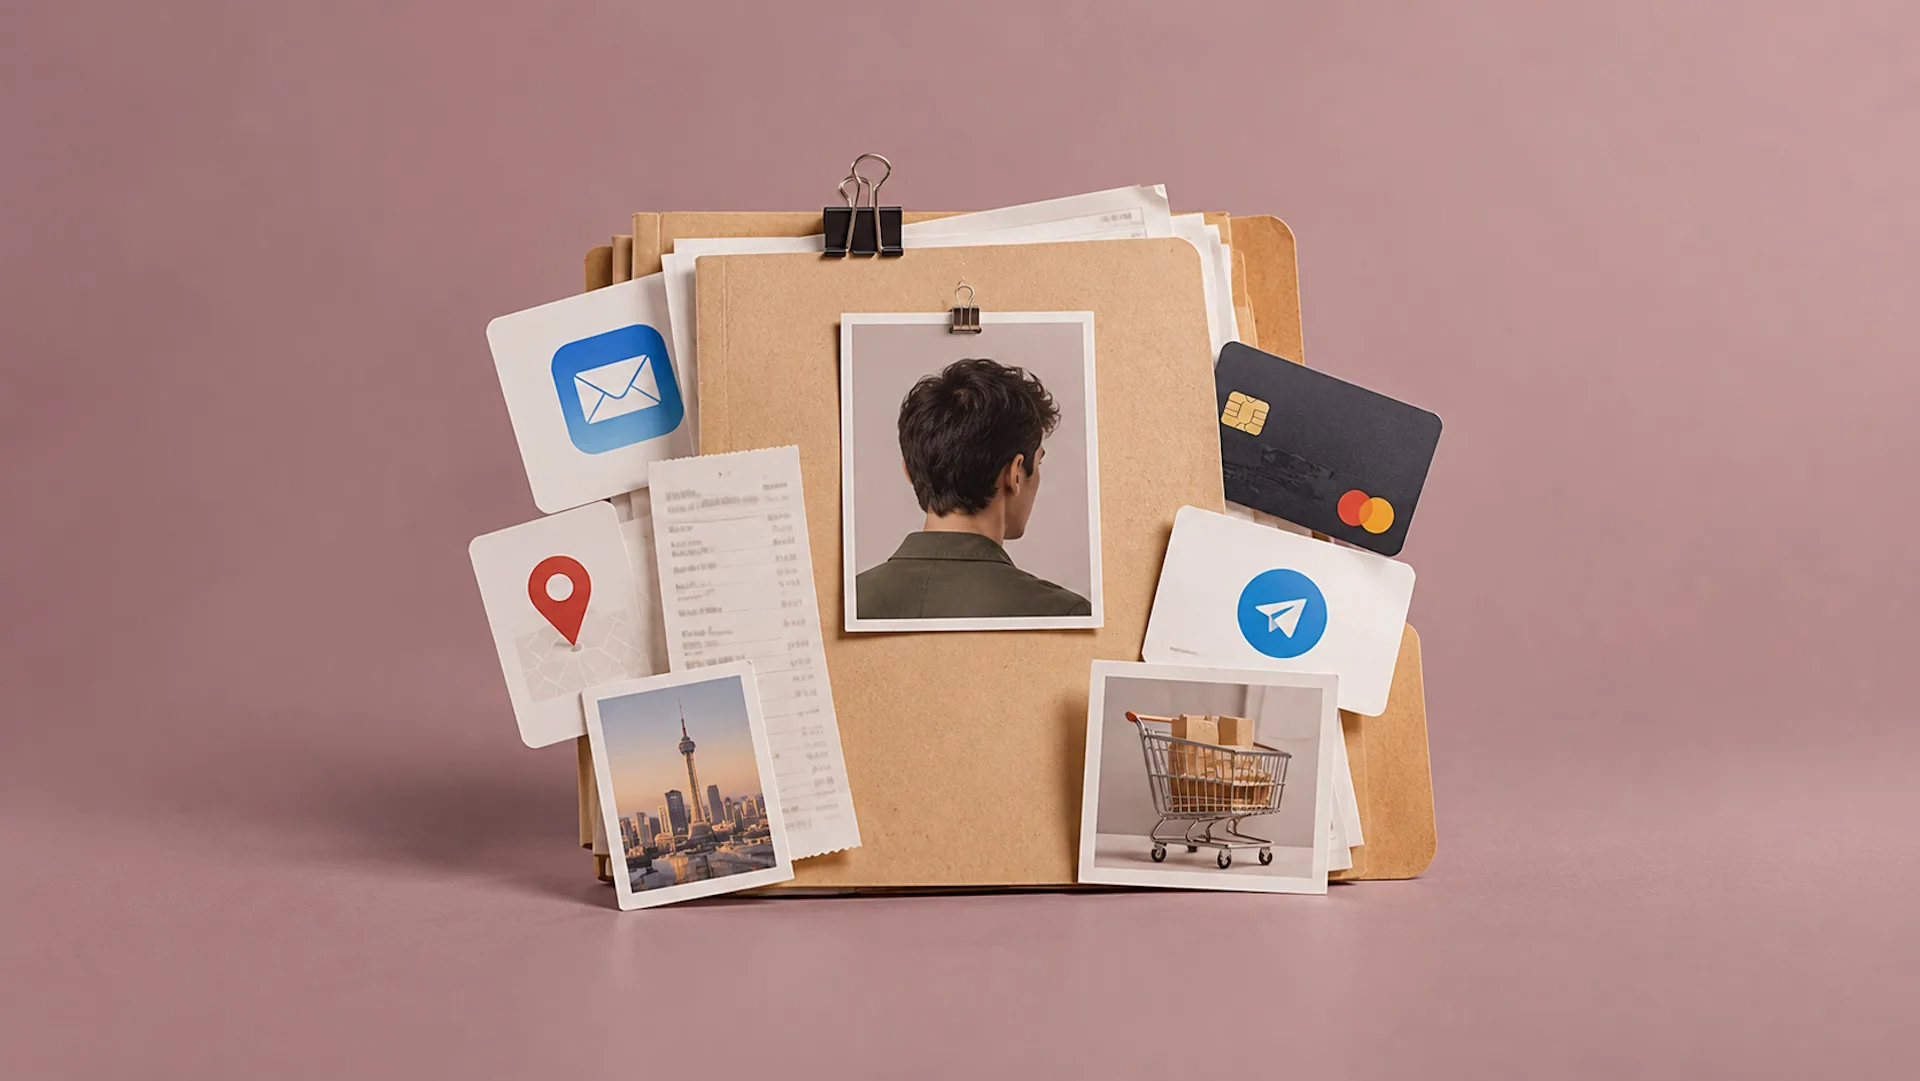
این بدافزار که Volta-Autodoxer نام گرفته، علاوه بر رمزها، توکنهای ورود و اطلاعات پرداخت، سراغ نشستهای فعال در پلتفرمهای استیم، تلگرام، دیسکورد و حتی بازی روبلاکس هم میرود. سپس با بررسی حسابهایی مانند جیمیل، اطلاعات بیشتری راجع به فرد جمع میکند؛ برای مثال میشود به موقعیت مکانی، رسیدهای خرید و حتی عادات او اشاره کرد. نتیجه کار هم چیزی شبیه به یک پرونده کامل از زندگی دیجیتال شخص است.
اما آنچه این بدافزار را واقعاً متمایز میکند، در مرحلهی بعد اتفاق میافتد. بدافزار Volta اطلاعات جمعآوریشده را برای تحلیل به مدلهای هوش مصنوعی میفرستد و از آنها میخواهد مشخص کنند فرد چهکاره است، چقدر دارایی دارد و چقدر به امنیت دیجیتال اهمیت میدهد. حتی به مدلها گفته میشود بین اطلاعات مختلف، ارتباط پیدا کنند؛ مثلاً بررسی کنند که آیا رمز وایفای فرد با نام خانوادگیاش ارتباط دارد یا نه.
رمز خالی فایدهای ندارد؛ حساب خود را دوقفل کنید.
بدافزار برای این کار از سرویس OpenRouter استفاده میکند و میتواند بین چند مدل هوش مصنوعی جابهجا شود. انتخاب اول، مدل Claude Opus 4.6 است و اگر درخواست پذیرفته نشود، سراغ مدلهای دیگری مثل Kimi K2 و Gemini 2.5 Flash میرود.
البته هوش مصنوعی برای کارکرد اصلی بدافزار ضروری نیست و Volta بدون آن هم اطلاعات را میدزدد. هوش مصنوعی در واقع کمک میکند اطلاعات سرقتی سریعتر بررسی و اهداف با ارزشتر زودتر پیدا شوند.
خوشبختانه همان توصیههای همیشگی در برابر این نوع بدافزارهای نوظهور هم کارایی دارند:
- فراموش نکنید که نرمافزار و بازی کرکشده یا فایلهای نصبی ناشناس، رایجترین مسیرهای ورود بدافزارهای سرقت اطلاعات هستند. فایلها را همواره از منابع معتبر بگیرید.
- برای حسابهای گوناگون و مهم خود رمزهای تکراری و ضعیف تعیین نکنید.
- احراز هویت دو مرحلهای را برای تمام حسابهایی که از آن پشتیبانی میکنند، فعال داشته باشید.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/volta-autodoxer-infostealer/