
پژوهشگران امنیتی ۳۱۹ افزونه مرورگر را شناسایی کردهاند که موتور جستوجوی پیشفرض کاربران را تغییر میدهند و جستوجوها را عمدتاً به یاهو و بینگ میفرستند تا از نمایش تبلیغات درآمد کسب کنند. مجموع شمار کاربران ثبتشده برای این افزونهها طی حدود یک دهه به ۱۳٫۴ میلیون میرسد؛ هرچند این عدد از جمع آمار افزونهها به دست آمده و لزوماً نشاندهنده ۱۳٫۴ میلیون کاربر یکتای فعال در حال حاضر نیست.
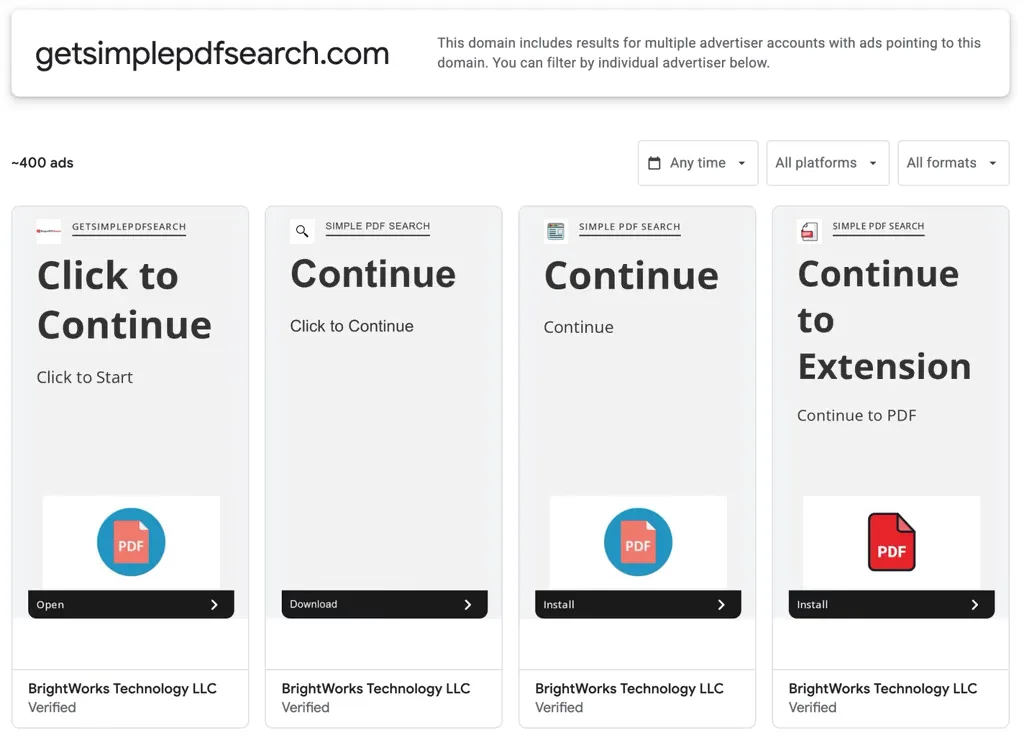
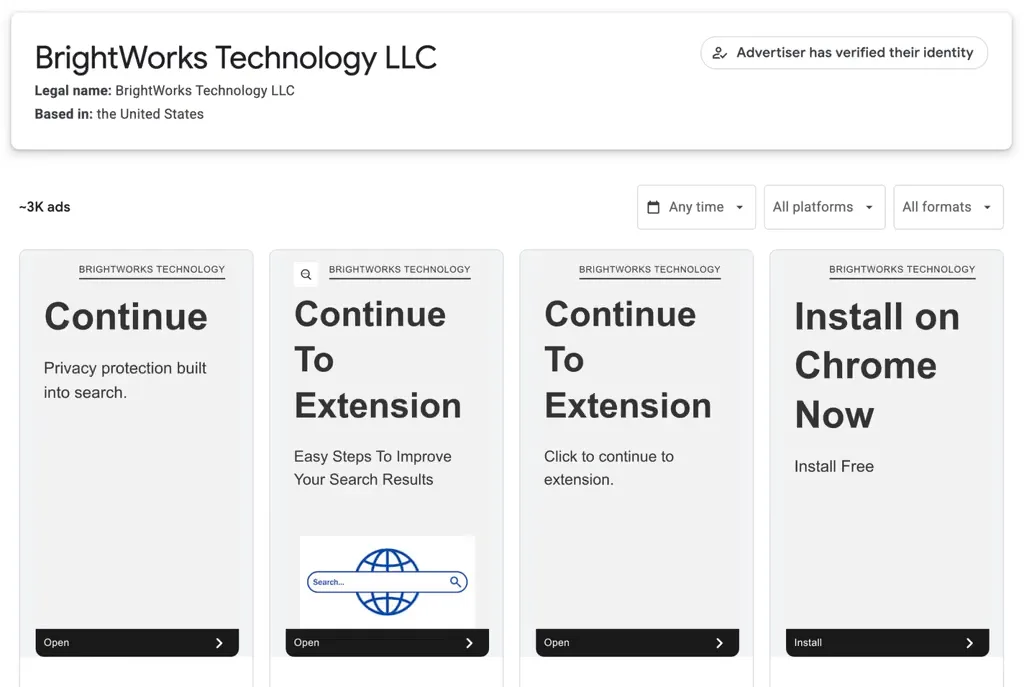
بسیاری از این افزونهها با نامهایی مانند «تبدیل PDF»، «جستوجوی امن»، «یافتن دفترچه راهنما» یا «جستوجوی هوش مصنوعی» از طریق تبلیغات پاپآپ معرفی میشوند. بیشتر آنها هم در وضعیت «فهرستنشده» (Unlisted) قرار دارند؛ صفحه آنها عمومی است، اما در جستوجوی فروشگاه کروم و دیگر نمایهها پیدا نمیشود و برای دسترسی به آن باید پیوند صفحه یا شناسه دقیق افزونه را داشت.
این تحقیق عمدتاً افزونههای منتشرشده در فروشگاه کروم را بررسی کرده است؛ یعنی ابزارهایی که روی نسخه رایانهای مرورگر نصب میشوند. البته بعضی افزونههای کروم روی مرورگرهای دسکتاپ مبتنی بر کرومیوم مانند Edge نیز نصب میشوند، اما گزارش آمار جداگانهای برای این مرورگرها ارائه نمیکند.
چطور از جستوجوی شما پول درمیآورند؟
بعضی از این افزونهها تقریباً هیچ قابلیت مفیدی ندارند و تمام محتویاتشان به چند آیکون و تنظیمی برای تغییر موتور جستوجو محدود میشود؛ اما سازندگان این افزونهها از این کار چه سودی میبرند؟
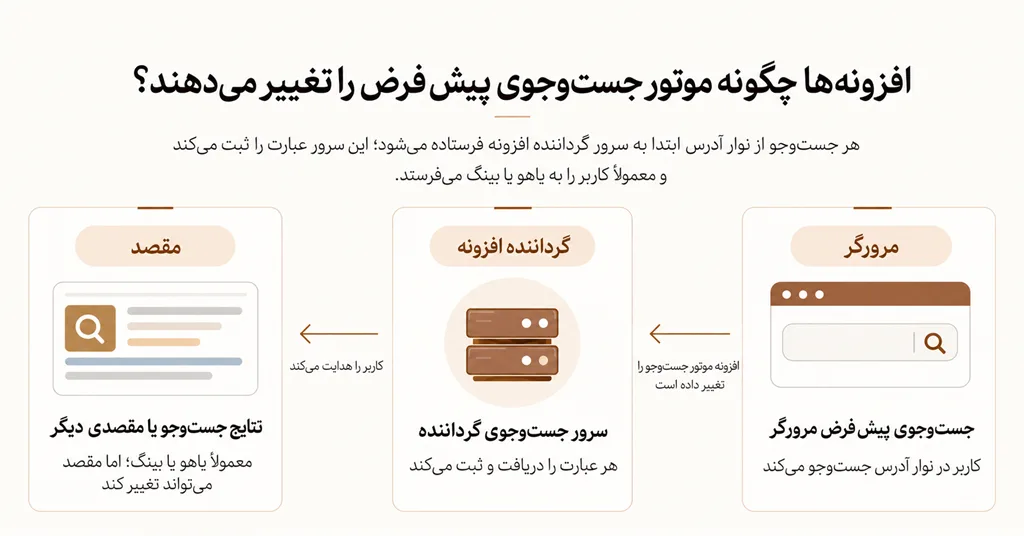
موتورهای جستوجوی «یاهو» و «بینگ» برای رقابت با گوگل و جذب مخاطب بیشتر، به شرکتهای واسطه میگویند هر کاربری را که برای جستوجو به سایت ما بفرستید، در درآمد تبلیغاتی کنار نتایج با شما شریک میشویم. وقتی شما عبارتی را در مرورگر تایپ میکنید، سازنده افزونه یک کد معرف مخفی به تهِ جستوجوی شما میچسباند و شما را به یاهو یا بینگ میفرستد تا بابت آوردن مشتری از آنها پورسانت بگیرد.
وقتی جستوجو ابتدا به سرور واسطه میرود
به گفته پژوهشگران درآمد تبلیغاتی تنها نگرانی این ماجرا نیست. ازآنجاکه عبارت جستوجو ابتدا از سرور گردانندگان افزونه عبور میکند، آنها میتوانند پرسشهای کاربر را ببینند و ثبت کنند. در بسیاری از نمونههای بررسیشده، این جستوجوها به یک شناسه یکتا نیز متصل بودند.
سرور واسطه همچنین میتواند برای هر جستوجو جداگانه تصمیم بگیرد که کاربر را به کجا بفرستد. پژوهشگران مشاهده کردند که حتی جستوجوهای تکراری گاهی به مقصدهای متفاوتی هدایت میشدند. از نظر فنی، همین قابلیت میتواند برای فرستادن گروهی از کاربران به صفحات فیشینگ، نتایج جعلی یا دانلود بدافزار استفاده شود؛ بااینحال، گزارش استفاده از این قابلیت برای هدایت مخرب را اثبات نمیکند و آن را خطری احتمالی میداند.
شرکت Socket فهرست کامل نام و شناسه هر ۳۱۹ افزونه را منتشر نکرده است. نامهایی مانند Safe Game Search، Predator Search، HermesTab و Yandex Search تنها چند نمونهاند و تعدادی از افزونههای شناساییشده نیز پیشتر از فروشگاه کروم حذف شدهاند.
در نهایت همانطور که در نوشدارو بارها به خطر افزونههای مرورگر پرداختهایم، حضور در فروشگاه رسمی و نداشتن فهرستی بلند از مجوزها، بهتنهایی نشانه امنبودن یک افزونه نیست. این پرونده نشان میدهد حتی افزونهای ساده میتواند بدون دسترسی به صفحات وب، مسیر جستوجوهای کاربران را تغییر دهد و از آنها برای درآمدزایی استفاده کند.
همچنین میتوانید بیشتر بخوانید
آدرس مطلب: https://nooshdaroo.ir/news-opinion/hidden-browser-extensions-hijack-searches/