
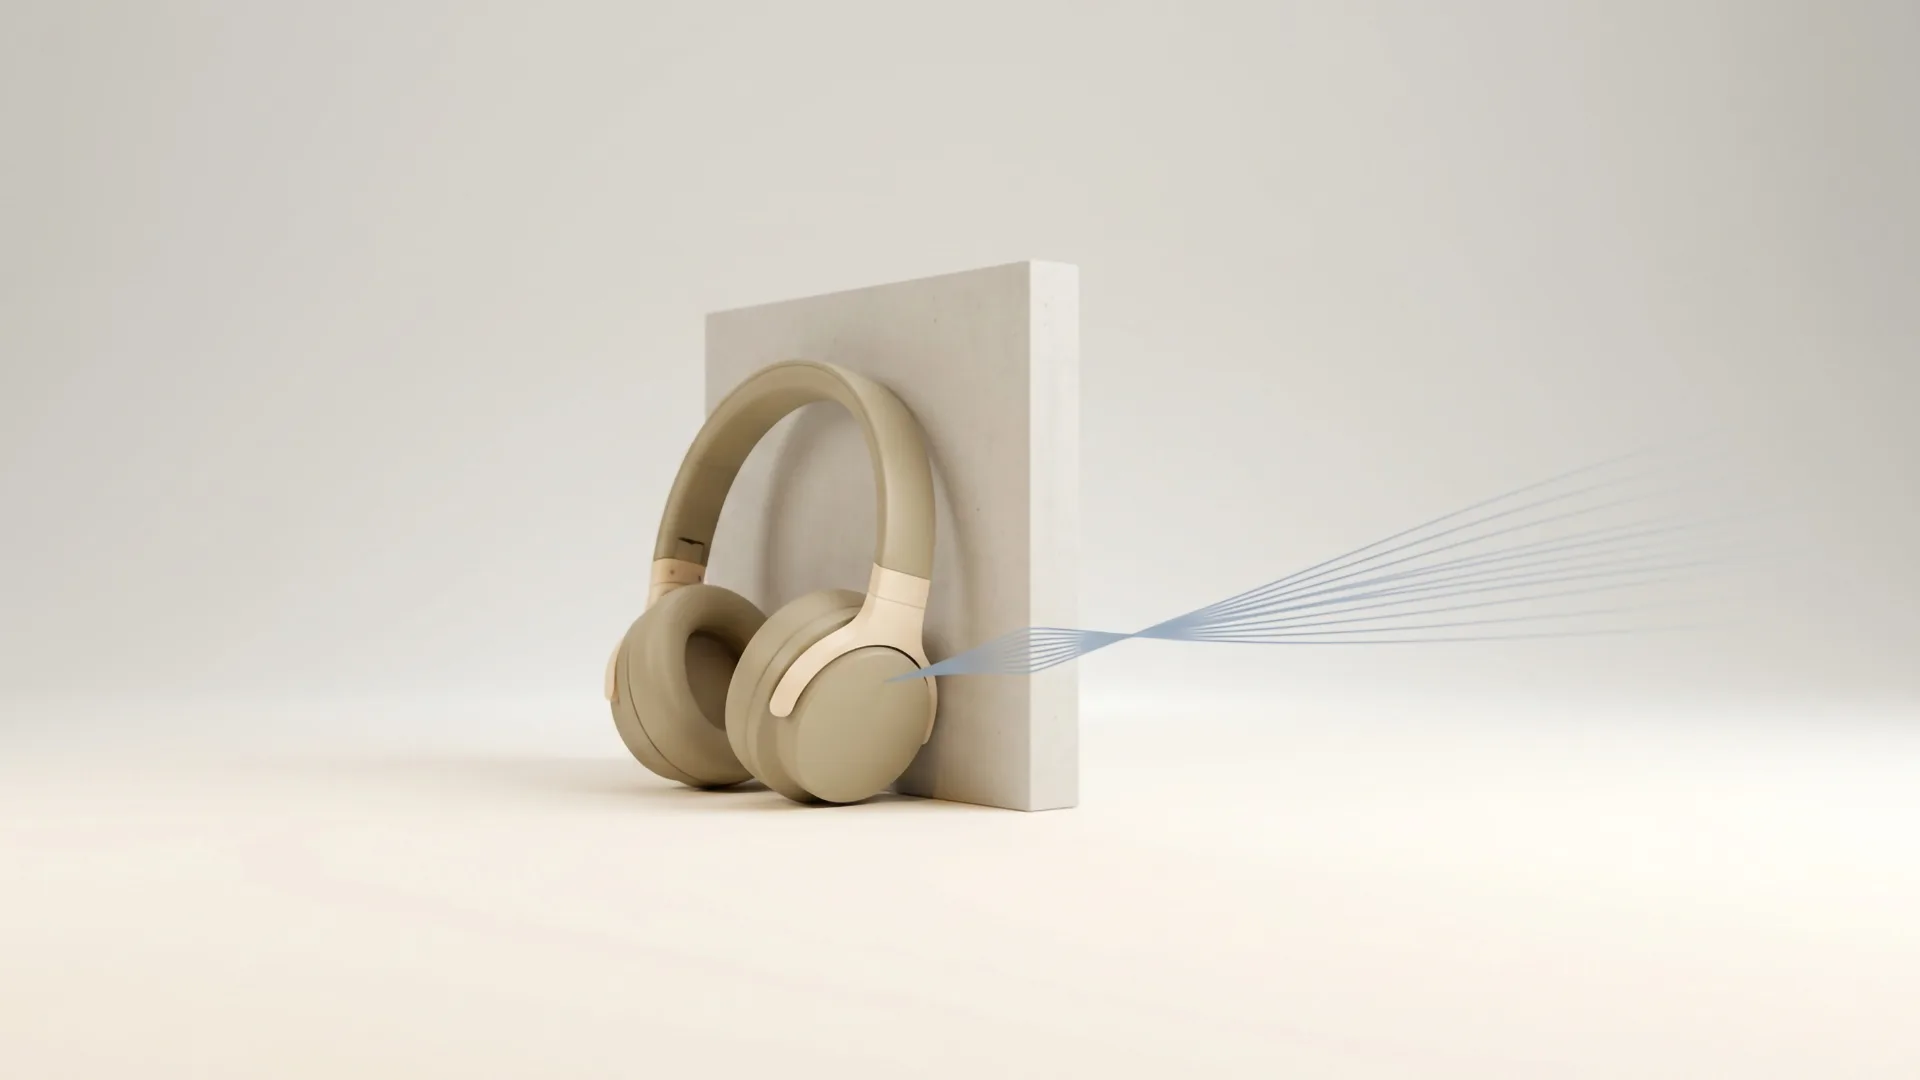
محققان دانشگاههای «علم و صنعت» و «پلیتکنیک» هنگکنگ از روشی به نام «اینجکتایو» (InjectEave) رونمایی کردهاند که امکان بازسازی و شنود واضح صدای هدفونها را از فاصله ۳۰ متری و حتی از پشت دیوار فراهم میسازد.
برخلاف روشهای سنتی که صرفاً تشعشعات ضعیف رادیویی دستگاه را ثبت میکردند، در این حمله یک سیگنال الکترومغناطیسی فعال (بین بازه ۰ تا ۹ مگاهرتز) به سوی دستگاه ارسال میشود. این سیگنال با قطعات آنالوگ سختافزار (مانند تقویتکنندهها و مبدلها) ترکیب شده و سپس سیگنال بازگشتی که حامل صدای در حال پخش است، توسط گیرندههای مهاجم دریافت و بازسازی میشود.
طبق مستندات پژوهش، برد مؤثر برای هر دستگاه در آزمایشهای عادی بین ۱ تا ۶ متر بوده است. عبور از دیوار هم آزمایش شده، اما از فاصلهی ۱ متر و از پشت یک دیوار بتنی ۳۰ سانتیمتری.
رقم ۳۰ متر فقط برای هدفونها و با استفاده از یک تقویتکنندهی توان رادیویی به دست آمده است.
این حمله روی ۱۱ محصول با موفقیت آزمایش شده؛ از جمله:
- ایرپاد اپل
- هدفونهای سونی (Sony ZX110AP)
- اچپی (HP H231R)
- فیلیپس (Philips TAH2020)
- یوگرین (UGreen MAX2)
- گجتهای هوشمند شیائومی
چرا رمزنگاری جلوی این حمله را نمیگیرد؟
نکته مهم اینجاست که چون نشت داده در لایه سختافزار و قطعات آنالوگ رخ میدهد، راهکارهای نرمافزاری و رمزنگاری دادهها قادر به متوقف کردن آن نیستند.
روشهایی مانند عایقبندی فیزیکی و فیلترهای سختافزاری میتواند سیگنالهای نشتی را کاهش دهد، اما به گفتهی محققان، امنیت کامل را تضمین نخواهند کرد.
تا زمان نگارش این مقاله، هیچ گزارشی از استفادهی عملی از این روش علیه کاربران منتشر نشده و پژوهشگران هم چنین ادعایی نکردهاند. با این حال، سازوکار آن نشان میدهد که رمزنگاری صدا یک «سپر غیرقابل نفوذ» در برابر هکرها نیست.


آدرس مطلب: https://nooshdaroo.ir/news-opinion/eavesdrop-headphones-30-meters-away/