
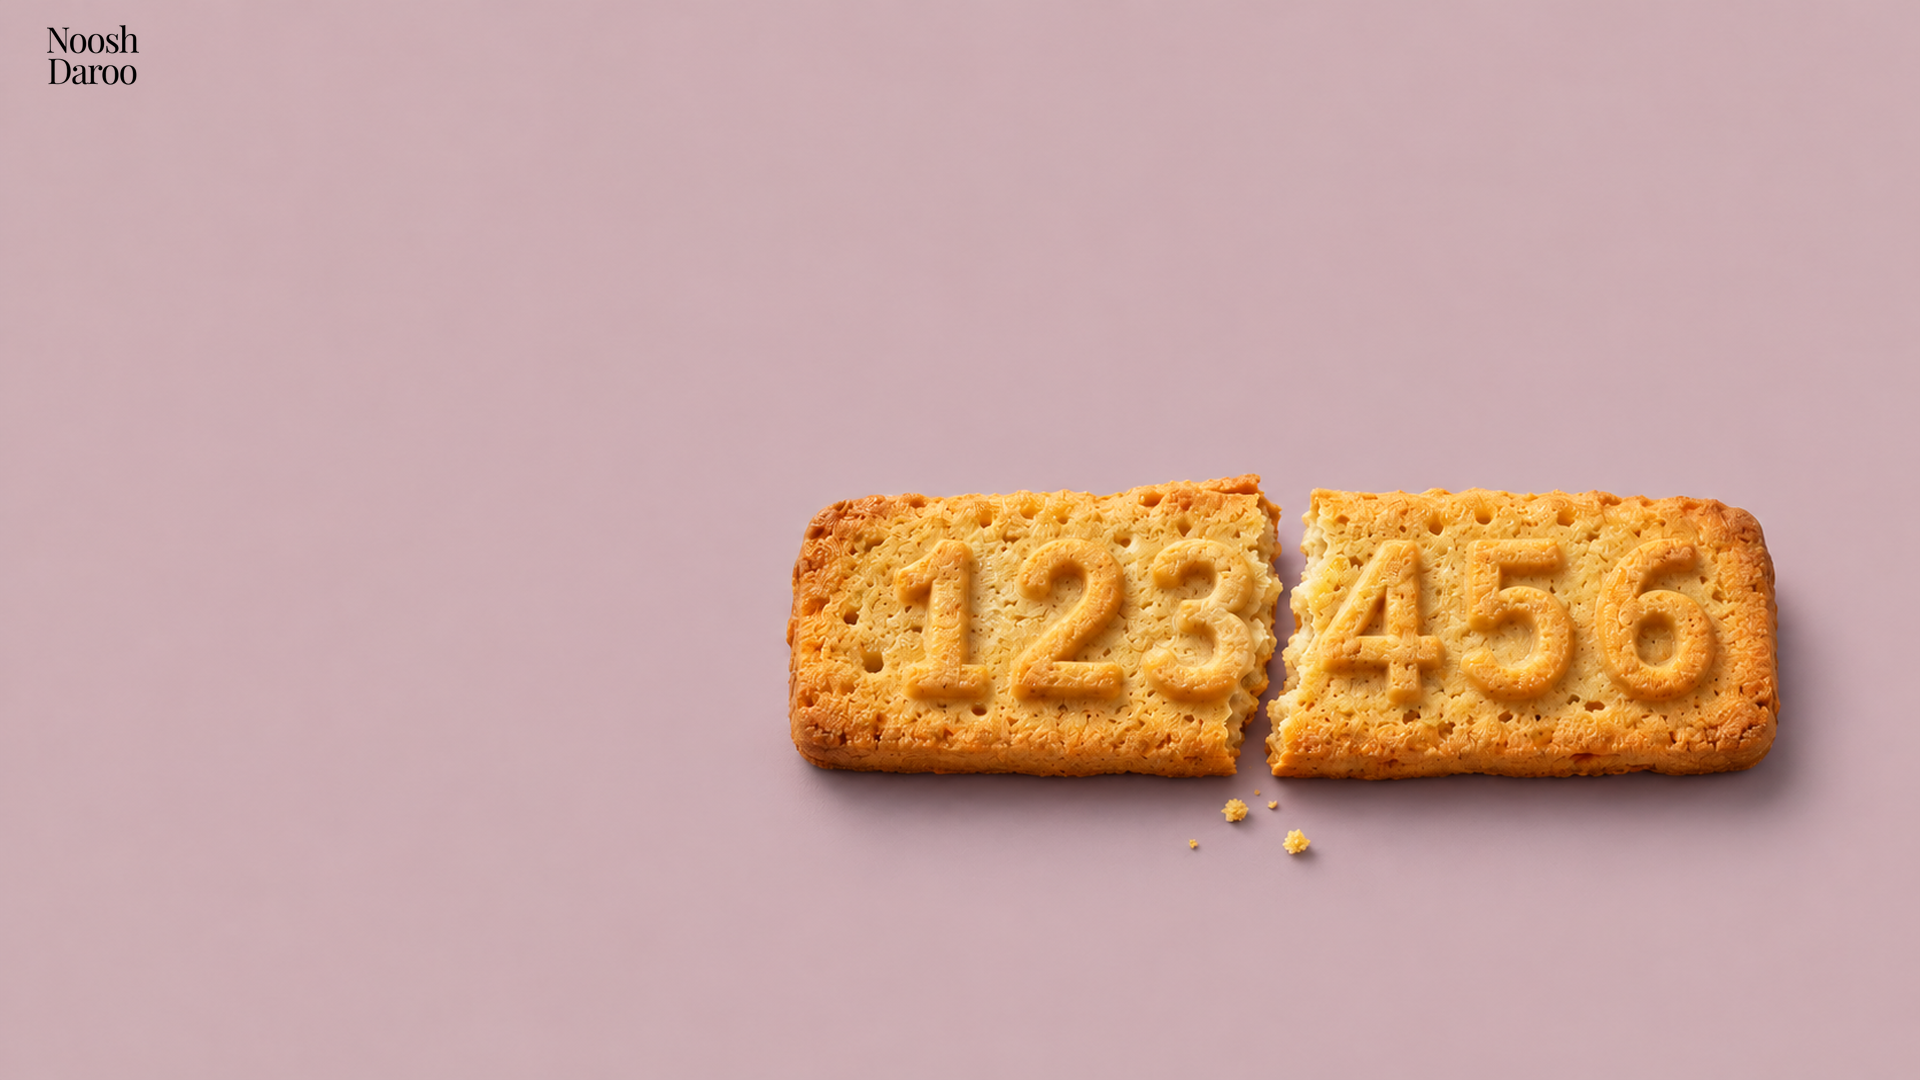
شرکت «نوردپس» با بررسی دادههای فاششده در دارکوب، فهرست پرتکرارترین رمزهای عبور جهان در سال ۲۰۲۶ را منتشر کرده است. در این گزارش آمده که عادات امنیتی کاربران تغییر چندانی نکرده و رمز «۱۲۳۴۵۶» برای هفتمین بار طی هشت سال گذشته در رتبه نخست قرار دارد.
پس از آن «admin» و «۱۲۳۴۵۶۷۸» جایگاههای دوم و سوم را به خود اختصاص دادهاند. امسال رمز چهاررقمی «۱۲۳۴» هم وارد پنج گزینهی برتر شده و خود عبارت «password» با یک پله سقوط، در رتبه هفتم قرار گرفته است!
از مسی و لبران جیمز تا اسکویید گیم
بخش قابلتوجهی از این گزارش به علاقه کاربران به استفاده از نام سلبریتیها، شخصیتهای محبوب و اصطلاحات روزمره اختصاص دارد.
اگرچه نام بازیهای ویدیویی و شخصیتهای انیمه بیشترین تنوع را در این رمزها داشتهاند، رمزهای مرتبط با ورزش بیشتر تکرار شدهاند. نام «لبران جیمز»، بسکتبالیست سرشناس، در صدر این اسامی قرار گرفته و پس از او نام ورزشکارانی چون «مسی»، «لمپارد» و «لواندوفسکی» دیده میشود.
برای مثال، رمز Lebron0319 در صدر فهرست رمزهای الهامگرفته از فرهنگ عامه در دهه ۲۰۲۰ قرار گرفته است. طرفداران فوتبال هم با رمزهایی مثل Lewandowski1234! به بازیکن محبوب خود ابراز علاقه کردهاند!
در میان بازیها و اصطلاحات فراگیر، کلماتی مثل roblox و skibidi و covid رواج زیادی داشتهاند و حتی رمزهایی مثل squidgamethebest (اشاره به سریال بازی مرکب)، Impostor123 (الهامگرفته از بازی Among Us) و tiktok2002 هم در اطلاعات دیده شدهاند.
مشکل اینجاست که هکرها همین اسمها، اصطلاحات و ترکیبهای رایج را در فهرستهای حدس رمز عبور قرار میدهند. بنابراین حتی اضافه کردن چند عدد یا علامت به نام شخصیت محبوبمان، لزوماً آن را به رمزی امن تبدیل نمیکند.

برای امنیت بیشتر رمز عبور چه کار کنیم؟
با پیشرفت ابزارهای خودکار، امتحان کردن رمزهای رایج و رمزهایی که قبلاً در نشتهای اطلاعاتی افشا شدهاند، برای مهاجمان سادهتر از همیشه شده است. برای مقابله با این خطر، توصیه میشود در کنار فعالسازی احراز هویت چندمرحلهای (MFA)، از فناوریهای ایمنتری مانند «پسکی» (Passkey) و تایید بیومتریک استفاده کنید.
قبل از هرچیز ایمیل اصلی را ایمن کنید؛ چون راه ورود به اکثر حسابهای آنلاین است. اگر رمزش ساده است یا جای دیگری هم از آن استفاده کردهاید، به جای رمزهای همیشگی، برای ایمیل «عبارت عبور» یا «پسفِرِیز» (PassPhrase) تعیین کنید؛ یعنی رمزی طولانی که از چند کلمه تشکیل شده و بهخاطر سپردنش فقط برای خودتان آسان است.
مثلاً میتوانید یک مصراع از شعر محبوبتان را تبدیل به پسفریز بکنید: EmshabShabeMahtabeAzizamRoMikham11.
مهمتر اینکه برای هر حساب، رمز متفاوتی داشته باشید تا لو رفتن اطلاعات یک سایت، حسابهای دیگرتان را هم به خطر نیندازد.
یک راهکار ساده دیگر، استفاده از ابزارهای «مدیریت رمز عبور» است. هم در سیستمعاملهای موبایل و هم کامپیوتر، ابزارها و برنامههای گوناگونی داریم که هم رمزهای قوی و متنوع میسازند و هم آنها را در گاوصندوقی امن نگه میدارند.
برای مثال ابزار «بیتواردن» را پیشتر در نوشدارو معرفی کردهایم:
آدرس مطلب: https://nooshdaroo.ir/news-opinion/worlds-most-popular-passwords-for-2026/