
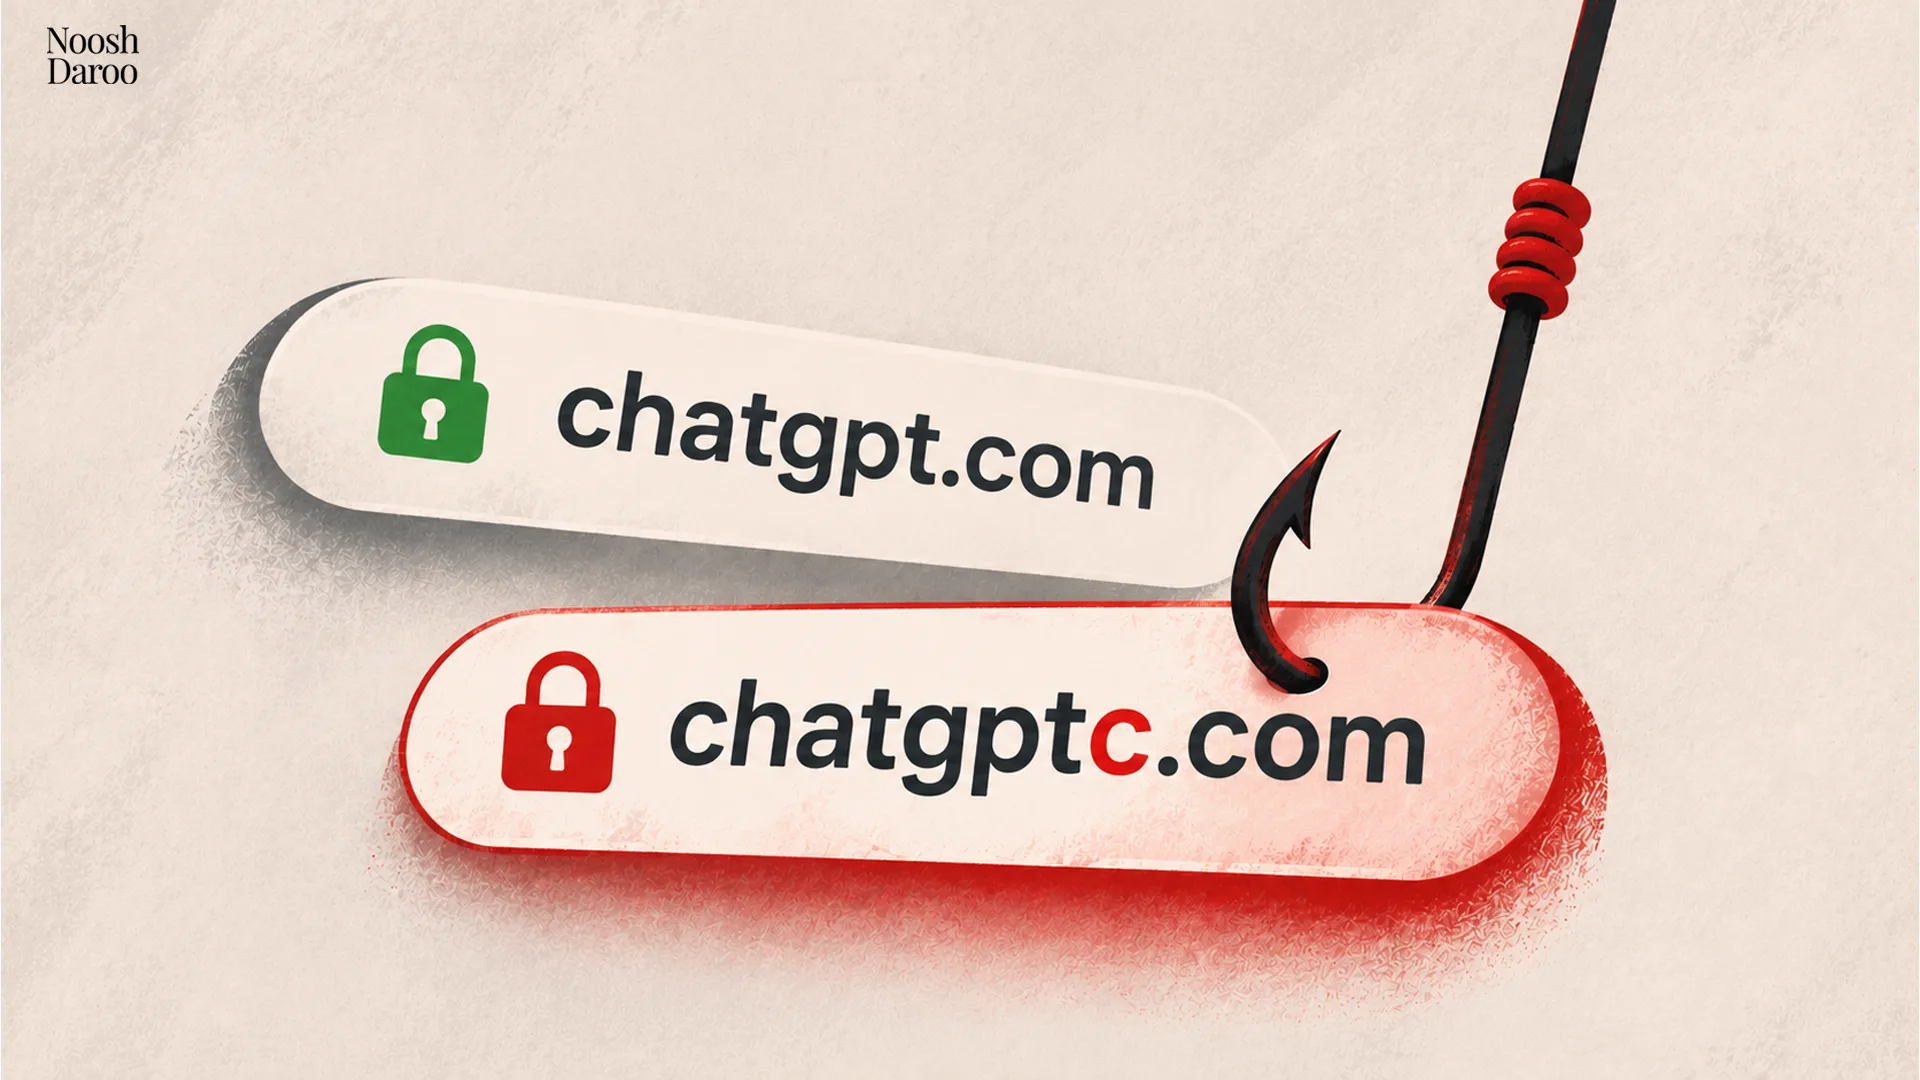
فاصله میان سایت واقعی چتجیپیتی و یک تله اینترنتی گاهی فقط یک حرف است. کافی است هنگام تایپ آدرس یکی از ابزارهای هوش مصنوعی اشتباه کوچکی کنید تا بهجای صفحه آشنا، وارد سایتی شوید که برای همین لغزش ساده ساخته شده است.
پژوهشگران امنیتی ۱۸۶ دامنه مشابه نام ۲۷ ابزار و برند هوش مصنوعی، از چتجیپیتی و کلود تا جمینای و پرپلکسیتی، پیدا کردهاند. همه این دامنهها مخرب نبودند؛ اما بعضی از آنها کاربران را به کپچای جعلی، نصب بدافزار یا افزونهای هدایت میکردند که مسیر جستوجوهای مرورگر را تغییر میداد. این همان شگردی است که پیشتر در نوشدارو در مطلب جعل دامنه و روش تشخیص آدرسهای تقلبی توضیح دادهایم.
دامنههای جعلی کاربران را به کجا میبرند؟
در یکی از مسیرهای شناساییشده، صفحه جعلی «بررسی امنیتی» شبیه کلودفلر از کاربر میخواست برای اثبات اینکه ربات نیست، دستوری را در ویندوز اجرا کند. با انجام این مراحل، قربانی عملاً خودش دانلود و اجرای کد مخرب را آغاز میکرد؛ شگردی که در کپچاهای تقلبی نیز استفاده میشود.
نحوه بوکمارک کردن سایتهای مفید در سافاری و کروم
مسیر دوم به نصب برنامهای به نام Net Guard منتهی میشد که خود را یک ابزار امنیتی معرفی میکرد. این برنامه از فروشگاه مایکروسافت عرضه میشد و امضای Marketplace مایکروسافت را داشت؛ اما پژوهشگران پس از بررسی آن، برنامه را یک رباینده مرورگر تشخیص دادند. این برنامه میتوانست هنگام بیکاربودن سیستم، موتور جستوجوی پیشفرض را تغییر دهد، تنظیمات مرورگر را دستکاری کند و کدهای دریافتی از سرور مهاجم را در مرورگر اجرا کند.
در مسیر دیگری، یکی از دامنههای مشابه نام پرپلکسیتی، کاربر را به صفحه نصب افزونهای در فروشگاه کروم هدایت میکرد. این افزونه موتور جستوجوی پیشفرض را تغییر میداد تا عبارتهای نوشتهشده در نوار آدرس، پیش از رسیدن به موتور جستوجو از یک سرور واسطه عبور کنند. پیشتر در نوشدارو در مطلب افزونههایی که از جستوجوهای کاربران درآمد کسب میکنند توضیح دادهایم که چگونه بعضی افزونهها بدون درخواست مجوزهای ظاهراً خطرناک، مسیر جستوجوها را تغییر میدهند.
چطور در دام اشتباه تایپی نیفتیم؟
برای جلوگیری از این خطر، ابتدا آدرس رسمی ابزارهای هوش مصنوعی را از منبعی معتبر پیدا کنید و پس از بررسی دقیق، آن را در مرورگر ذخیره کنید. همچنین هیچ کپچا یا بررسی امنیتی معتبری برای اثبات انسانبودن از شما نمیخواهد پنجرهای در ویندوز باز کنید و دستور ناشناسی را در آن اجرا کنید. اگر صفحهای چنین درخواستی داشت، همانجا متوقف شوید و آن را ببندید.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/fake-ai-tool-domains-typosquatting/