
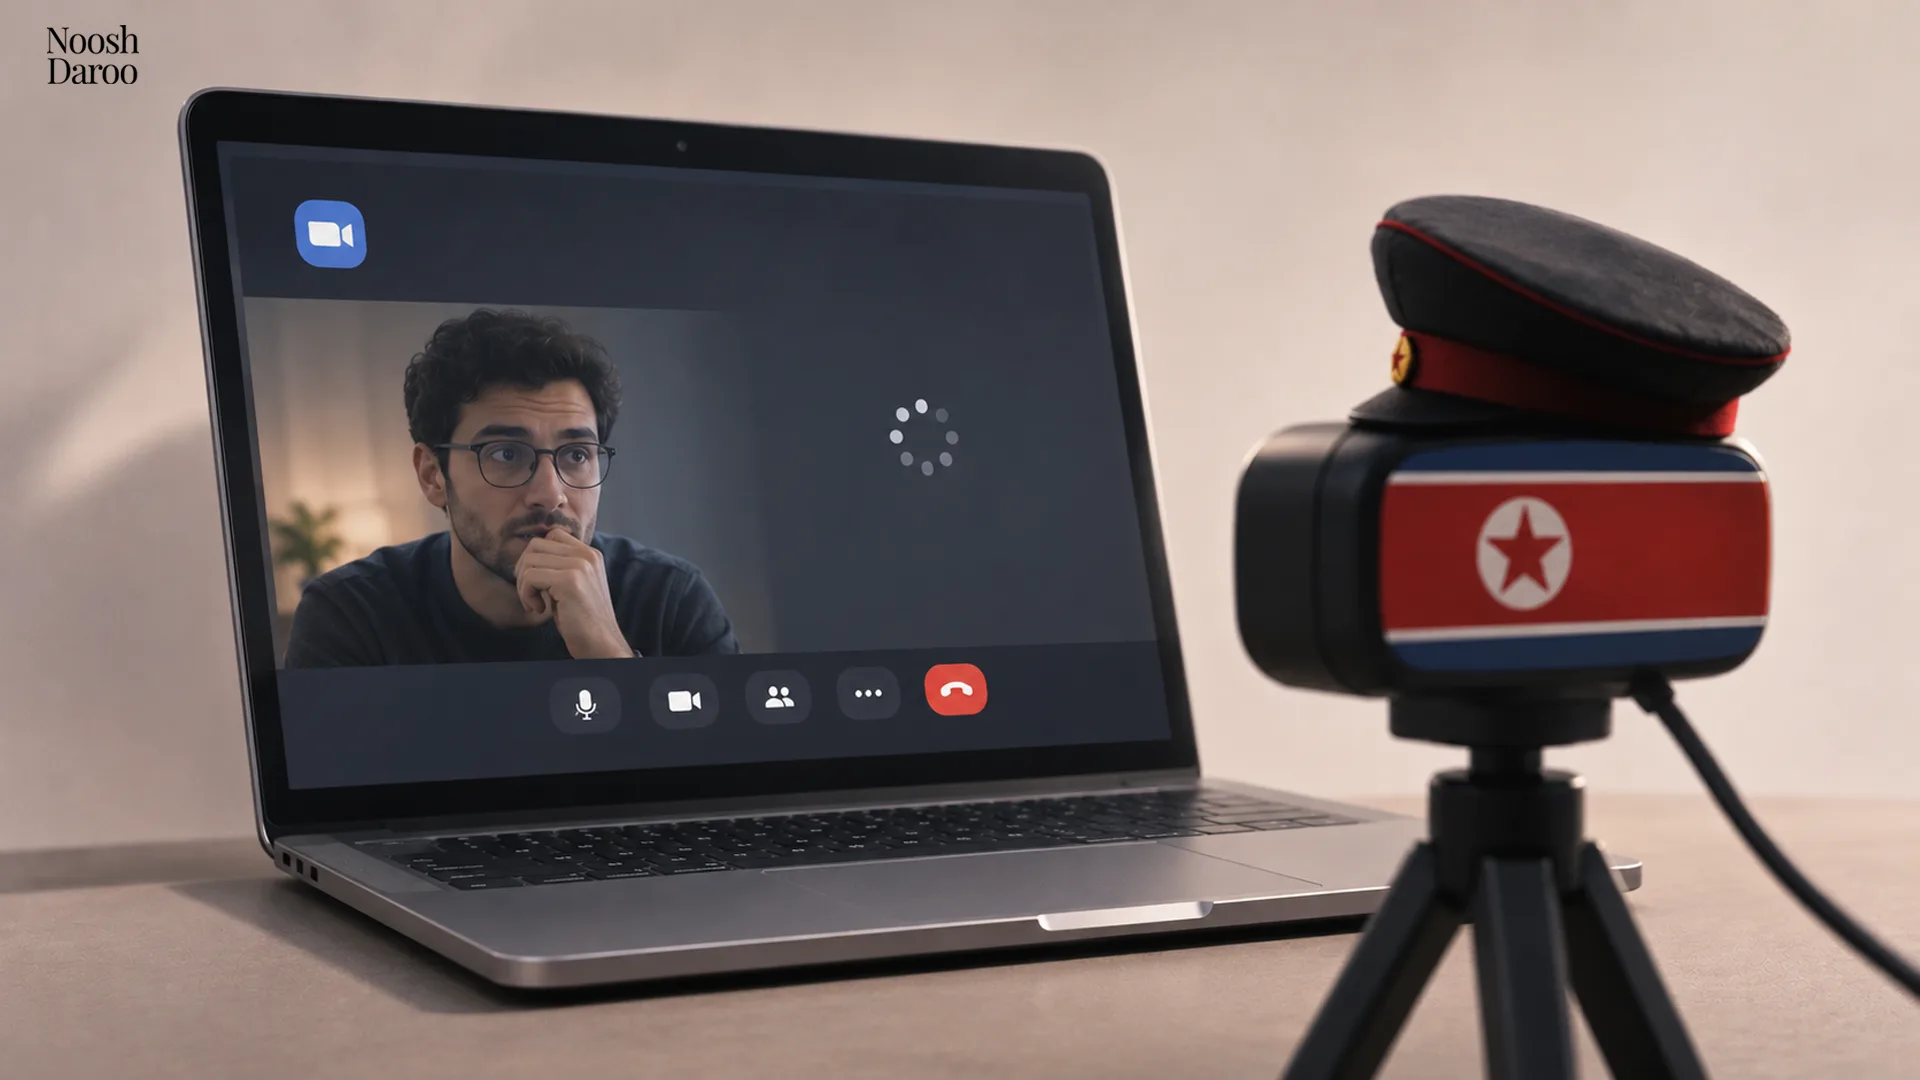
تصور کنید در تلگرام یا لینکدین به یک جلسه کاری یا دوستانه دعوت میشوید. روی لینک کلیک میکنید و خیره به صفحه منتظر میمانید تا میزبان وارد شود، اما خبر ندارید که در همان لحظه وبکم در حال ضبط چهره شماست تا در حملات بعدی، با استفاده از تصویر شما دوستان و همکارانتان را فریب دهند.
این سناریو، روش کار شبکهای از هکرهای وابسته به ارتش کره شمالی است. آنها ابتدا حساب یک شخص را در پیامرسانها هک میکردند و برای مخاطبان او لینکهای جعلی، اما کاملاً شبیه به برنامههایی مانند «زوم» یا «مایکروسافت تیمز» میفرستادند. وقتی قربانی روی لینک کلیک میکرد، صفحهای عادی میدید، اما در پسزمینه، هکرها در حال ضبط تصویر زنده او بودند.
این ویدئوهای ضبطشده سپس در تماسهای تصویری دیگر پخش میشدند تا هکر خود را جای قربانی جا بزند و اعتماد همکاران یا دوستان او را جلب کند؛ اما ماجرا به ضبط وبکم ختم نمیشد. مهاجمان در میانه جلسه وانمود میکردند صدا یا دوربین هدف مشکل دارد و برای رفع آن، لینک یا دستورالعملی میفرستادند. اجرای این «راهحل» بدافزاری را روی رایانه نصب میکرد که میتوانست اطلاعات ورود، کوکیهای مرورگر و تصاویر صفحه را بدزدد و دسترسی ماندگاری برای مهاجمان ایجاد کند.
وزارت دادگستری آمریکا اعلام کرده بخشی از زیرساخت ابری این طرح را که «فیساستیلر» نام گرفته توقیف و مختل کرده است. در این زیرساخت بیش از ۹۰۰ ویدیو از قربانیان پیدا شد. از هر قربانی هم ویدیوی تازه به دست هکرها میرسد و هم فهرست مخاطبانش. به همین دلیل افبیآی هشدار داده که تعداد قربانیان «به شکل تصاعدی» زیاد میشود. این کارزار در ۱۸ ماه گذشته بیش از ۴۰۰ میلیون دلار از فعالان حوزه رمزارز به جیب زده است.
این الگو البته برای خوانندگان نوشدارو نباید ناآشنا باشد. پیشتر درباره مصاحبههای کاری جعلی هکرهای کره شمالی نوشته بودیم. «فیساستیلر» این روشها را با حسابهای هکشده و ویدئوهای واقعی قربانیان قبلی ترکیب کرده بود تا تله باورپذیرتر شود.
دامنه این روش حتی به بیرون از بازار رمزارز هم کشیده شده و مهاجمان اوایل امسال مدیر یکی از کتابخانههای مهم و متنباز جاوااسکریپت را با همین ترفند به یک جلسه جعلی تیمز کشاندند. آنها پس از نفوذ به حساب این توسعهدهنده، کدهای آلودهای را وارد پروژه کردند که میتوانست همزمان با نسخههای اصلی توسط سایر برنامهنویسان دانلود شود؛ اما حمله بهسرعت شناسایی و پیش از گسترش وسیع متوقف شد. افبیآی نام این کتابخانه را اعلام نکرده است.
این اتفاق نشان میدهد که با پیشرفت روشهای کلاهبرداری، دیگر حتی دیدن چهره یک آشنا در تماس تصویری هم دلیل قطعی برای اعتماد نیست. دفعه بعد که لینکی برای یک جلسه آنلاین دریافت کردید، دعوت جلسه را از مسیری دیگر با فرستنده تأیید کنید، از برنامه رسمی و کد جلسه وارد شوید و تا زمانی که با دعوتکننده صحبت نکردهاید، دوربین را روشن نکنید؛ شاید کسی در تاریکی منتظر سرقت چهره شما باشد.


آدرس مطلب: https://nooshdaroo.ir/news-opinion/facestealer-webcam-fake-meeting-scam/