
همیشه تصور میکردیم پشت هر حمله سایبری، یک هکر انسانی نشسته که قدمبهقدم دستورات را صادر میکند؛ اما پژوهشگران امنیتی ساعاتی پیش، نمونهای آزمایشی از یک بدافزار را شناسایی کردهاند که برای انتخاب اقدام بعدی خود منتظر فرمان لحظهبهلحظه مهاجم نمیماند؛ در عوض، از چند مدل هوش مصنوعی نظر میگیرد و براساس رأی آنها تصمیم میگیرد.
بدافزار چگونه کار میکند؟
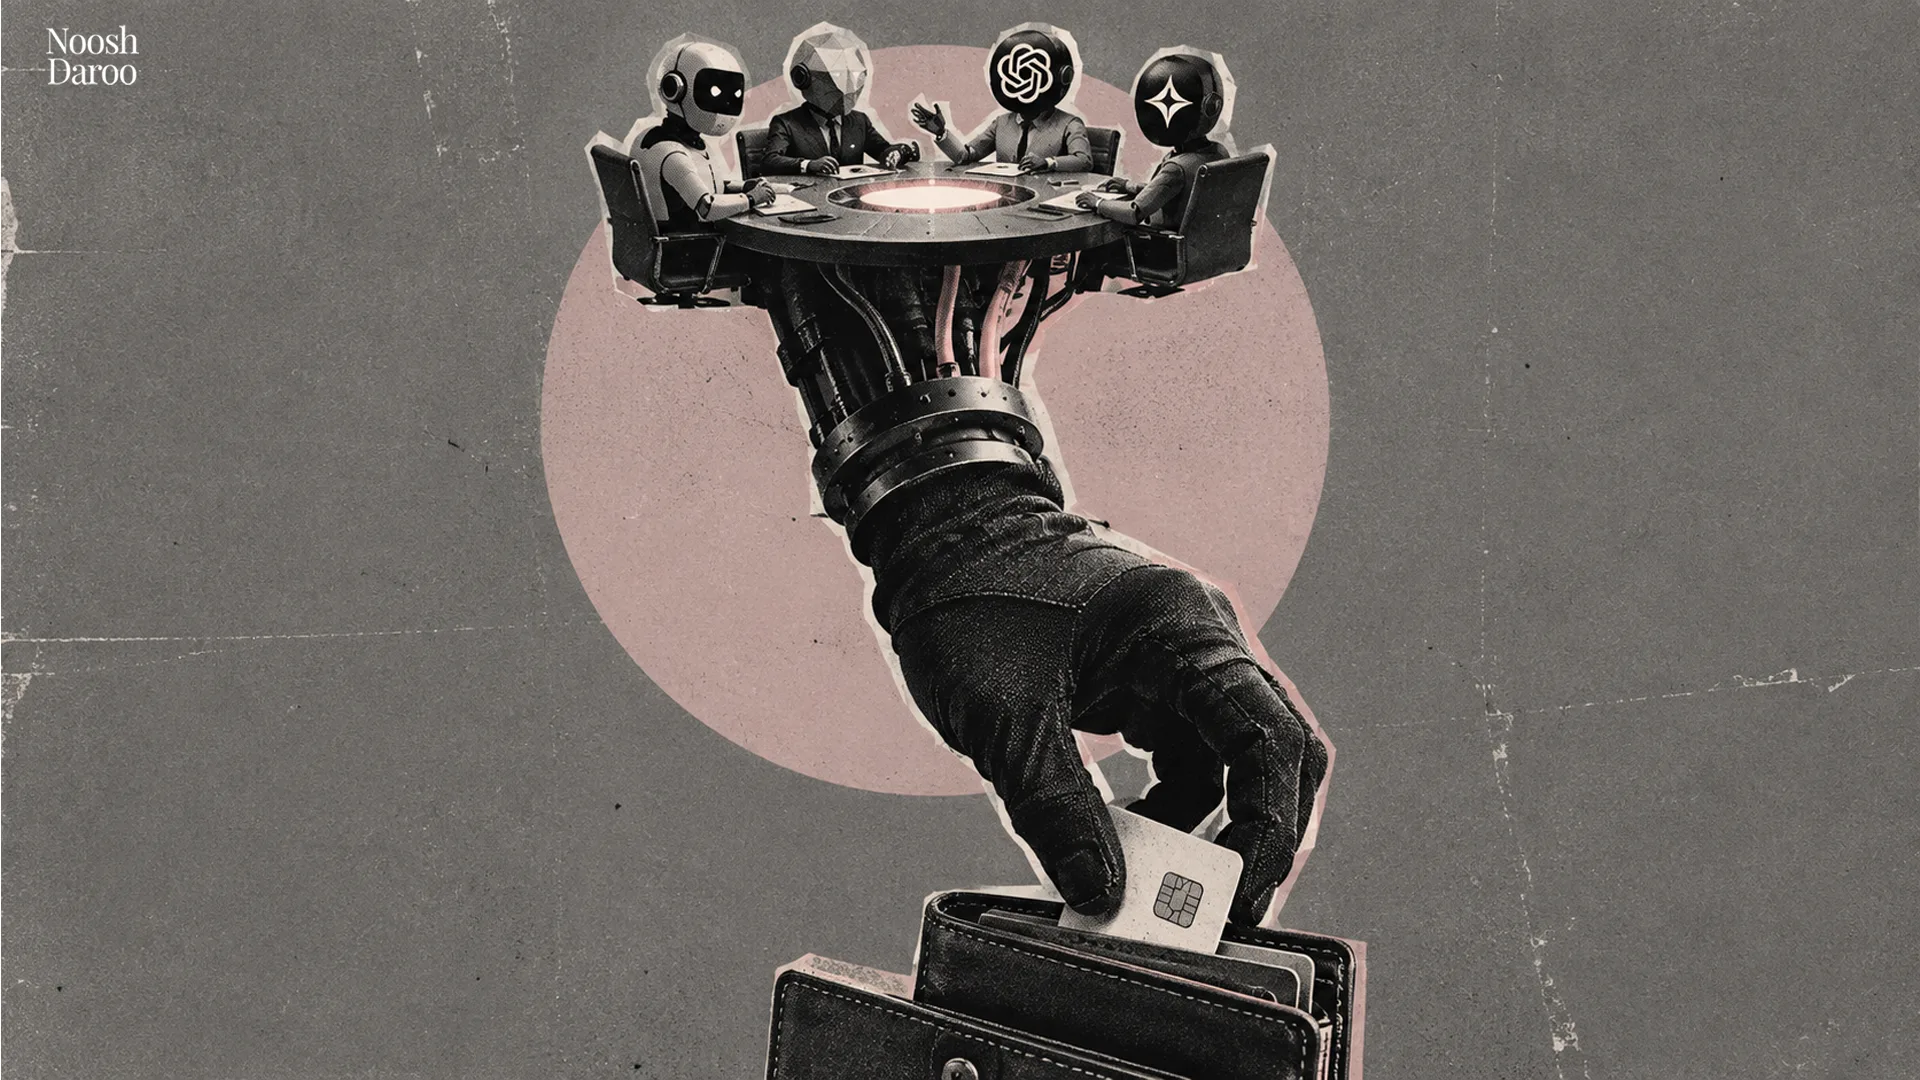
این بدافزار ویندوزی که «کلوزدکوروم» (CLOSEDQUORUM) نام دارد و برای سرقت رمزهای ویندوز و مرورگرها و اطلاعات کیفپولهایی مانند متامسک و اکسودوس طراحی شده، رفتار بسیار متفاوتی با بدافزارهای سنتی دارد. وقتی این برنامه مخرب وارد سیستم قربانی میشود، بهجای منتظر ماندن برای دریافت فرمان از هکر، همزمان از چهار هوش مصنوعی معروف (دیپسیک، Qwen، Mistral و جمینای گوگل) میپرسد که گام بعدیاش چه باید باشد.
بدافزار پاسخهای این چهار دستیار هوشمند را کنار هم میگذارد، به یک تصمیم جمعی میرسد و سپس آن را اجرا میکند. حتی اگر یکی از این هوشهای مصنوعی قطع یا از دسترس خارج شود، بدافزار کارش را با بقیه ادامه میدهد و چرخهای کاملاً خودکار و بدون دخالت انسان میسازد.
پژوهشگران تاکنون استفاده از این بدافزار را در هیچ حمله واقعی تأیید نکردهاند.
آیا این بدافزار واقعاً بدون انسان کار میکند؟
نه کاملاً. مهاجم همچنان باید بدافزار را پیکربندی کند، آن را به سیستم قربانی برساند و اطلاعات سرقتشده را تحویل بگیرد. نتیجه تصمیم مدلها و دادههای جمعآوریشده هم ازطریق دیسکورد برای مهاجم فرستاده میشود. تنها بخش متفاوت ماجرا این است که پس از استقرار بدافزار، مهاجم لازم نیست برای هر اقدام فرمان جداگانهای صادر کند.
زنگ خطری برای آینده حملات سایبری
این بدافزار فعلاً یک نمونه اولیه و نسبتاً محدود است، اما نشاندهنده مسیر تازهای است که بهزودی در دنیای فناوری فراگیر میشود. وقتی بدافزارها بتوانند در کسری از ثانیه فکر کنند، شرایط سیستم قربانی را بسنجند و تصمیم بگیرند، دیگر نمیتوانیم فقط به روشهای امنیتی قدیمی برای محافظت از اطلاعات و داراییهایمان تکیه کنیم.


آدرس مطلب: https://nooshdaroo.ir/news-opinion/closedquorum-ai-malware/