مقداری رمزارز به کیف پولتان انتقال میدهید، اما چند لحظه بعد، موجودی کیف صفر میشود. تاریخچه تراکنشها را میبینید و متوجه میشوید داراییتان به یک آدرس ناشناس رفته است. در این شرایط احتمالاً قربانی «سوییپر بات» شدهاید. در ادامه میبینیم این سارقان شبانهروزی چطور کار میکنند و چطور میتوان خطرشان را کم کرد.
سوییپر بات (Sweeping Bot) چیست؟
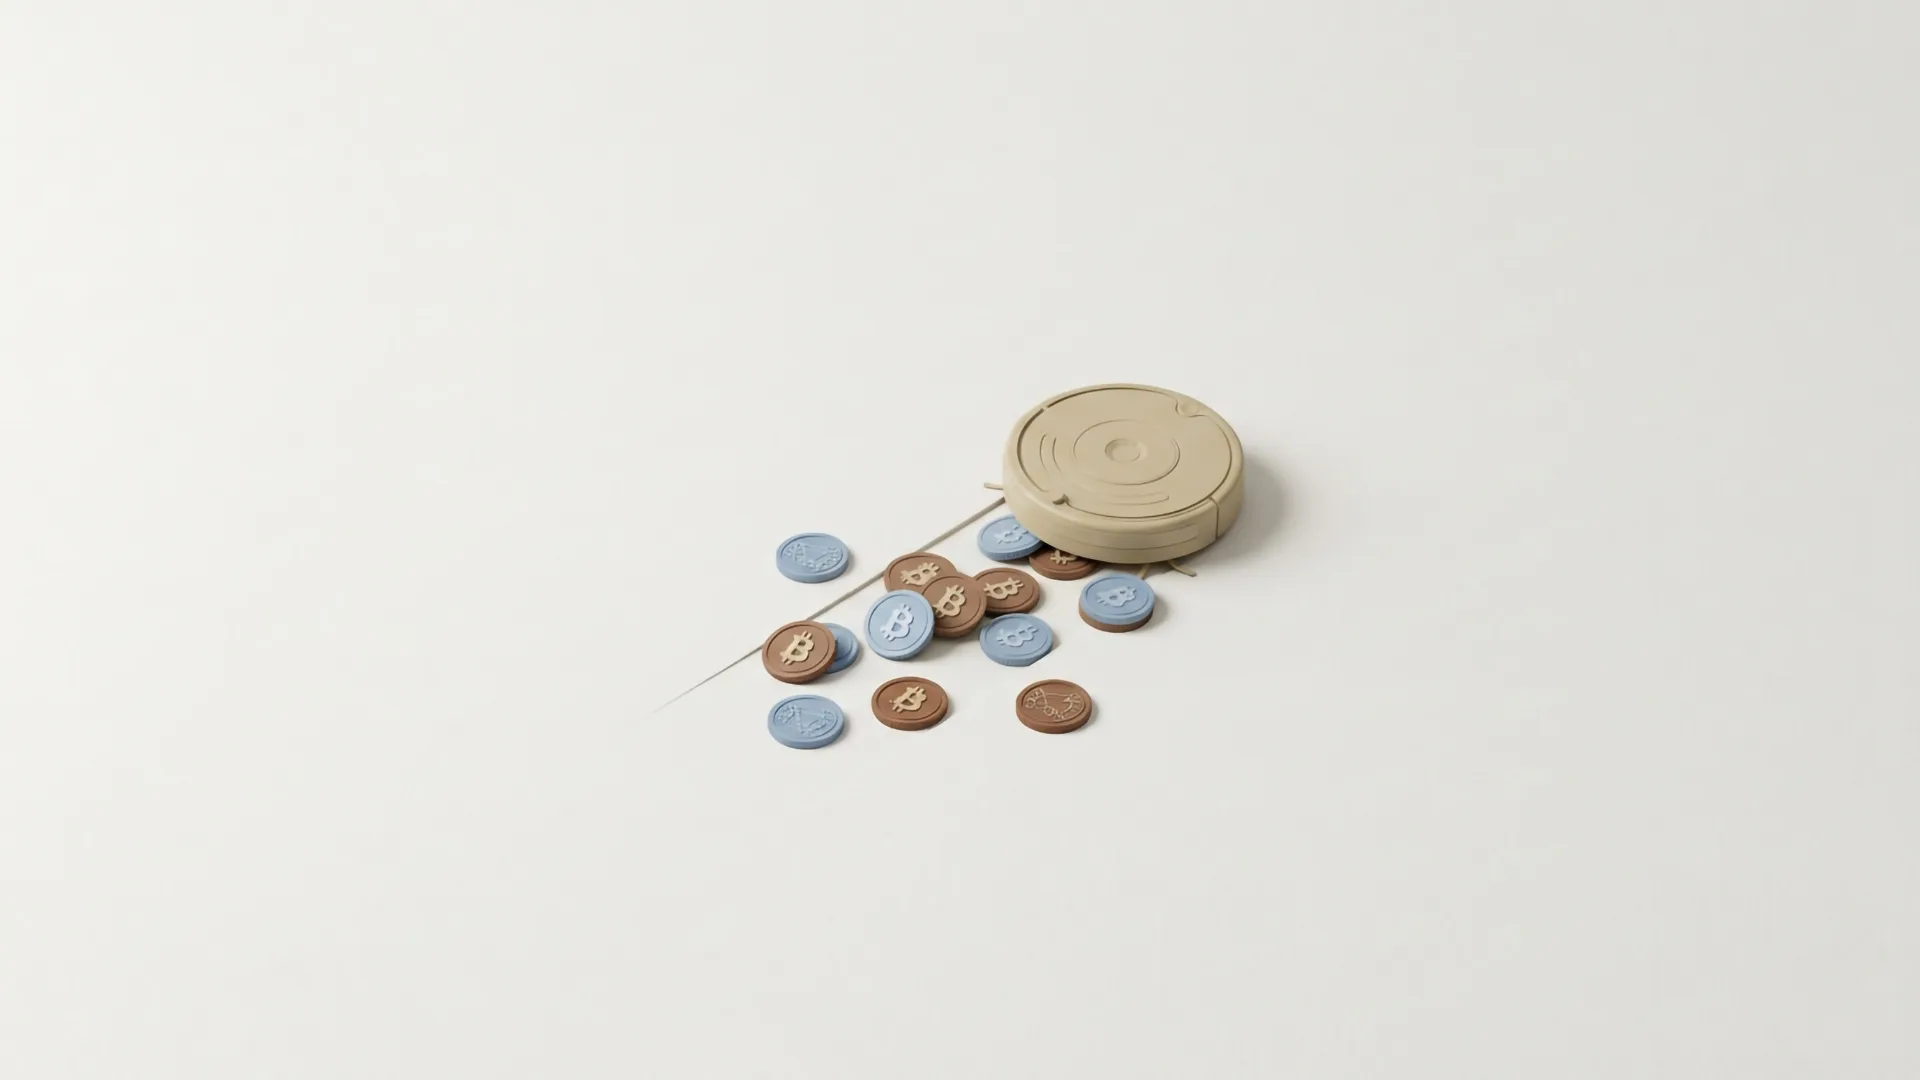
رباتهای سوییپر اسکریپتهای خودکاری هستند که شبکههای بلاکچین را به صورت لحظهای زیر نظر میگیرند. هدف آنها تنها یک چیز است: پیدا کردن کیف پولهای آسیبپذیر، کمین کردن برای ورود هرگونه دارایی جدید به آنها و سپس انتقال سریع آن مبالغ به کیف پول هکر. سرعت عمل این برنامهها چنان بالاست که قربانی فرصت واکنش پیدا نمیکند.
این سناریو معمولاً برای کاربرانی رخ میدهد که عبارت بازیابی (Seed Phrase) یا کلید خصوصی آنها فاش شده یا به قراردادهای هوشمند مخرب مجوز دسترسی دادهاند. اگر کلید یا عبارت بازیابی لو رفته باشد، حتی اگر مقدار ناچیزی رمزارز برای کارمزد تراکنش واریز کنید تا توکنهای خود را نجات دهید، ربات در یک چشم برهم زدن همان کارمزد را هم میدزدد و عملاً دست شما را میبندد.
سوییپر باتها چطور کار میکنند؟
برای اینکه بتوانیم با یک تهدید سایبری مقابله کنیم، ابتدا باید روش کار آن را بشناسیم. رباتهای سوییپر از یک مکانیزم پیچیده، اما بسیار سریع برای سرقت استفاده میکنند که معمولا شامل سه مرحله است.
۱. پایش و اسکن دائمی تراکنشها
بلاکچین شبکهای شفاف است و تراکنشها پیش از تایید نهایی، در صف انتظاری به نام «ممپول» (Mempool) قرار میگیرند. رباتهای سوییپر با اتصال به گرههای بلاکچین مدام فضای ممپول را رصد میکنند. ربات همان لحظهای که تراکنشی ارسال شده اما هنوز تأیید نشده، آن را شناسایی میکند.
۲. پیشدستی با تنظیم کارمزد بالاتر
در شبکههای بلاکچین از جمله اتریوم ترتیب پردازش تراکنشها به کارمزد و ترافیک شبکه بستگی دارد و ربات از همین سازوکار استفاده میکند تا تراکنش خودش سریعتر از کاربر اجرا شده و موجودی کیف پول را خالی کند.
۳. اتوماسیون و سرعت بالا
سوییپر بات به اسکریپت خودکاری متصل است که عبارت بازیابی یا کلید خصوصی شما (یا مجوز خرج توکنهایتان) را در اختیار دارد. به محض اینکه دارایی وارد آدرس شما شود، بات ظرف چند ثانیه دستور انتقال را امضا و ارسال میکند و فرصتی برای واکنش یا نجات دارایی باقی نمیگذارد.
چطور پای سوییپر بات به کیف پول ما باز میشود؟
سوییپر باتها زمانی مدیریت تراکنشهای شما را به دست میگیرند که یکی از این اتفاقات رخ داده باشد:
- سرقت عبارت بازیابی یا کلید خصوصی: رایجترین حالت زمانی است که عبارت ۱۲ یا ۲۴ کلمهای خود را ناخواسته جایی افشا کردهاید. هکر دسترسی کامل پیدا کرده، اما به جای خالی کردن یکباره، یک بات روی آن میگذارد تا هر زمان پولی واریز شد، فوراً آن را به سرقت ببرد.
- امضای قراردادهای هوشمند مخرب: موقع کار با صرافیهای غیرمتمرکز، مشارکت در ایردراپها یا پلتفرمهای ناشناخته ممکن است از روی ناآگاهی مجوز بینهایت (Unlimited Allowance) به یک قرارداد هوشمند مخرب بدهید که دسترسی انتقال داراییها را در اختیار بات بگذارد.
- اتصال به وبسایتهای فیشینگ: وارد کردن اطلاعات ولت یا امضای تراکنش در سایتهایی که وعده توکن رایگان، ایردراپ یا پاداش مالی میدهند، راه را برای فعالشدن سوییپر روی حساب هموار میکند.
- نصب اپ یا افزونههای آلوده: بدافزارها و افزونههای مخرب مرورگر میتوانند حافظه موقت سیستم (کلیپبورد) را رصد کرده یا هنگام ساخت کیف پول جدید، کلمات بازیابی را در لحظه برای هکرها مخابره کنند.
چگونه از ولت در برابر حمله سوییپر محافظت کنیم؟
پیشگیری بهترین و ارزانترین راهکار در دنیای امنیت دیجیتال است. با رعایت چند اصل ساده میتوانید خطر رباتهای سوییپر را به حداقل برسانید:
- مهمترین سپر دفاعی در برابر این حملات مخفی نگهداشتن کلمات بازیابی و کلید خصوصی است. کلمات بازیابی را روی گوشی موبایل ذخیره نکنید، از آنها اسکرینشات نگیرید و در هیچ وبسایتی وارد نکنید.
- به گفته تراست ولت، رباتهای سوییپر بیشتر سراغ کیف پولهای آسیبپذیری میروند که تراکنشهای کوچک و مکرر دارند؛ هرچند شرط اصلی حمله همچنان لو رفتن کلید یا دادن مجوز به قرارداد مخرب است. برای امنیت بیشتر دارایی اصلی را به کیف پول سرد یا سختافزاری منتقل کنید و از ولتی جدا برای تراکنشهای خرد استفاده کنید.
- اگر به امنیت یک قرارداد هوشمند یا اپلیکیشن غیرمتمرکز (dApp) مطمئن نیستید، با آن تعامل نکنید. قراردادهای مخرب میتوانند کیف پول شما را در معرض رباتهای سوییپر قرار دهند.
نشانههای خطر: از کجا بفهمیم گرفتار ربات سوییپر شدهایم؟
تشخیص ربات سوییپر ساده نیست، چون بیسروصدا و سریع عمل میکند. با این حال، چند نشانه میتواند از حضور آن خبر بدهد:
- مبلغ کمی از ارز اصلی شبکه (مثلاً اتر در اتریوم یا TRX در شبکه ترون) را برای پرداخت کارمزد انتقال توکنهایتان واریز میکنید، اما همان مبلغ طی چند ثانیه ناپدید میشود.
- در تاریخچه کیف پولتان تراکنشهای خروجی متعددی را میبینید که خودتان آنها را ثبت نکردهاید.
- کارمزد تراکنشها بالا رفته یا با خطا مواجه میشوند. در این حالت ممکن است یک بات در حال رقابت با شما برای اجرای تراکنش باشد.
- مشاهده مجوزهای ناشناس در تنظیمات امنیتی ولت، زنگ خطر دیگری است. گاهی باتها از طریق همین مجوزها وارد عمل میشوند.
اگر گرفتار سوییپر بات شدیم چه کنیم؟
- به امید اینکه «این بار سریعتر انتقال میدهم»، رمزارز بیشتری به آن کیف پول واریز نکنید. هر ارزی که بفرستید، ممکن است به جیب سارقان برود.
- کیف پولی که عبارت بازیابی آن لو رفته و بات روی آن فعال شده، دیگر اعتباری ندارد. یک ولت جدید با کلمات بازیابی تازه بسازید و داراییتان را به آن منتقل کنید.
- اگر کلید خصوصی لو نرفته و مشکل از امضای قرارداد هوشمند است، از طریق ابزارهای معتبری مثل Revoke.cash مجوزهای خرج توکن (Approval) را که به قراردادهای مشکوک دادهاید لغو کنید.
- اگر توکنهای باارزش، داراییهای قفلشده در استیک یا انافتی گرانقیمت در ولت دارید اما نمیتوانید انتقال دهید، دستپاچه عمل نکنید. در دنیای بلاکچین راهکارهای پیشرفتهای مثل استفاده از «فلشباتس» (Flashbots) و تراکنش خصوصی وجود دارد که متخصصان امنیت از طریق آنها کارمزد و دارایی را با هم منتقل میکنند تا دست بات به آن نرسد. البته مراقب کلاهبردارانی که ادعای بازیابی پول را دارند باشید.
در آخر
سوییپر باتها از غفلت کاربران برای سرقت سریع داراییها سوءاستفاده میکنند. حفاظت دقیق از کلمات بازیابی، پرهیز از کلیک روی لینکهای مشکوک و عدم اتصال کیف پول به پلتفرمهای ناشناس مهمترین سپرهای دفاعی در برابر این حملات است.
روشهای کلاهبرداری در فضای کریپتو پیوسته تکامل پیدا میکنند. برای فعالیت امن در این فضا، باید با مفاهیمی مثل مجوزهای خرج توکن (Approvals) و روشهای حفظ حریم خصوصی آشنا باشید. مطالعه مقالات آموزشی در منابع معتبری مثل «نوشدارو» سپر دفاعی شما را در برابر این تهدیدها تقویت میکند.
آدرس مطلب: https://nooshdaroo.ir/crypto-security/what-is-sweeper-bot-crypto-wallet-attack/