ایجنتهای هوش مصنوعی اطلاعات حساس صدها سازمان را در گیتهاب منتشر کردند
بیش از ۱۳ هزار اسکرینشات از ۳۴۳ سازمان در مخازن عمومی گیتهاب منتشر شد؛ کار ایجنتهای هوش مصنوعی که میخواستند وظیفهشان را به هر قیمتی انجام دهند.
همین حالا دنبال کن:
بیش از ۱۳ هزار اسکرینشات از ۳۴۳ سازمان در مخازن عمومی گیتهاب منتشر شد؛ کار ایجنتهای هوش مصنوعی که میخواستند وظیفهشان را به هر قیمتی انجام دهند.
هکرها حمله به سایتهای وردپرسی را آغاز کردهاند؛ نقصی بحرانی که میتواند بدون نیاز به حساب کاربری، سایت را در اختیار مهاجم بگذارد. راهحل: بهروزرسانی فوری.
نقص امنیتی جدید وردپرس به هکرها اجازه میدهد با ثبت یک نظر ناشناس، کنترل سرور سایت را به دست بگیرند. برای جلوگیری از این خطر، سایت خود را آپدیت کنید.
پیشنهاد یک شغل دورکاری دلاری میتواند تلهای باشد که با یک فایل آلوده، اطلاعات و دارایی دیجیتال کارجو را سرقت میکند.
اگر سایت شما روی هاست اشتراکی است، یک آسیبپذیری تازه در سیپنل ممکن است امنیت کل سرور را تحتتأثیر قرار دهد؛ حتی اگر خود سایت شما مشکلی نداشته باشد.

مایکروسافت به تازگی اطلاعات بیش از ۱۷۰ هزار سازمان غیرانتفاعی را به دلیل پایان دادن به یک طرح رایگان، برای همیشه و بدون هشدارِ کافی پاک کرده است
یک آسیبپذیری بحرانی در المنتور پرو میتواند به هکرها اجازه دهد بدون حساب کاربری فایل مخرب روی سایت آپلود کنند؛ نسخه ۴.۲.۲ این نقص را برطرف کرده است.
لازاروس با شرکتها و آگهیهای شغلی جعلی که حتی از فیلترهای گوگل عبور کردند، کارکنان صنایع دفاعی و هوافضا را شکار میکند.
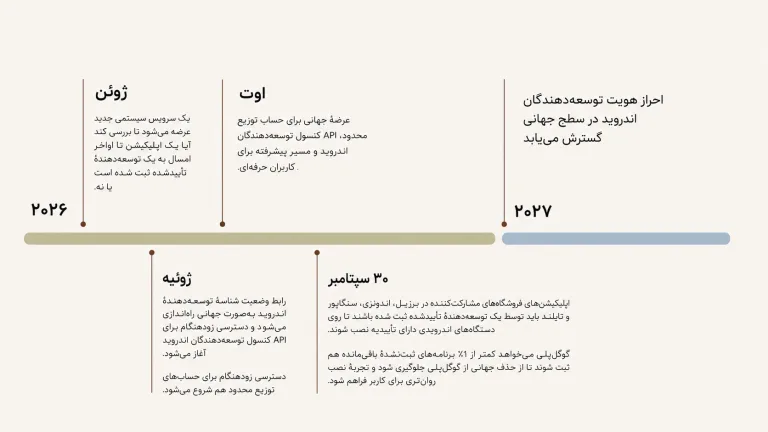
بر اساس گزارش جدید، دستگاههای موجود در کشورهای تحت تحریم، از بررسیهای مربوط به احراز هویت توسعهدهندگان اندروید مستثنا خواهند شد.
اگر کاربر عادی ویندوز ۱۱ هستید و در تیترها خواندهاید که مایکروسافت میخواهد جلوی فعالسازی غیرقانونی ویندوز را بگیرد، نگران نباشید!
یک لینک فیشینگ میتوانست در حساب سازمانی ChatGPT ایجنتی مخرب بسازد و از دسترسیهای قبلی کاربر برای جاسوسی استفاده کند.
این رخداد زنگ خطری برای پلتفرمهای هوش مصنوعی است؛ جایی که دیتاستها، مدلها و عاملهای خودکار میتوانند همزمان به سطح حمله تبدیل شوند.
دو نقص بحرانی در هسته وردپرس میتوانند بدون نیاز به ورود، راه اجرای کد روی سایت را باز کنند؛ مدیران سایت باید همین حالا وردپرس را به نسخه امن بهروزرسانی کنند.
اگر امروز روی لینک یک کانال یا گروه تلگرامی کلیک کردهاید و مرورگرتان خطا داده است، تنها نیستید؛ مشکل به یک اختلال فنی در آدرسدهی جهانی تلگرام برمیگردد…
توهم هوش مصنوعی حالا به یک ابزار حمله سایبری تبدیل شده است که میتواند برخی دستیارهای برنامهنویسی را به نصب و اجرای بستههای مخرب فریب دهد.
زمان مطالعه ۴ دقیقه
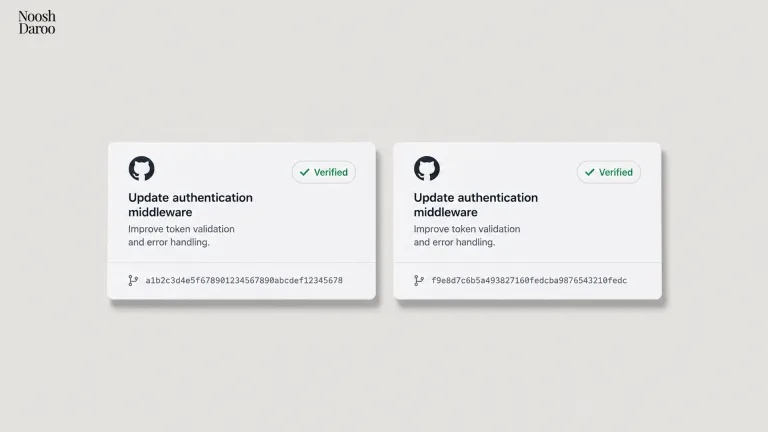
پژوهشگران نقصی در گیتهاب کشف کردهاند که اجازه میدهد شناسه (هش) کامیتهای تأیید بدون باطل شدن امضای دیجیتال تغییر کند.
نسخه ۱۰.۴ اوپناساساچ بیشتر از آنکه دنبال ارائه قابلیتهای تازه باشد، آمده تا چند مسیر پنهان سوءاستفاده در SFTP، احراز هویت و سمت کلاینت را ببندد.
گروه هکری ToddyCat با سوءاستفاده از نشستهای معتبر مرورگر، راهی کمصدا برای دسترسی به حسابهای جیمیل ساخته است.
نشت تازه لستپس نشان داد حتی وقتی رمزها امن میمانند، اطلاعات پشتیبانی میتوانند به ابزار فیشینگ تبدیل شوند.
موج تازه ترافیک هوش مصنوعی میتواند قواعد میزبانی، کشف محتوا و اقتصاد وبسایتها را بهتدریج تغییر دهد.
در این بخش، به بررسی دقیق و جامع نشانهها و رفتارهایی میپردازیم که ممکن است به کلاهبرداری آنلاین مرتبط باشند. شناخت این موارد میتواند به شما کمک کند.
ویدیو های بیشتر