آپلود مخفیانه کدهای برنامهنویسان توسط ابزار هوش مصنوعی گراک
یک تحلیل امنیتی ادعا میکند Grok Build CLI هنگام کار روی پروژهها، فایلهای گیت، تاریخچه مخزن و حتی محتوای فایلهای حساس را برای سرورهای xAI ارسال میکند.
زمان مطالعه ۲ دقیقه
همین حالا دنبال کن:
یک تحلیل امنیتی ادعا میکند Grok Build CLI هنگام کار روی پروژهها، فایلهای گیت، تاریخچه مخزن و حتی محتوای فایلهای حساس را برای سرورهای xAI ارسال میکند.
زمان مطالعه ۲ دقیقهدو آسیبپذیری بحرانی PHP پیش از انتشار وصلهها لو رفتهاند و تیم PHP میگوید نسخههای اصلاحشده امروز منتشر میشوند.
زمان مطالعه ۱ دقیقهچند آسیبپذیری بحرانی در افزونهها و قالبهای پرکاربرد وردپرس میتوانند بدون نیاز به ورود، راه را برای تصاحب حساب مدیر یا حتی کنترل کامل سایت باز کنند.
زمان مطالعه ۲ دقیقهچین قصد دارد در پاسخ به تحریم آمریکا، دسترسی خارجیها را به مدلهای متنباز هوش مصنوعیاش محدود کند و این خبری نگرانکننده برای بسیاری از کسبوکارهاست.
زمان مطالعه ۳ دقیقهپروژه کرل، یکی از ابزارهای حیاتی اینترنت، برای یک ماه دریافت گزارشهای امنیتی را متوقف میکند تا کارمندان خسته کمی نفس راحت بکشند…
زمان مطالعه ۲ دقیقه
دستیار هوش مصنوعی «کلود» قرار بود بهرهوری تیم «پاکتاواس» را بالا ببرد؛ اما با یک تصمیم اشتباه، کل پایگاه داده و نسخههای پشتیبان این شرکت را پاک کرد!
زمان مطالعه ۲ دقیقه۴۸ درصد کارکنان در یک نظرسنجی تازه گفتهاند استفاده یا مهارتشان در هوش مصنوعی را بیش از واقعیت نشان دادهاند؛ فشار زیاد است و آموزش کم.
زمان مطالعه ۴ دقیقهدر روز یازدهم خرداد، ۳۲ بستهی نرمافزاری رسمی شرکت ردهت به بدافزار آلوده شدند و سد امنیتی یکی از معتبرترین شرکتهای متنباز جهان شکست… اما دقیقاً چطور؟
زمان مطالعه ۷ دقیقههوش مصنوعی میتواند کد بنویسد، کارها را سریعتر کند و بخشی از وظایف تکراری را به عهده بگیرد؛ اما آیا برای درک مساله، تشخیص ریسک و حفظ دانش سازمانی هم مناسب است؟
زمان مطالعه ۷ دقیقهدر پنج ماه گذشته گوگل و چهار سازمان دیگر از آسیبپذیریهایی خبر دادند که در آن، یک ایجنت هوش مصنوعی دستور مخرب را به ایجنتهای داخلی دیگر میرساند.
زمان مطالعه ۴ دقیقه
تصور کنید برای دانلود یک ابزار توسعه یا نرمافزار امنیتی به یکی از معتبرترین پلتفرمهای برنامهنویسان دنیا مراجعه میکنید، اما به جای نرمافزار اصلی، یک
زمان مطالعه ۳ دقیقهیک آسیبپذیری بحرانی در بخش احراز هویت سیپنل کشف شده که امکان نفوذ هکرها و کنترل سایتها را فراهم میکند. تنها راه مقابله، بهروزرسانی فوری است.
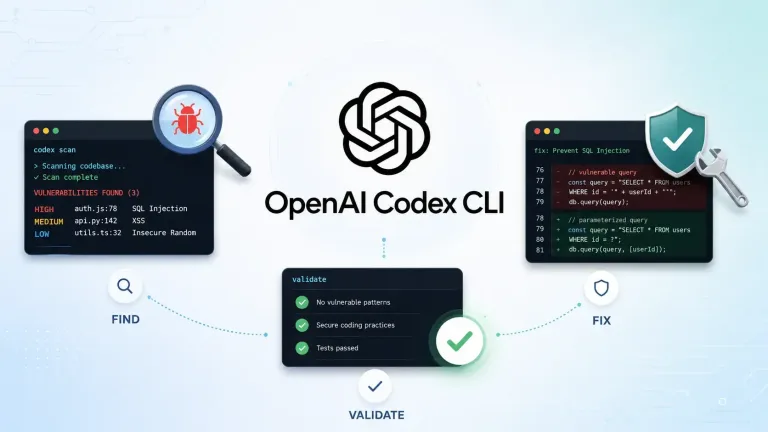
زمان مطالعه ۲ دقیقهشرکت OpenAI خبر از انتشار نسخه متنباز Codex Security داد؛ ابزاری در خط فرمان که به برنامهنویسان کمک میکند آسیبپذیریهای موجود در مخازن را به سرعت بیابند.
زمان مطالعه ۱ دقیقهشرکت آنتروپیک، سازندهی هوش مصنوعی Claude، سرویس تازهای به نام OSS Scanner معرفی کرده که یک اسکنر امنیتی رایگان برای پروژههای متنباز است. گردانندگان پروژههای
زمان مطالعه ۱ دقیقهبیش از ۱۵۰۰ بسته npm با مجموع ۱۰ میلیون دانلود در معرض تصاحب بودند؛ مهاجم فقط باید نام قدیمی یک مخزن گیتهاب را دوباره ثبت میکرد.
زمان مطالعه ۵ دقیقه
هکرها همین حالا در حال بهرهبرداری از نقصی امنیتی در افزونهی لایتاسپید در محیط سیپنل هستند و تنها راهکار مقابله، بهروزرسانی فوری است.
نسخه جدید وردپرس چند آسیبپذیری مهم، از جمله ضعفی در خودِ فرایند بهروزرسانی را میبندد و باید هرچه سریعتر نصب شود.
هوش مصنوعی حفرهها را نساخته، فقط پیدا کردنشان را سریعتر کرده؛ حالا هر کس زودتر بجنبد برنده است: مدافع با نصب وصله یا هکر با حمله.
نقصی که ۱۲ سال در گیتلب پنهان بود، بدون رمز و حساب کاربری راه اجرای کد روی سرور را باز میکند. نسخههای خودمیزبان، یعنی وضعیت رایج در ایران، در خطرند.
یک شرکت امنیتی بدافزاری در وردپرس یافته که اجزایش در دستکم هشت نقطه پنهاناند و هر بخش حذفشده را از نو میسازند؛ حتی اگر همه فایلها پاک شوند.
در این بخش، به بررسی دقیق و جامع نشانهها و رفتارهایی میپردازیم که ممکن است به کلاهبرداری آنلاین مرتبط باشند. شناخت این موارد میتواند به شما کمک کند.
ویدیو های بیشتر