
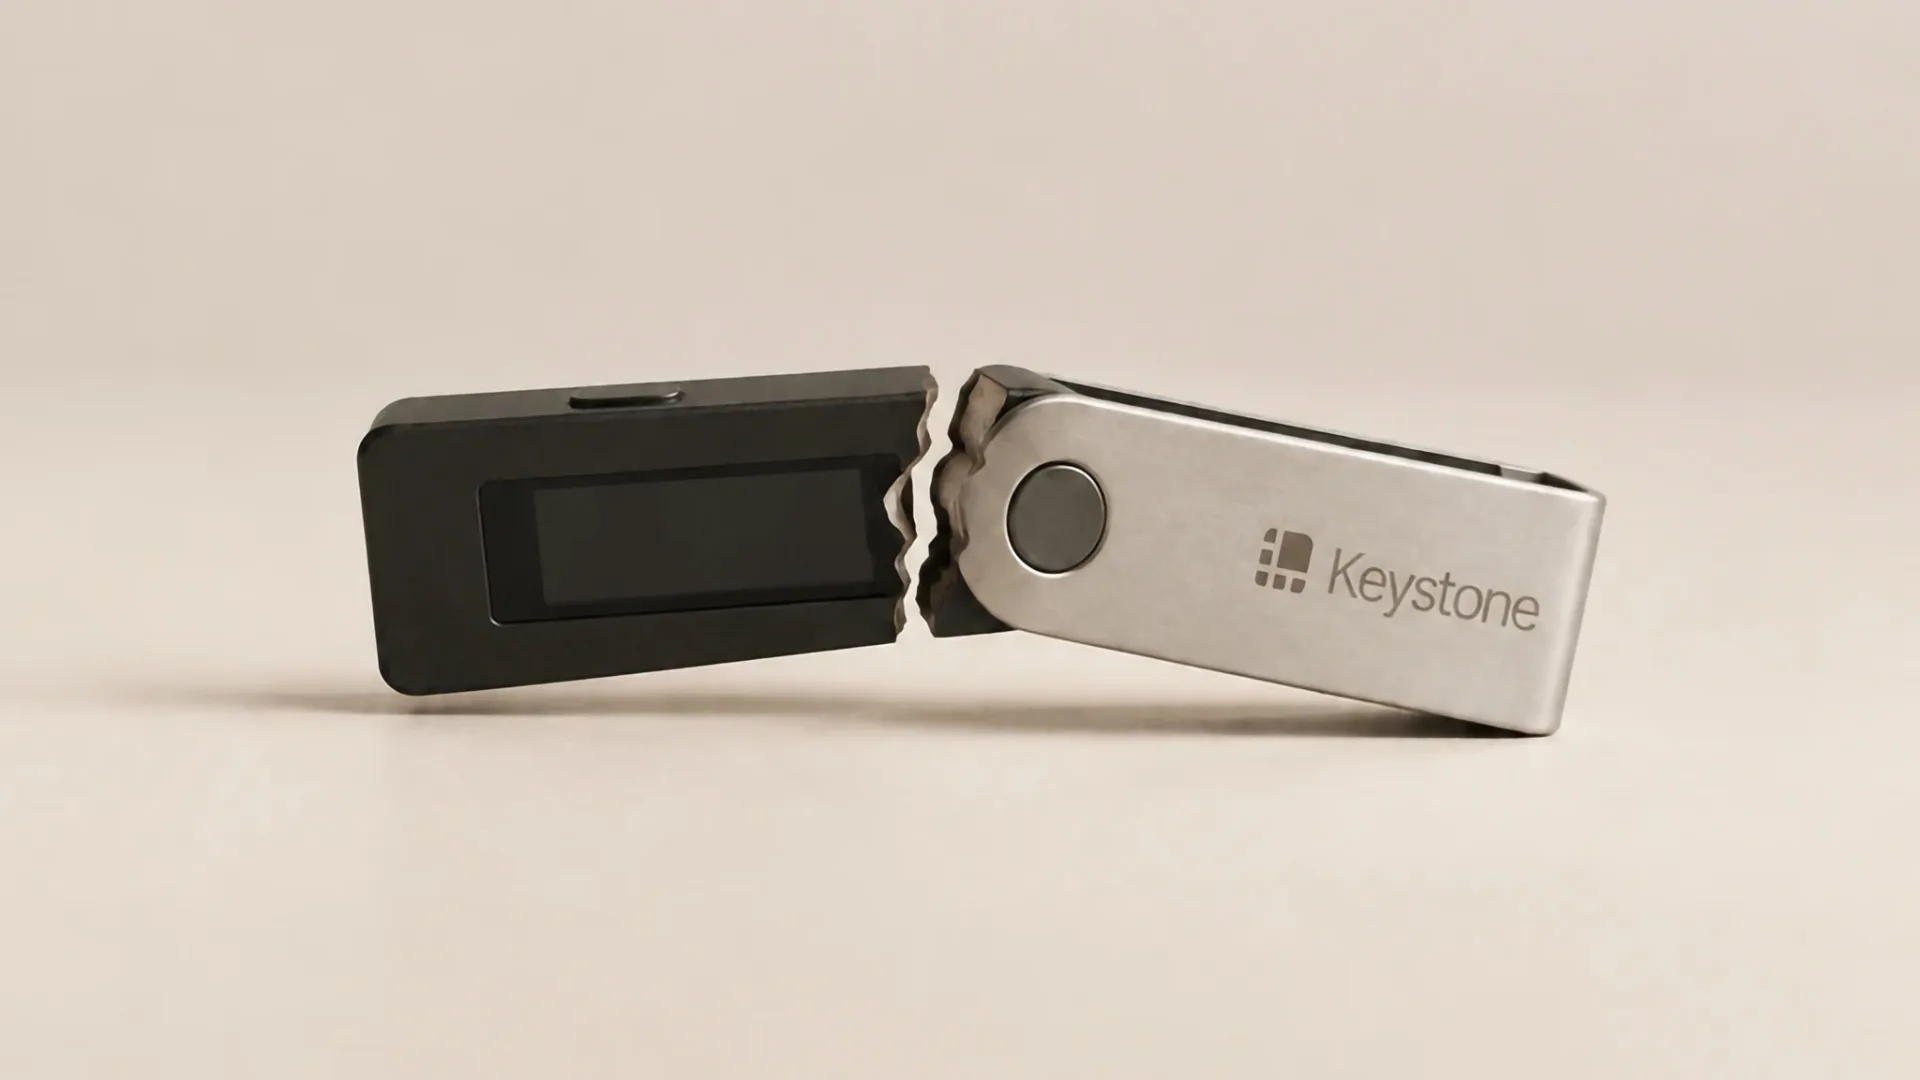
کیفپولهای سختافزاری از امنترین ابزارهای نگهداری رمزارز هستند، اما امنیت زنجیره تامین آنها همیشه یک چالش جدی بوده است. شرکت «کیاستون» (Keystone)، سازنده ولتهای سختافزاری رمزارز بهتازگی تایید کرد که مهاجمان هفته گذشته از طریق ابزار نظارتی شرکتی واسط، به وبسایت رسمی این مجموعه نفوذ کردهاند.
در پی این رخنه، علاوه بر افشای اطلاعات شخصی خریداران، «کلید بررسی اصالت دستگاه» هم به سرقت رفته است؛ اتفاقی که کیاستون را ناچار کرد ارسال سفارشها را تعلیق کرده و ۱۸,۸۳۵ کیفپول موجود در انبار را از بین ببرد. ارسال سفارشهای تکمیلنشده نیز متوقف شده و فروش فعلاً به صورت پیشفروش ادامه مییابد تا دستگاههای جدید آماده ارسال شوند.
دلیل این تصمیم آن است که این کلید، که با نام «وباث» (WebAuth) شناخته میشود، حین تولید درون سختافزار ثبت میشود و پس از آن امکان حذف یا بازنویسی ندارد. وباث ارتباطی با کلیدهای خصوصی، عبارتهای بازیابی یا امضای تراکنشها ندارد و دارایی کاربران فعلی در خطر سرقت مستقیم نیست؛ بلکه تنها برای اصالتسنجی دستگاه در پلتفرم کیاستون به کار میرود.
خطر اصلی اینجاست که مهاجم میتواند دستگاههای تقلبی بسازد که آزمون اصالتسنجی رسمی را با موفقیت پشت سر بگذارند؛ خطری از جنس حادثه اخیر ولتهای «لجر» (Ledger) که در آن یک قطعه سختافزاری مخرب برای ربودن عبارت بازیابی درون دستگاه کار گذاشته شده بود.
ابعاد نشت اطلاعات و اقدامات لازم
در این حمله اطلاعات هویتی شامل نام مشتری، نشانی پستی، اطلاعات تماس و جزئیات خرید ۲۵,۹۶۴ کاربر افشا شده است. علاوه بر این ۱۲,۸۷۳ پرونده خرید ناتمام نیز شناسایی شده که حاوی اطلاعات شخصی افرادی است که مراحل ثبت سفارش را آغاز اما پرداخت را نهایی نکردهاند.
طبق ادعای کیاستون نقص در فرایند حذف خودکار دادهها باعث شده اطلاعات بخشی از این مشتریان بیش از مهلت مقرر ۱۸۰ روزه در سامانه باقی بماند. این شرکت اعلام کرده که به مشتریان آسیبدیده ایمیلهای اطلاعرسانی جداگانه میفرستد و صفحهای ویژه برای استعلام وضعیت افشا یا حذف اطلاعات شخصی راهاندازی میکند.
به گفته کیاستون، دستگاهی که پیش از ۲۰ اکتبر تحویل گرفته شده، در صورت عبور از آزمون اصالت میتواند اصل تلقی شود و این حادثه بهتنهایی دلیلی برای انتقال داراییهای آن نیست. اگر دستگاهی دارای کلید قدیمی را پس از این تاریخ تحویل گرفتهاید، حتی در صورت عبور از آزمون اصالت، پیش از استفاده با پشتیبانی رسمی تماس بگیرید.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/keystone-hardware-wallet-authentication-key-breach/