
کلاهبرداران راهی پیدا کردهاند که تشخیص ایمیل فیشینگ را خیلی سختتر میکند: بهجای ساختن ایمیلی شبیه گوگل، کاری میکنند خودِ گوگل پیام فریبنده آنها را داخل یک هشدار واقعی بفرستد. در نتیجه ایمیل واقعاً از زیرساخت گوگل میآید و ظاهر و امضای معتبر دارد.
در این ترفند از قابلیتی به نام App Password سوءاستفاده میشود؛ رمزی ۱۶ کاراکتری و جدا از رمز اصلی حساب که گوگل برای وصلکردن بعضی برنامهها و دستگاههای قدیمی به حساب شما میسازد.
مهاجم روی حساب خودش App Password میسازد، نه حساب کاربر. بعد هنگام نامگذاری App Password، بهجای یک اسم عادی، متن فریبندهای مثل «پرداخت شما انجام شد، برای لغو با این شماره تماس بگیرید» وارد میکند.
گوگل هم طبق روال عادی، یک هشدار امنیتی واقعی برای آدرس بازیابی حساب میفرستد و همان متن را داخل پیام نمایش میدهد؛ آدرسی که متعلق به خودِ مهاجم است و او از آنجا همین ایمیل را برای قربانیان ارسال میکند.
در نمونهای که گزارش شده، این ایمیل از مسیر حساب Microsoft 365 یک دبیرستانِ هکشده، بهطور خودکار برای کاربران دانشگاه میشیگان فرستاده شد و از آنجا که هم امضای معتبر گوگل و هم امضای معتبر مایکروسافت را داشت، از فیلترهای امنیتی رد شد. ایمیل جعلی مدعی بود کاربر ۳۹۹ دلار بابت اشتراک سرویس McAfee بدهکار شده و باید با یک شمارهی خاص تماس بگیرد.
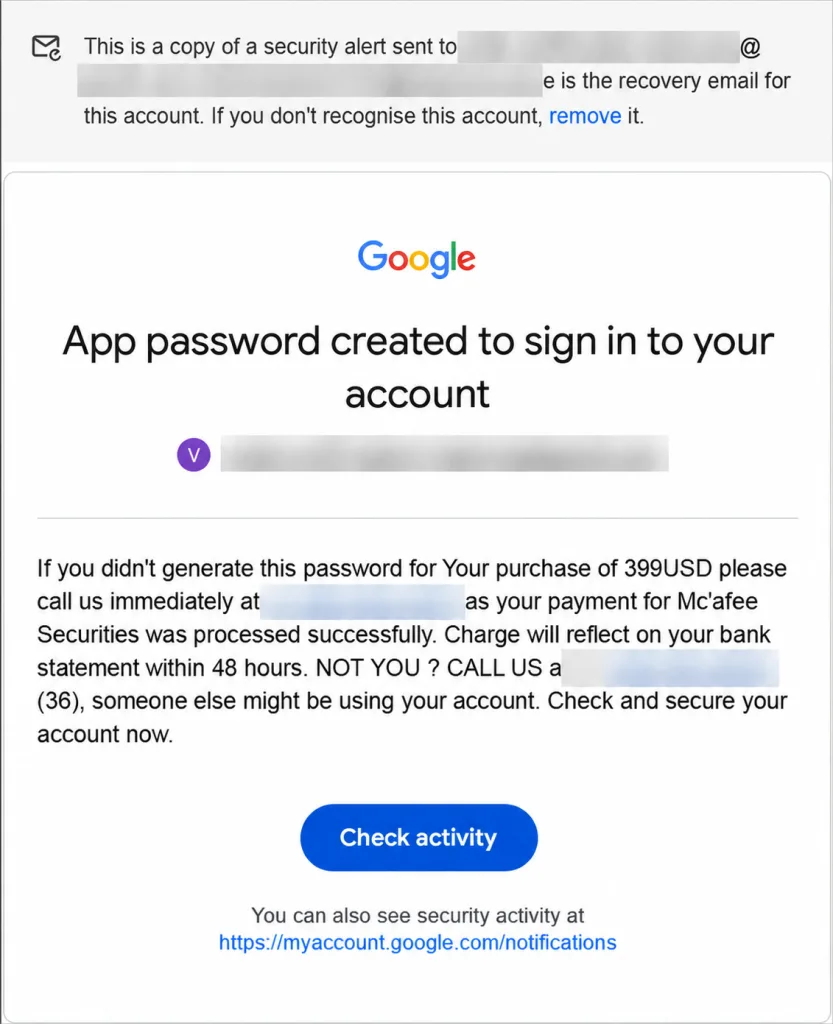
در عمل، این روش به کلاهبردار اجازه میدهد هر پیام فریبندهای را داخل یک هشدار واقعی گوگل جا بدهد؛ از هشدارهای مالی گرفته تا پیامهای اضطراری و درخواست برای تماس یا انجام یک اقدام فوری.
نکته گمراهکننده اینجاست که حتی دکمههای داخل ایمیل ممکن است واقعی باشند و به حساب گوگل شما بروند؛ جایی که هیچ فعالیت مشکوکی هم دیده نمیشود، چون اصلاً حساب شما هک نشده است. هدف این است که کاربر در تنظیمات حساب به بنبست بخورد و در نهایت به شماره یا دستورالعملی که مهاجم داخل متن گذاشته اعتماد کند.
این فیشینگ یک درس مهم به همراه دارد: واقعی بودن ایمیل و جایی که از آن ارسال شده، واقعی بودن ادعای داخل ایمیل را تضمین نمیکند. هر زمان پیامهایی راجع به «پرداخت فوری» یا «اقدام فوری» دریافت کردید، با همان شمارهی داخل پیام تماس نگیرید و موضوع را جداگانه از سرویس یا وبسایت اصلی بررسی کنید.
برای هشدارهای گوگل هم کافی است آدرس myaccount.google.com/notifications را خودتان در مرورگر تایپ کنید؛ اگر هشدار واقعاً مربوط به حساب شما باشد، همانجا دیده میشود.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/google-security-alert-phishing/