
۱۰ روش رایج سرقت رمز عبور؛ هکرها چطور به پسورد شما دسترسی پیدا میکنند؟
رمز عبور یکی از مهمترین لایههای امنیت حسابهای آنلاین ماست؛ اما برخلاف تصور خیلیها، هکرها همیشه برای دسترسی به یک حساب کاربری نیازی به شکستن رمز آن ندارند! گاهی رمز را حدس میزنند، گاهی آن را از اطلاعات افشاشده به دست میآورند و گاهی هم با فریبدادن خود کاربر، کاری میکنند که رمز را داوطلبانه در اختیارشان قرار دهد.
اما هکرها دقیقاً از چه روشهایی برای سرقت رمز عبور استفاده میکنند؟ آیا ممکن است فقط با اتصال به یک وایفای جعلی یا نصب یک نرمافزار، اطلاعات ورود ما به دست مهاجم بیفتد؟
در ادامه با ۱۰ روش رایج دسترسی غیرمجاز به رمزهای عبور آشنا میشویم و بررسی میکنیم که چطور میتوانیم از حسابهای خود در برابر این حملات محافظت کنیم.
۱. دسترسی فیزیکی به گوشی یا لپتاپ
یکی از سادهترین راههای دسترسی به اطلاعات شما، دسترسی فیزیکی به دستگاهتان است. تصور کنید گوشی یا لپتاپ خود را برای چند ساعت در محل کار، هتل یا حتی یک فضای عمومی رها کردهاید. اگر دستگاه قفل نباشد یا از محافظت مناسبی برخوردار نباشد، فرد دیگری ممکن است به برنامههای باز، حسابهای کاربری فعال و اطلاعات ذخیرهشده شما دسترسی پیدا کند.
در دنیای امنیت سایبری، یکی از مفاهیم مرتبط با این نوع تهدید، حمله خدمتکار شرور (Evil Maid Attack) است. در این حمله، مهاجم از زمانی که دستگاه بدون مراقبت باقی مانده استفاده میکند تا به اطلاعات آن دسترسی پیدا کند یا در شرایطی، تغییراتی در سیستم ایجاد کند.
بنابراین، حتی اگر قرار است فقط برای چند دقیقه از لپتاپ خود فاصله بگیرید، آن را قفل کنید. قفل صفحه، رمز عبور مناسب و رمزگذاری اطلاعات دستگاه میتوانند احتمال سوءاستفاده را کاهش دهند.
۲. حمله جستوجوی فراگیر یا Brute Force
یکی از روشهای شناختهشده برای شکستن رمز عبور، حمله جستوجوی فراگیر (Brute Force Attack) است. در این روش، مهاجم با استفاده از نرمافزار، ترکیبهای مختلف رمز عبور را بهصورت خودکار امتحان میکند تا به ترکیب درست برسد.
حالا تصور کنید رمز شما کوتاه و ساده باشد. طبیعتاً تعداد ترکیبهایی که مهاجم باید امتحان کند کمتر میشود و احتمال حدسزدن رمز افزایش پیدا میکند.
نوع دیگری از این حملات، حمله فرهنگ لغت (Dictionary Attack) است. در این روش، بهجای امتحانکردن تمام ترکیبهای ممکن، ابتدا فهرستی از رمزهای عبور رایج مانند ۱۲۳۴۵۶، ۰۰۰۰۰۰ یا کلمه password آزمایش میشود.
مهاجمان حتی ممکن است اطلاعات شخصی شما را هم برای حدسزدن رمز به کار بگیرند. برای مثال، نام، سال تولد، شماره تلفن یا اسم حیوان خانگی شما، بهخصوص اگر در شبکههای اجتماعی منتشر شده باشند، میتوانند سرنخهای مناسبی برای حدسزدن رمز باشند.
به همین دلیل است که استفاده از رمزهای کوتاه، تکراری یا قابلحدس یکی از اشتباهات مهم در امنیت حسابهای آنلاین محسوب میشود.
۳. خرید اطلاعات ورود از اینترنت
گاهی برای دسترسی به رمز عبور شما لازم نیست مهاجم مستقیماً سراغ حسابتان برود. ممکن است اطلاعات شما قبلاً در اثر هکشدن یک وبسایت یا سرویس آنلاین افشا شده باشد.
وقتی یک سرویس دچار نشت اطلاعات (Data Breach) میشود، ممکن است اطلاعات کاربران آن، از جمله نام کاربری، ایمیل و اطلاعات احراز هویت، در فضای مجرمانه اینترنت منتشر یا فروخته شود.
اما خطر اصلی زمانی ایجاد میشود که برای چندین حساب مختلف از یک رمز عبور استفاده کرده باشید. در این شرایط، مهاجم میتواند اطلاعات بهدستآمده از یک سایت را برای ورود به حسابهای دیگر هم امتحان کند. به این روش Credential Stuffing یا حمله با استفاده از اعتبارنامههای افشاشده گفته میشود.
برای مثال، اگر رمز حساب یک فروشگاه اینترنتی شما افشا شده باشد و همان رمز را برای ایمیل یا شبکه اجتماعیتان هم استفاده کرده باشید، حسابهای دیگر نیز در معرض خطر قرار میگیرند.
نکته مهم این است که اطلاعات افشاشده همیشه به شکل رمز آشکار نیستند؛ گاهی رمزها بهصورت هششده ذخیره شدهاند. بااینحال، همین اطلاعات هم در شرایطی میتوانند برای حملات بعدی مورد استفاده قرار بگیرند.
۴. استفاده از بدافزارها برای سرقت رمز عبور
بعضی نرمافزارهای مخرب با هدف جمعآوری اطلاعات احراز هویت طراحی شدهاند. برای مثال، ابزار Mimikatz میتواند در شرایطی اطلاعات حساس مرتبط با احراز هویت را از حافظه سیستمهای ویندوزی استخراج کند.
روش دیگر استفاده از کیلاگر (Keylogger) است. کیلاگر برنامهای است که کلیدهای فشردهشده روی صفحهکلید را ثبت میکند. بنابراین، اگر چنین بدافزاری روی دستگاه شما نصب شده باشد، ممکن است اطلاعاتی مثل نام کاربری، رمز عبور و حتی متن پیامهایی که تایپ میکنید، در اختیار مهاجم قرار بگیرد.
یکی از راههای مقابله با این تهدید، نصب نرمافزارها از منابع معتبر، بهروزرسانی سیستمعامل و استفاده از ابزارهای امنیتی مناسب است. همچنین نباید فایلها یا برنامههای ناشناسی را که از طریق پیامرسانها یا وبسایتهای نامعتبر دریافت کردهاید، اجرا کنید.
۵. حمله به شبکه وایفای و رمز عبور آن
شبکه وایفای شما هم میتواند هدف حمله قرار بگیرد. ابزارهایی مانند Aircrack-ng برای بررسی امنیت شبکههای بیسیم استفاده میشوند و در صورت وجود ضعف در رمز عبور یا تنظیمات امنیتی شبکه، ممکن است مهاجم بتواند از این ضعفها سوءاستفاده کند.
البته دسترسی به وایفای بهتنهایی به معنای دسترسی به تمام حسابهای آنلاین شما نیست؛ اما میتواند فرصتهایی برای حمله به دستگاهها یا ارتباطات شبکه ایجاد کند.
به همین دلیل، استفاده از رمز عبور طولانی و اختصاصی برای مودم، فعالکردن استانداردهای امنیتی جدیدتر و تغییر رمزهای پیشفرض اهمیت زیادی دارد.
۶. سرقت اطلاعات احراز هویت و حمله Pass-the-Hash
گاهی مهاجم بهجای سرقت مستقیم رمز عبور، اطلاعات دیگری را هدف قرار میدهد که برای احراز هویت استفاده میشوند.
برای درک این موضوع باید با مفهوم هش (Hash) آشنا شویم. هش، خروجی یک فرایند رمزنگاری است که از داده ورودی یک مقدار با طول مشخص تولید میکند. در بعضی سازوکارهای احراز هویت ویندوز، بهجای ارسال خود رمز عبور، از اطلاعات مبتنی بر هش برای تأیید هویت استفاده میشود.
یکی از روشهای مرتبط، حمله Pass-the-Hash است. در این حمله، مهاجم در شرایطی که از احراز هویت مبتنی بر NTLM استفاده میشود، میتواند از هش معتبر بهدستآمده برای احراز هویت در سرویسهای دیگر استفاده کند؛ بدون اینکه الزاماً رمز اصلی را به دست آورده باشد.
ابزاری مانند Responder نیز میتواند در برخی شبکههای ویندوزی با سوءاستفاده از سازوکارهای شناسایی نام شبکه، اطلاعات مربوط به فرایند احراز هویت را جمعآوری کند. این اطلاعات ممکن است بعداً برای تلاش جهت شکستن رمز یا حملات دیگر استفاده شوند.
این روشها نشان میدهند که امنیت فقط به پیچیدهبودن رمز عبور محدود نمیشود و تنظیمات امنیتی شبکه و سیستمها هم اهمیت زیادی دارند.
۷. وایفای جعلی و حمله Evil Twin
تصور کنید وارد یک کافه شدهاید و دو شبکه وایفای با نام تقریباً یکسان میبینید. یکی شبکه واقعی کافه است و دیگری شبکهای جعلی که مهاجم ایجاد کرده است.
به این روش حمله دوقلوی شرور (Evil Twin Attack) گفته میشود. مهاجم با ایجاد یک شبکه بیسیم جعلی تلاش میکند کاربران را به اتصال به آن ترغیب کند.
دستگاهی به نام Wi-Fi Pineapple هم میتواند در برخی سناریوهای حمله به شبکههای بیسیم برای شبیهسازی یا مدیریت نقاط دسترسی جعلی مورد استفاده قرار بگیرد.
اگر کاربر به چنین شبکهای متصل شود، ممکن است در معرض مشاهده یا دستکاری بخشی از ارتباطات غیررمزگذاریشده قرار بگیرد یا به صفحات ورود جعلی هدایت شود. البته اتصال به یک وایفای جعلی به این معنا نیست که مهاجم میتواند تمام اطلاعات رمزگذاریشده شما را بهصورت خودکار بخواند.
برای کاهش خطر، هنگام استفاده از وایفای عمومی به نام شبکه و اعتبار آن توجه کنید و برای ورود به حسابهای حساس، از ارتباط امن و وبسایت معتبر استفاده کنید.
۸. فیشینگ؛ فریبدادن کاربر برای گرفتن رمز عبور
تا اینجا بیشتر درباره روشهای فنی صحبت کردیم؛ اما یکی از مهمترین راههای سرقت اطلاعات، فریبدادن خود کاربران است.
فیشینگ (Phishing) زمانی اتفاق میافتد که مهاجم خودش را بهجای یک شرکت، سازمان یا فرد معتبر جا میزند و تلاش میکند اطلاعات حساس شما را به دست بیاورد.
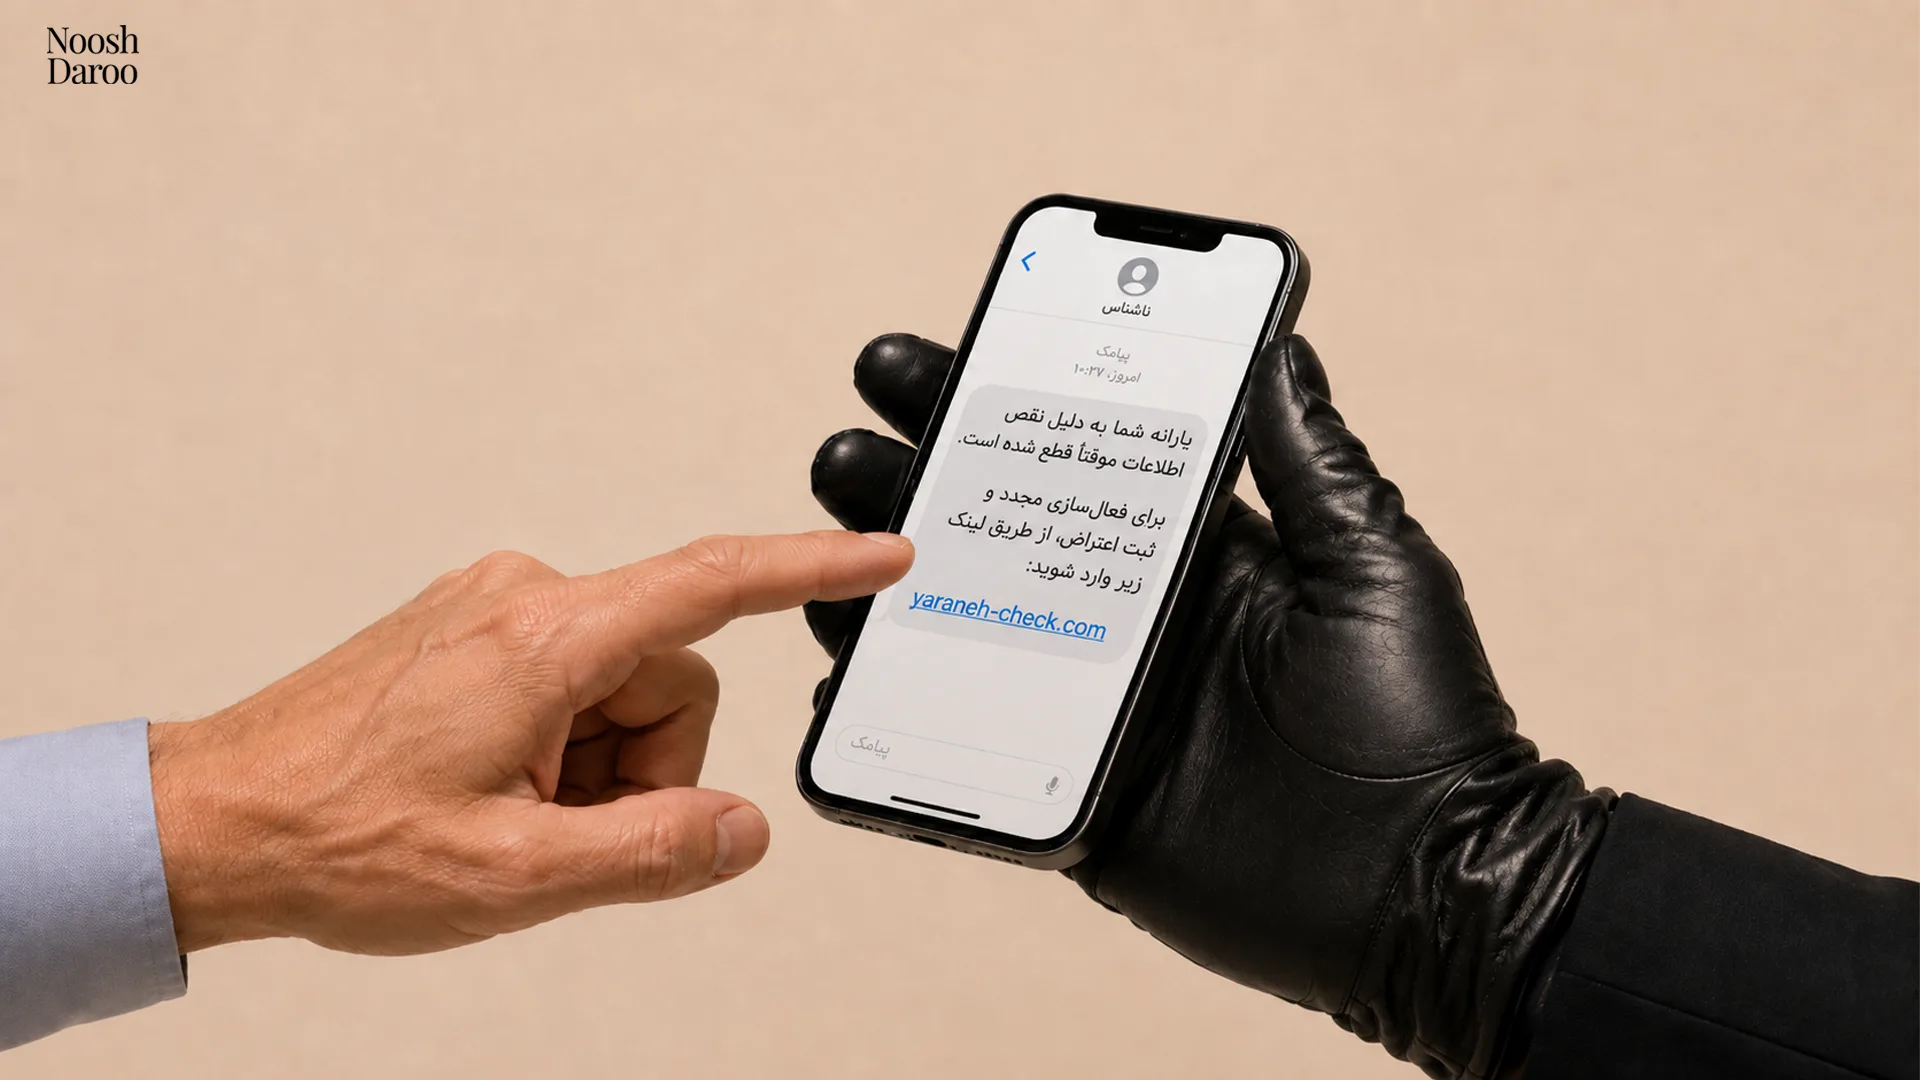
برای مثال، ممکن است پیامی دریافت کنید که در آن نوشته شده حساب بانکی شما مسدود خواهد شد، بسته پستیتان به مشکل خورده یا در یک قرعهکشی برنده شدهاید. سپس از شما خواسته میشود روی لینکی کلیک کنید و اطلاعات ورود خود را وارد کنید.
یکی از شکلهای خطرناکتر این حمله، فیشینگ هدفمند (Spear Phishing) است. در این روش، مهاجم پیش از ارسال پیام درباره قربانی تحقیق میکند و پیام را متناسب با شغل، روابط یا فعالیتهای او مینویسد. مثلاً ممکن است یک کارمند پیامی دریافت کند که ظاهراً از طرف همکارش ارسال شده و حاوی لینک قرارداد جدید شرکت است.
فیشینگ فقط به پیامک و ایمیل محدود نمیشود. تماسهای تلفنی جعلی هم میتوانند نوعی فیشینگ باشند. برای مثال، فردی با شما تماس میگیرد و خودش را کارمند پشتیبانی بانک معرفی میکند و به بهانه رفع مشکل حساب، رمز یا کد یکبارمصرف شما را درخواست میکند. به این روش فیشینگ صوتی (Vishing) گفته میشود.
ابزارهایی مانند SET نیز میتوانند در سناریوهای مهندسی اجتماعی برای ایجاد صفحات ورود جعلی استفاده شوند. این صفحات ممکن است ظاهری شبیه صفحه ورود اینستاگرام یا سایر سرویسها داشته باشند، اما اطلاعاتی که وارد میکنید بهجای سرویس اصلی به مهاجم ارسال شود.
اصل مهم این است: هیچ بانک یا پشتیبانی معتبری نباید از شما بخواهد رمز عبور یا کد یکبارمصرف خود را برایش بخوانید.
۹. ابزارهای سختافزاری برای سرقت اطلاعات
کیلاگرها فقط نرمافزاری نیستند. بعضی ابزارهای سختافزاری نیز میتوانند برای ثبت کلیدهای فشردهشده یا اجرای فرمانهای ناخواسته روی رایانه استفاده شوند.
یکی از نمونههای شناختهشده Rubber Ducky است. این وسیله ممکن است از نظر ظاهری شبیه یک فلش USB معمولی باشد، اما هنگام اتصال به رایانه خود را بهعنوان صفحهکلید معرفی میکند و میتواند فرمانهای ازپیشتعریفشده را با سرعت بالا اجرا کند.
به همین دلیل، اتصال فلشها، کابلها و ابزارهای ناشناس به لپتاپ یا رایانه شخصی، بهخصوص در محیطهای عمومی یا کاری، میتواند خطرناک باشد.
۱۰. سرقت کوکی نشست (Session Cookie Theft)
شاید برایتان پیش آمده باشد که وارد یک وبسایت شوید و بعد از بستن مرورگر یا حتی راهاندازی مجدد دستگاه، همچنان در حساب کاربری خود باقی بمانید. این اتفاق تا حد زیادی به کمک کوکیهای نشست (Session Cookies) ممکن میشود.
وقتی وارد یک سایت میشوید، سرویس مربوطه معمولاً یک شناسه موقت روی مرورگر شما ذخیره میکند تا لازم نباشد در هر بار بازدید دوباره رمز عبورتان را وارد کنید. این شناسه به سایت کمک میکند تشخیص دهد که شما قبلاً احراز هویت شدهاید.
میتوان کوکی نشست را شبیه کارت ورود به یک هتل در نظر گرفت؛ کارتی که نشان میدهد شما مجوز ورود دارید.
اما اگر مهاجم بتواند کوکی معتبر شما را سرقت کند، ممکن است بتواند از نشست فعال شما سوءاستفاده کند و بدون دانستن رمز اصلی وارد حساب شود. حتی فعالبودن احراز هویت دومرحلهای هم لزوماً جلوی این نوع حمله را نمیگیرد؛ چون مهاجم ممکن است از نشست تأییدشده قبلی استفاده کند.
بنابراین، از کلیک روی لینکهای ناشناس، نصب برنامههای مشکوک و ورود به صفحات نامعتبر خودداری کنید. همچنین در صورت مشاهده فعالیت غیرعادی، نشستهای فعال حساب خود را بررسی و آنها را خاتمه دهید.
چطور یک رمز عبور امن انتخاب کنیم؟
حالا که با روشهای مختلف سرقت رمز عبور آشنا شدیم، سؤال اصلی این است: چطور میتوانیم احتمال هکشدن حسابهایمان را کاهش دهیم؟
اول از همه باید بدانیم که یک رمز عبور خوب الزاماً نباید ترکیبی عجیب از حروف بزرگ و کوچک، اعداد و نمادهای مختلف باشد. امروزه طول رمز عبور و غیرقابلپیشبینیبودن آن اهمیت زیادی دارد.
برای مثال، یک عبارت طولانی و غیرقابلحدس معمولاً انتخاب مناسبتری از رمز کوتاه و پیچیدهای است که بهراحتی قابل حدسزدن باشد.
هنگام انتخاب رمز عبور به این نکات توجه کنید:
- از رمزهای طولانی، ترجیحاً ۱۲ کاراکتر یا بیشتر، استفاده کنید.
- رمز عبورتان قابل حدسزدن نباشد.
- از نام، تاریخ تولد، شماره تلفن یا اطلاعات شخصی قابلدسترسی استفاده نکنید.
- برای هر حساب کاربری یک رمز عبور منحصربهفرد داشته باشید.
نکته آخر از همه مهمتر است. اگر برای ایمیل، اینستاگرام، حساب بانکی و فروشگاههای اینترنتی از یک رمز مشترک استفاده کنید، افشای همان یک رمز میتواند امنیت تمام حسابهایتان را به خطر بیندازد.
چرا باید از Password Manager استفاده کنیم؟
احتمالاً با خودتان میگویید چطور میشود برای دهها حساب کاربری رمزهای طولانی و متفاوت انتخاب کرد و همه آنها را به خاطر سپرد؟
پاسخ ساده است: مدیر رمز عبور (Password Manager).
این برنامهها میتوانند برای حسابهای مختلف رمزهای قوی و تصادفی تولید کنند، آنها را در یک مخزن امن نگهداری کنند و هنگام ورود به وبسایتها، رمز مناسب را در اختیار شما قرار دهند.
به این ترتیب لازم نیست دهها رمز مختلف را حفظ کنید و فقط باید از رمز اصلی مدیر رمز عبور بهخوبی محافظت کنید.
احراز هویت دومرحلهای یا 2FA چیست و چرا اهمیت دارد؟
حتی اگر رمز عبور بسیار قوی داشته باشید، احتمال افشای آن همچنان وجود دارد. به همین دلیل بهتر است از احراز هویت دومرحلهای یا چندمرحلهای (2FA/MFA) هم استفاده کنید.
در این روش، ورود به حساب کاربری علاوه بر رمز عبور به یک عامل تأییدکننده دیگر نیاز دارد؛ مثلاً کدی که از طریق برنامهای مانند Google Authenticator تولید میشود یا کلید امنیتی فیزیکی.
البته همه روشهای احراز هویت دومرحلهای به یک اندازه امن نیستند. دریافت کد از طریق پیامک از نداشتن مرحله دوم بهتر است، اما در برابر حملاتی مانند جابهجایی غیرمجاز سیمکارت آسیبپذیریهایی دارد. به همین دلیل، برنامههای احراز هویت و بهویژه کلیدهای امنیتی مبتنی بر استانداردهای مقاوم در برابر فیشینگ، گزینههای مناسبتری هستند.
استفاده از اثر انگشت یا تشخیص چهره هم میتواند امنیت دسترسی به دستگاه را افزایش دهد؛ البته این روشها جایگزین رمزهای منحصربهفرد و احراز هویت چندمرحلهای حسابهای آنلاین نیستند.
کسبوکارها چگونه از رمز عبور و اطلاعات کارکنان محافظت کنند؟
بعضی از راهکارهای امنیتی علاوه بر کاربران عادی، برای صاحبان کسبوکارها و مدیران سازمانها اهمیت ویژهای دارند.
یکی از این راهکارها محدودکردن تعداد تلاشهای ناموفق برای ورود است. وقتی کاربر چند بار رمز اشتباه وارد میکند، سیستم میتواند برای مدتی دسترسی را محدود کند. این قابلیت احتمال موفقیت حملات جستوجوی فراگیر را کاهش میدهد.
اصل مهم دیگر، حداقل دسترسی (Least Privilege) است. بر اساس این اصل، هر کارمند باید فقط به اطلاعات و بخشهایی از سیستم دسترسی داشته باشد که واقعاً برای انجام وظایفش لازم است. برای مثال، یک کارمند فروش نیازی به دسترسی مستقیم به سرورهای اصلی شرکت ندارد.
سازمانها همچنین باید شبکه داخلی خود را به بخشهای جداگانه تقسیم کنند. این کار باعث میشود اگر یک دستگاه آلوده شد، مهاجم نتواند بهسادگی به تمام بخشهای شبکه دسترسی پیدا کند.
ثبت و بررسی گزارش فعالیتها (Logs) نیز اهمیت زیادی دارد. این گزارشها اطلاعاتی مانند زمان ورود کاربران، تلاشهای ناموفق برای ورود و فعالیتهای غیرعادی را ثبت میکنند و میتوانند در شناسایی دسترسیهای غیرمجاز مؤثر باشند.
در نهایت، آموزش کارکنان را نباید دستکم گرفت. ممکن است یک سازمان هزینه زیادی برای تجهیزات امنیتی و نرمافزارهای حفاظتی صرف کند، اما یک کلیک اشتباه روی لینک جعلی تمام این اقدامات را به خطر بیندازد. آموزش سواد دیجیتال به کارکنان، بهخصوص درباره تشخیص پیامهای جعلی، لینکهای مشکوک و درخواستهای غیرعادی، یکی از بخشهای مهم امنیت سازمانی است.
جمعبندی: برای محافظت از رمز عبور چه کار کنیم؟
سرقت رمز عبور همیشه با روشهای پیچیده و فنی اتفاق نمیافتد. گاهی یک رمز تکراری، یک لینک جعلی، یک نرمافزار ناشناس یا حتی چند دقیقه رهاکردن گوشی بدون قفل کافی است تا امنیت حسابهای ما به خطر بیفتد.
برای محافظت بهتر از حسابهای آنلاین، از رمزهای طولانی و منحصربهفرد استفاده کنید، رمزهایتان را با کمک Password Manager مدیریت کنید، احراز هویت دومرحلهای را فعال نگه دارید و روی لینکها و فایلهای مشکوک کلیک نکنید. دستگاهها و برنامههای خود را هم بهروز نگه دارید و در برابر درخواستهای غیرمعمول برای دریافت رمز یا کد تأیید، محتاط باشید.
قرار نیست همیشه نگران امنیت حسابهایمان باشیم. کافی است چند عادت درست را به بخشی از زندگی روزمره دیجیتال خود تبدیل کنیم.