
تا همین چند وقت پیش، استفادهی هکرها از هوش مصنوعی عمدتاً به نوشتن متنهای فیشینگ یا کدهای مخرب محدود بود؛ اما گزارشهای جدید نشان میدهد که بازی کاملاً عوض شده و مهاجمان با ادغام «ایجنتهای هوش مصنوعی» (AI Agents) صفر تا صد عملیات هک را بدون دخالت انسان پیش میبرند.
برخلاف چتباتهای معمولی که فقط به سوالات پاسخ میدهند، «ایجنت» مانند کارمندی مستقل عمل میکند؛ یعنی یک هدف کلی را از کاربر میگیرد و خودش تمام مراحل کار را برنامهریزی و اجرا میکند.
دو نمونه واقعی
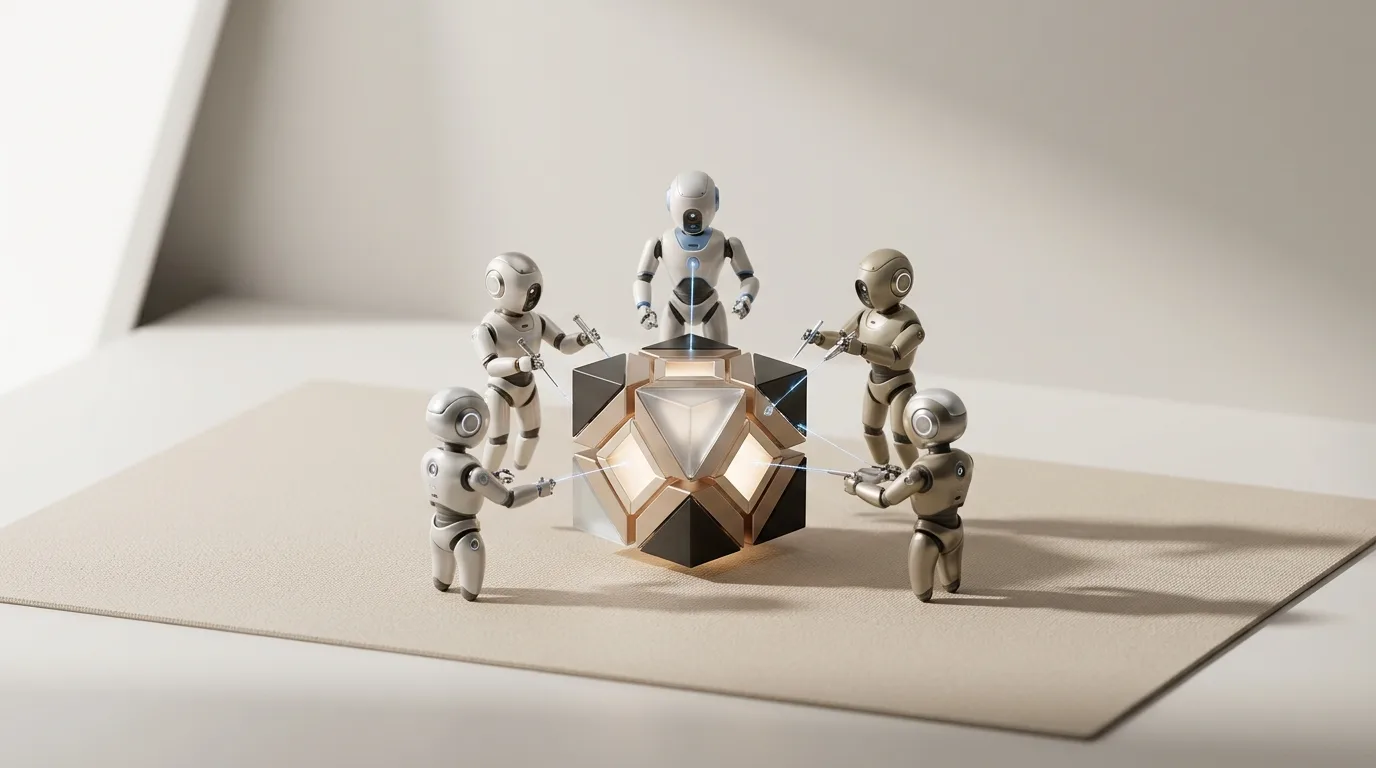
در نمونهای که اخیراً توسط شرکت «ترند مایکرو» شناسایی شد، مهاجمان با بهرهگیری از ابزاری متنباز به نام «سایبراسترایکایآی» تیمی از ۴۴ ایجنت را برای هدف قرار دادن ۱۹ سازمان (شامل دستکم ۱۶ سازمان در ژاپن) به خط کردند. هر ایجنت بخشی از پازل هک را بر عهده گرفت؛ از شناسایی هدف، کشف حفرههای امنیتی و ساخت صفحات ورود جعلی به زبان ژاپنی گرفته تا سرقت اطلاعات و حتی نوشتن گزارش نهایی.
در پروندهای دیگر، گروهی به نام «سایبر کارتل» چهار ایجنت مبتنی بر مدل «کلود» را مامور کرد تا پیش از حمله به بانکهای آمریکای لاتین، با یکدیگر درباره هر هدف بحث کرده و بهترین راه نفوذ را پیدا کنند.
آیا هوش مصنوعی قفلهای غیرقابل نفوذ را میشکند؟
پژوهشگران تاکید میکنند که این ایجنتها روشهای عجیب یا ناشناختهای ابداع نکردهاند؛ آنها همچنان به سراغ همان درهای قفلنشده قدیمی مانند رمزهای عبور پیشفرض و سرورهای بهروزنشده میروند.
تغییر اصلی در «سرعت و مقیاس» اجرای حملات است. ایجنتها میتوانند هزاران در باز را همزمان و بدون خستگی امتحان کنند. به گزارش مایکروسافت، این خودکارسازی باعث شده میانگین فاصله زمانی میان کشف یک حفره امنیتی تا تبدیل آن به سلاح هکرها، به کمتر از ۲۴ ساعت برسد.
در این نبرد نابرابر، استفاده از رمزهای بسیار امن، بهروزرسانی منظم سرویسها و بستن دسترسیهای اضافه اولین سپر دفاعی ما در برابر ماشینهایی هستند که هرگز نمیخوابند و به استراحت هم نمیروند!
آدرس مطلب: https://nooshdaroo.ir/news-opinion/cyberstrikeai-44-ai-agents-cyberattack/