
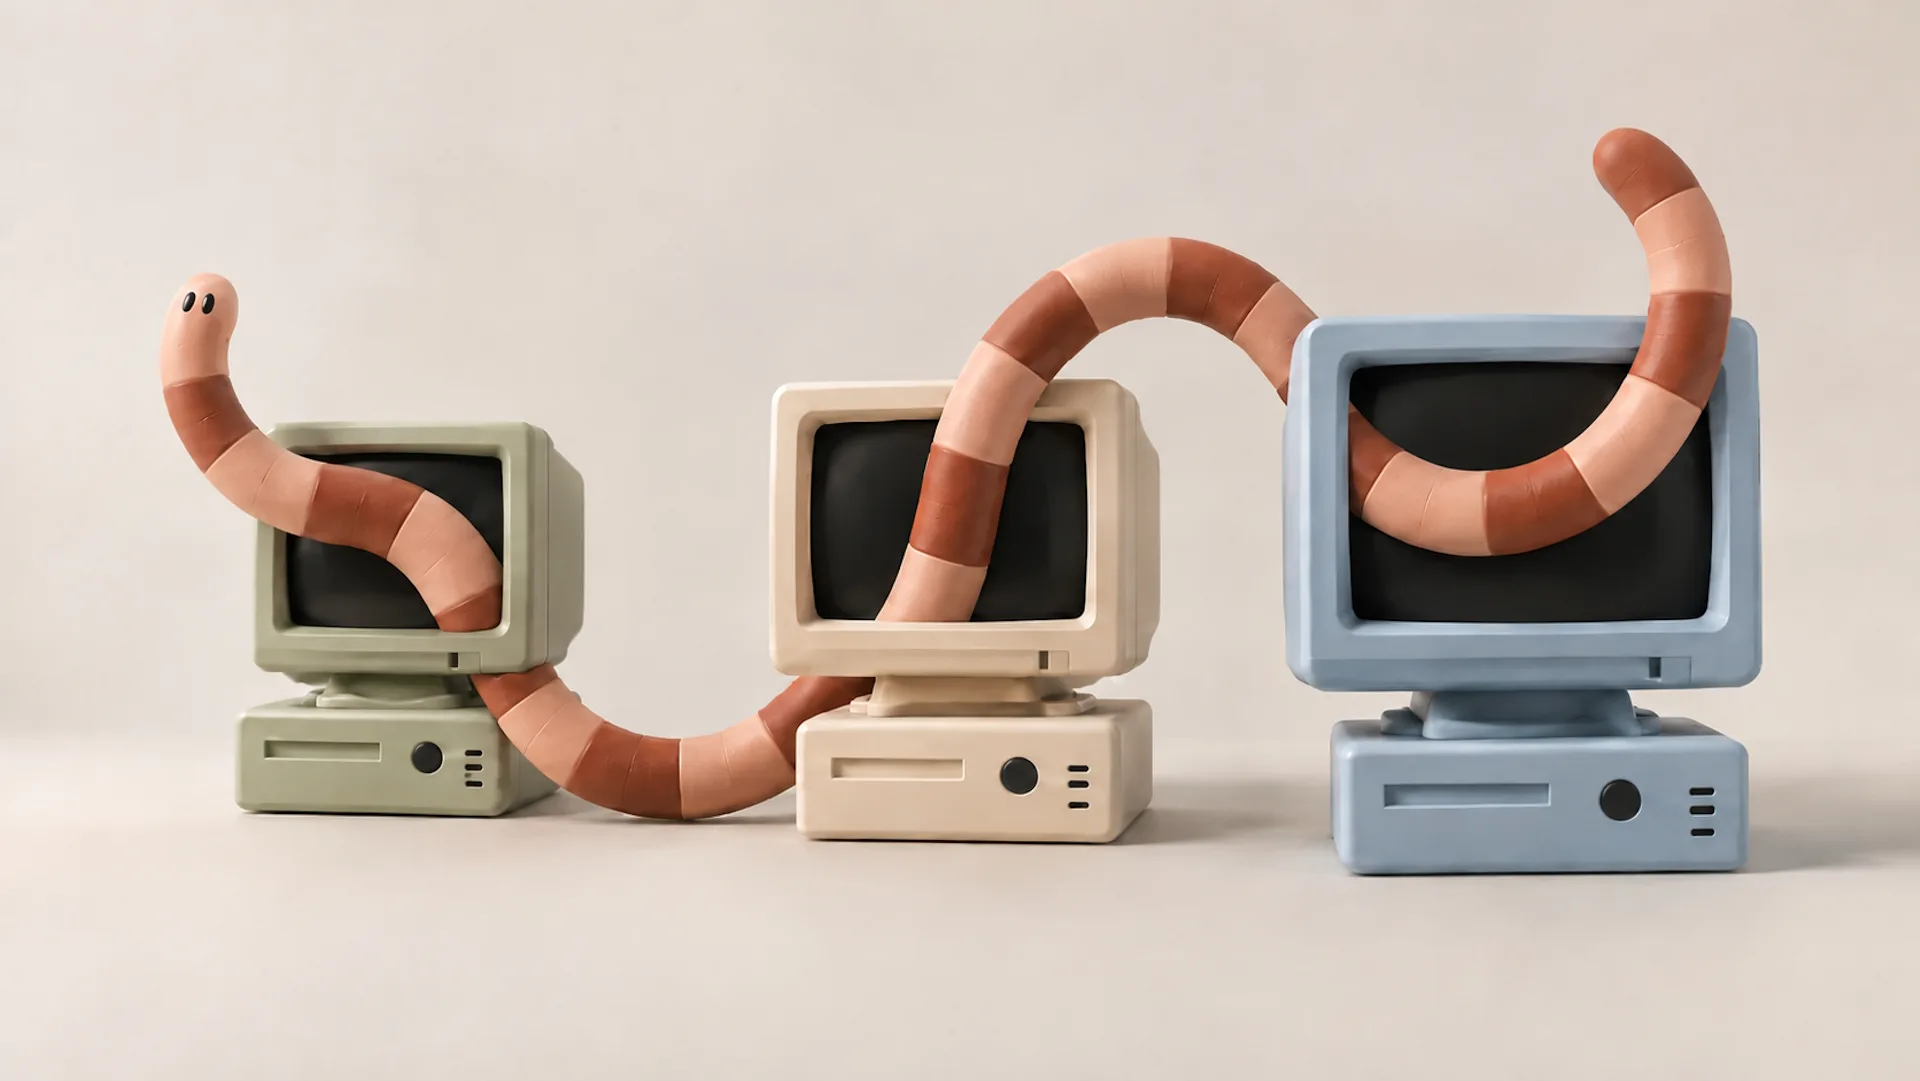
شرکت آنتروپیک، سازنده هوش مصنوعی Claude، هشدار داده که مدلهای کوچک هوش مصنوعی شاید فقط چند ماه با «تکثیر خودکار» روی دستگاههای «اینترنت اشیا» (IoT) فاصله داشته باشند؛ یعنی بدافزاری که حاوی یک مدل هوش مصنوعی است روی یک دستگاه اجرا میشود، بعد دستگاههای بعدی را پیدا میکند، راه اجرای خودش روی آنها را میفهمد و بعد همین چرخه را دوباره تکرار میکند.
برای آزمایش این سناریو، پژوهشگران ۱۵ تیویباکس اندرویدی ارزانقیمت خریدند و یک مدل ۲۶ میلیارد پارامتری را بهطور مشترک روی همهی آنها اجرا کردند. در آزمایشی جداگانه، یک مدل هوش مصنوعی ۹ میلیارد پارامتری توانست روی ۸ مورد از ۹ نوع سختافزار متفاوتی که از پیش برای آنها برنامهریزی نشده بود، به اجرا درآید. در یک آزمایش کاملتر هم مدل GLM-5.2 در شبکهای بسته شامل هشت دستگاه اندرویدیِ شبیهسازیشده، در چهار اجرا از پنج اجرا توانست راه خودش را به هر هشت دستگاه باز کند.
نگرانی اصلی اینجاست که بسیاری از وسایل اینترنت اشیا، از تیویباکس و دوربین گرفته تا تجهیزات ارزان شبکه، سابقهی چندان خوبی در امنیت ندارند و معمولاً با رمزهای پیشفرض یا نرمافزارهای قدیمی رها میشوند. باتنت Mirai هم سالها پیش با سوءاستفاده از همین ضعفهای ساده توانسته بود تعداد زیادی دستگاه را آلوده کند. حالا تفاوت این است که بدافزارهای آینده شاید برای هر دستگاهی از قبل برنامهریزی نشده باشند و خودشان بفهمند چطور روی سختافزار جدید کار کند!
تا این لحظه چنین «کِرم هوش مصنوعی» خودمختاری در اینترنت دیده نشده و خود آنتروپیک هم میگوید شرایط آزمایش برای موفقیت مدلها ایدهآل بوده است.
اما هشدار این شرکت روشن است: اگر مدلهای کوچک با همین سرعت بهبود یابند، بدافزاری که خودش روی دستگاههای ضعیف تکثیر میشود و مسیر انتشار بعدی را پیدا میکند، دیگر ایدهای دور از دسترس نیست.
آدرس مطلب: https://nooshdaroo.ir/news-opinion/anthropic-warns-about-self-replicating-ai-on-iot-devices/