
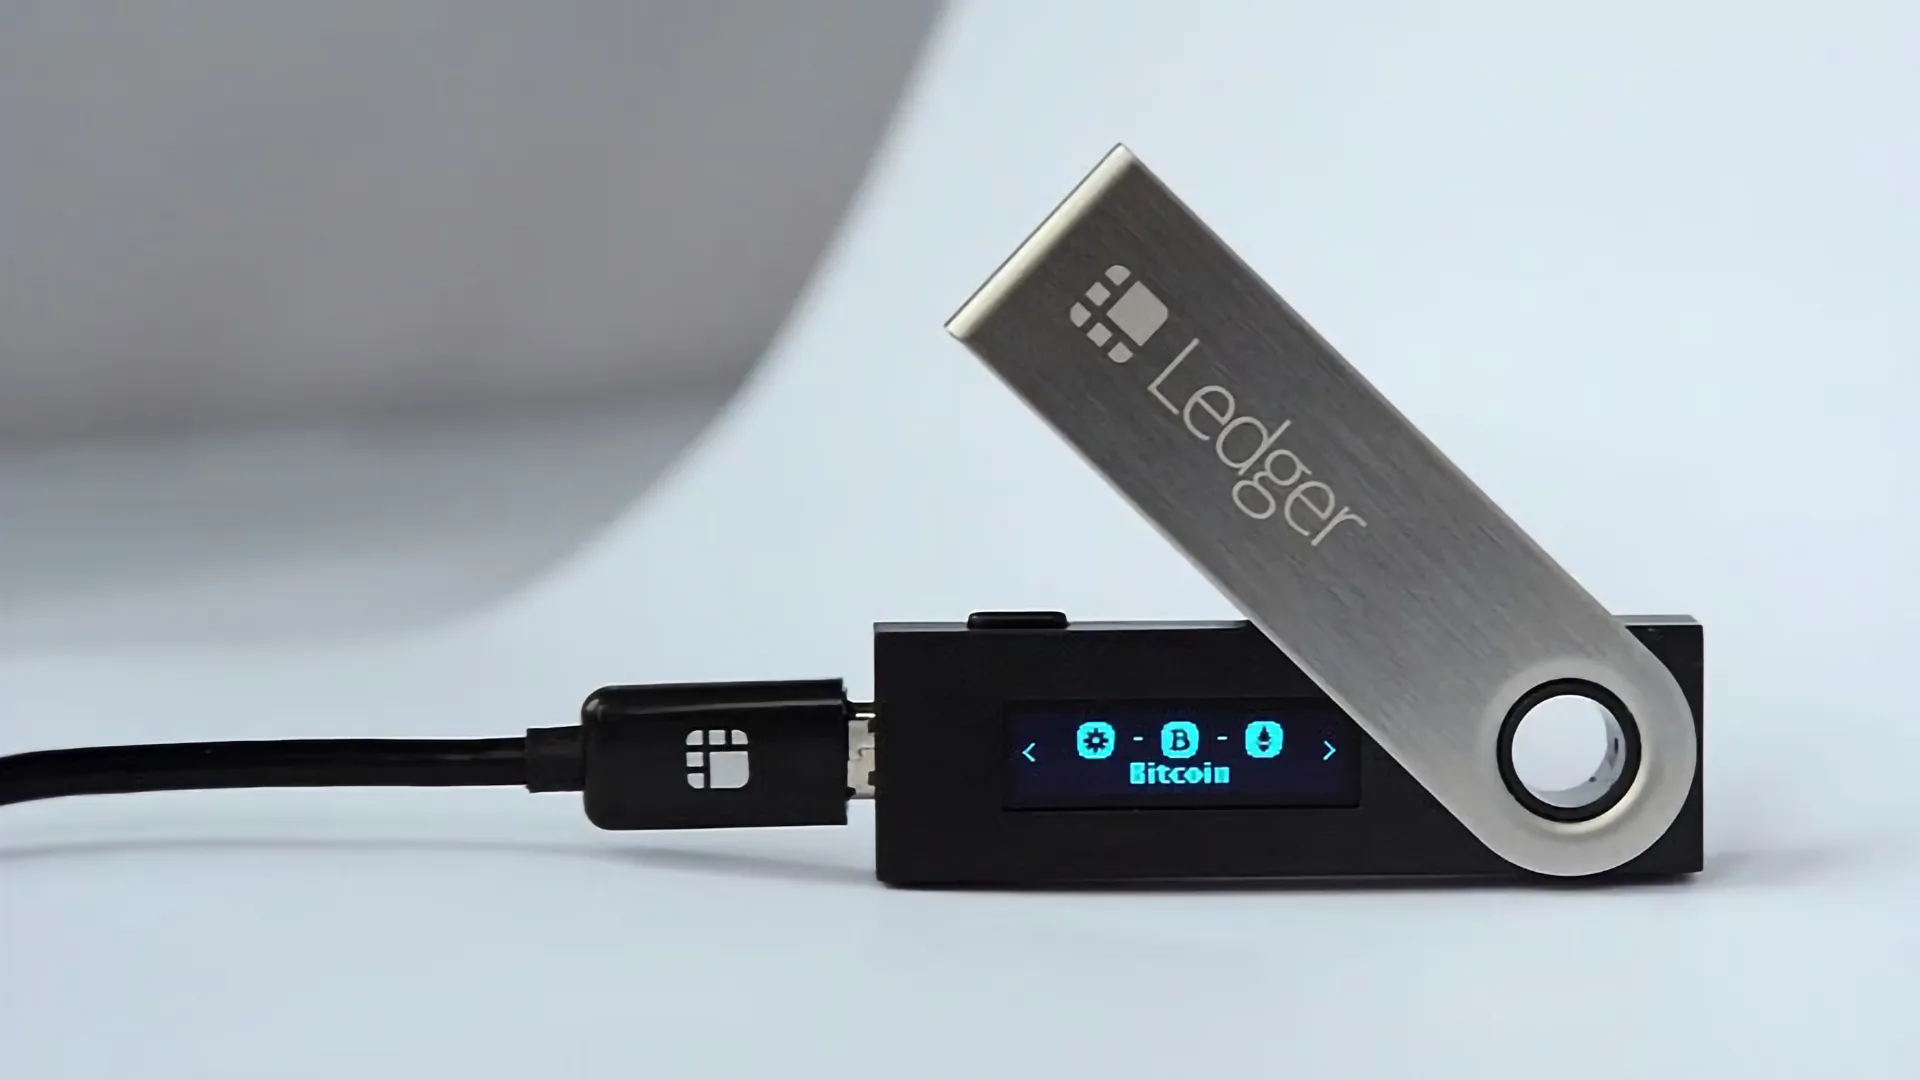
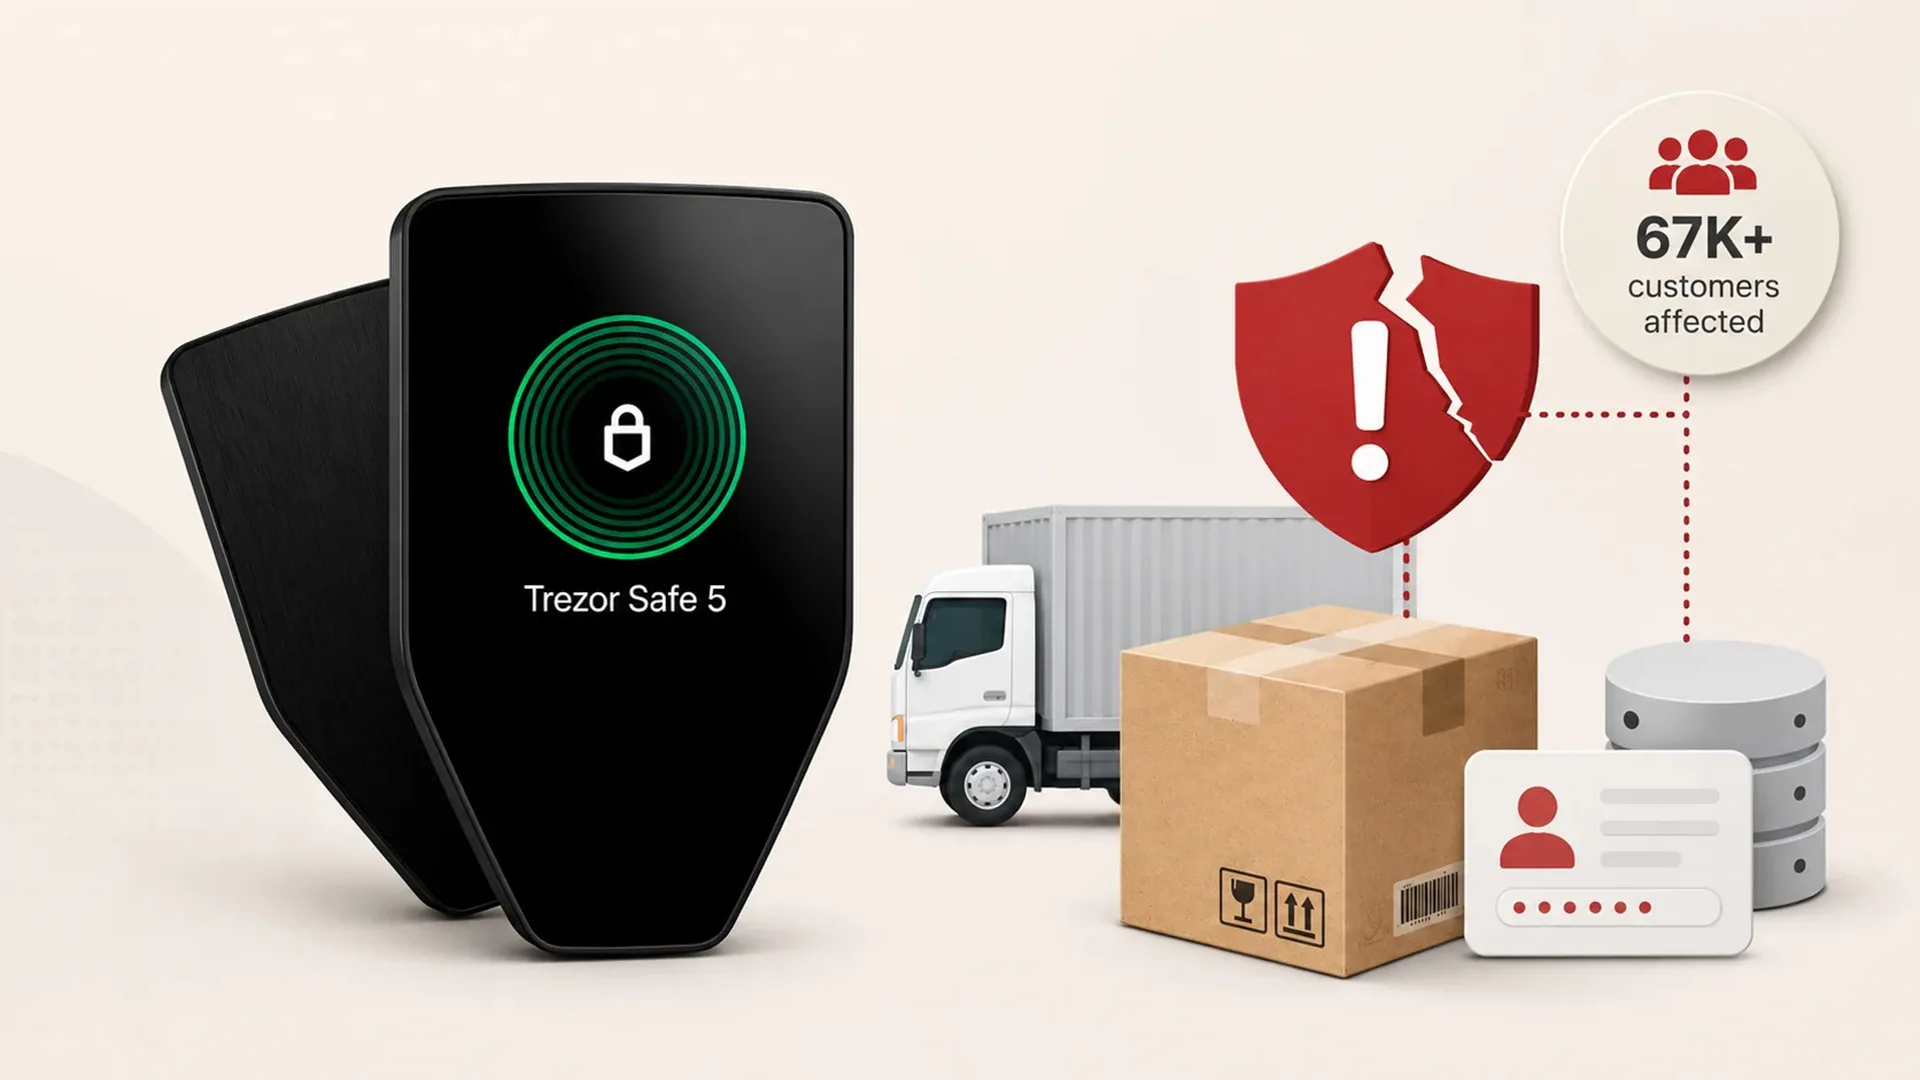
کیف پولهای سختافزاری معمولاً امنترین روش برای نگهداری داراییهای دیجیتال به حساب میآیند؛ چون کلیدهای خصوصی را دور از محیط ناامن اینترنت نگه میدارند. با این حال گزارشهای جدید نشان میدهد که اگر زنجیره تأمین یک محصول دستکاری شود، حتی امنترین کیف پول سختافزاری هم آسیبپذیر خواهد بود.
شرکت «لِجِر» (Ledger)، یکی از محبوبترین برندهای والت سختافزاری رمزارز، در حال بررسی سرقت بیش از ۸۶ میلیون دلار ارز دیجیتال از حساب صدها کاربر است. سامانههای مرکزی خود لجر هک نشدهاند و ماجرا ظاهراً به دستگاههایی دستکاریشده مربوط است که واسطهای به نام «کریپتوبیلیس» (CryptoBilis) عرضه کرده است.
لجر از این فروشنده خواسته تا پایان تحقیقات، فروش همه کیفپولهای این شرکت را متوقف کند. پشتیبانی لجر هم در ایکس تأیید کرده که در دستگاه یکی از کاربران آسیبدیده، «قطعه سختافزاری غیرمجاز» پیدا شده است.
اپ جعلی توی خود گوگلپلی!
تراشه مخفی زیر صفحهنمایش چه میکند؟
عکسها و ویدیوهای منتشرشده در ایکس، یک برد مداری کوچک را نشان میدهد که زیر صفحهنمایش جاسازی شده است. گفته میشود این قطعه هر چیزی را که روی صفحه نمایش داده میشود رهگیری میکند؛ از جمله «عبارت بازیابی»1 که هنگام راهاندازی اولیه روی صفحه ظاهر میشود.
سپس اطلاعات حیاتی از طریق سیمکارتی جاسازیشده، برای هکرها ارسال میشوند. هر کس عبارت بازیابی را داشته باشد، میتواند کیف پول را روی دستگاه دیگری بازسازی کرده و داراییها را منتقل کند. بنابراین مهاجم بدون نیاز به دسترسی فیزیکی یا رمز عبور، میتواند داراییها را خالی کند.
بر اساس گزارشها عاملان این حمله تاکنون بیش از ۸۶ میلیون دلار رمزارز از صدها کیفپول ربودهاند. نشانهای وجود ندارد که به سامانههای لجر نفوذ شده باشد یا کیفپولهایی که مستقیم از این شرکت خریده شدهاند آسیب دیده باشند. به نظر میرسد با یک «حمله زنجیره تأمین» روبهرو هستیم که عمدتاً کاربرانی در جنوب شرق آسیا و فروشنده کریپتوبیلیس را درگیر کرده است.
چطور اصالت کیف پول لجر را بررسی کنیم؟
طبق راهنمای رسمی لجر، برای تشخیص اصالت دستگاه:
- منبع خرید: دستگاه را از وبسایت رسمی لجر یا فروشندگان مجاز بخرید.
- محتویات جعبه: برگه عبارت بازیابی باید کاملاً خالی باشد. وجود عبارت بازیابی از پیشفرض یا درخواست واردکردن پین در اولین راهاندازی، نشانه خطر است.
- بررسی نرمافزاری: دستگاه را با برنامه رسمی Ledger Wallet راهاندازی کنید و در بخش My Ledger، مطمئن شوید پیام «Your device is genuine» به نمایش درآمده باشد.
در نظر داشته باشید که به گفته لجر، تأیید اصالت نرمافزاری لزوماً دستکاری فیزیکی دستگاه را رد نمیکند.
اگر دستگاه مشکوک است چه کنیم؟
اگر دستگاه مشکوک است، نباید از آن برای نگهداری دارایی استفاده کنید. در صورتی که قطعه فیزیکی در والت جاسازی شده باشد، بازنشانی دستگاه آلوده کافی نیست و عبارت بازیابی جدید هم به سرقت میرود. راه ایمنتر، انتقال داراییها به یک کیف پول معتبر دیگر با عبارت بازیابی جدید است.
در ایران کیف پولهای سختافزاری عمدتاً از طریق واسطهها، مسافران یا فروشگاههای غیررسمی تأمین میشوند و خریداران باید توجه دوچندان به امنیت دستگاه خود نشان دهند.
اگر منشأ دستگاه نامشخص یا دستدوم است، به آن اعتماد نکنید.


- ۱. عبارت بازیابی (Recovery Phrase یا Seed Phrase) معمولاً فهرستی ۱۲ یا ۲۴ کلمهای است که هنگام راهاندازی کیف پول ساخته میشود. هر کس آن را داشته باشد، میتواند روی هر دستگاه دیگری به همهی داراییهای آن کیف پول دسترسی پیدا کند.
↩︎
آدرس مطلب: https://nooshdaroo.ir/crypto-security/ledger-wallet-tampering-crypto-theft/