
روز گذشته، در کانال رسمی تلگرام یکی از رسانههای فارسیزبان پیامی با عنوان «خبر فوری» منتشر شد که ادعا میکرد ویندوز هک شده و اطلاعات کاربران در خطر است. در ادامه از مخاطبان خواسته شده بود برای نصب یک بهروزرسانی اضطراری، دستور قرارگرفته در پست را روی رایانه خود اجرا کنند.
اما این هشدار امنیتی، خودش یک تله بود. اجرای این دستور بدافزاری از خانواده Warden Stealer را روی رایانه فعال میکرد؛ بدافزاری که میتواند رمزهای ذخیرهشده، اطلاعات مرورگر، کوکیهای ورود و دیگر دادههای حساس را سرقت کند.
اگرچه پست پس از مدتی از کانال حذف شد، اما هنوز معلوم نیست دسترسی یکی از مدیران کانال در اختیار مهاجمان قرار گرفته یا انتشار آن منشأ دیگری داشته است. در هر صورت، این اتفاق یادآوری میکند که رسمیبودن یک کانال، امنبودن تمام مطالب آن را تضمین نمیکند و این قاعده درباره همه رسانهها صدق میکند؛ حتی نوشدارو!
فراموش نکنید که همیشه آپدیتها و نرمافزارها را از منابع رسمیشان دریافت کنید.
با اجرای این دستور چه اتفاقی میافتاد؟
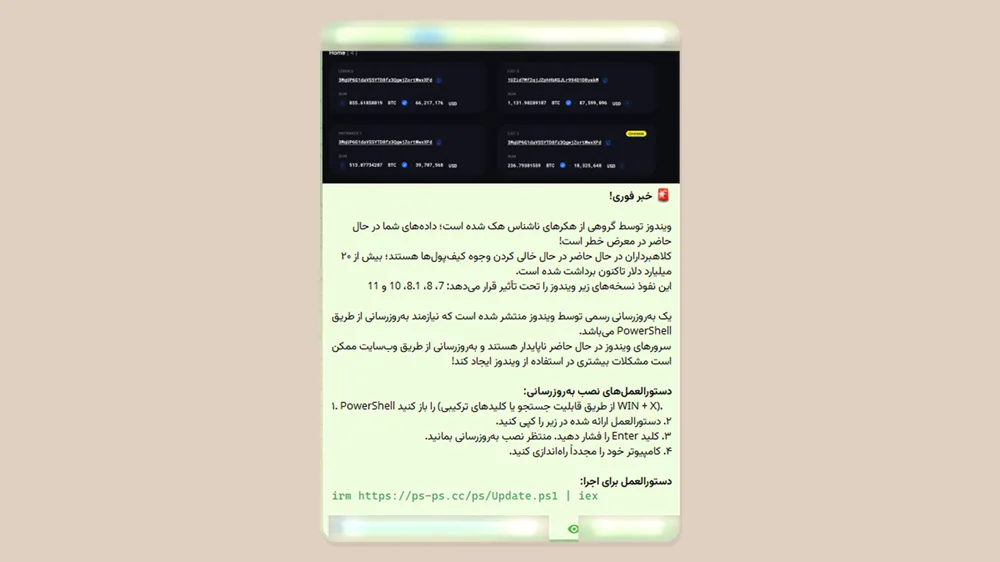
این دستور بهجای نصب بهروزرسانی ویندوز، به سرور مهاجمان متصل میشد، کد مخرب را دریافت میکرد و همان لحظه روی رایانه اجرا میکرد. همهچیز میتوانست در پسزمینه اتفاق بیفتد؛ بنابراین ممکن بود کاربر هیچ فایل تازه یا نشانه آشکاری از آلودگی نبیند.
این حمله نمونهای از شگردی بهنام «ClickFix» است. مهاجمان ابتدا با ادعای یک مشکل فوری، مانند هکشدن ویندوز یا ضرورت نصب بهروزرسانی، کاربر را میترسانند و سپس او را قانع میکنند دستور آلوده را با دست خودش در PowerShell اجرا کند.
آیا رایانه شما در خطر است؟
ابتدا مشخص کنید دستور واقعاً اجرا شده است یا نه:
- فقط پست را دیدهاید: دیدن متن یا تصویر پست باعث آلودگی نمیشود
- پست را روی گوشی دیدهاید: این دستور برای ویندوز نوشته شده و روی گوشی اجرا نمیشود
- دستور را فقط کپی کردهاید: کپیشدن متن خطری ندارد، بهشرط آنکه آن را در PowerShell اجرا نکرده باشید
- دستور را در PowerShell گذاشتهاید اما Enter نزدهاید: فرمان اجرا نشده است و مشکلی نیست
- دستور را وارد کرده و Enter زدهاید: رایانه را احتمالاً آلوده در نظر بگیرید؛ حتی اگر هیچ اتفاقی روی صفحه نیفتاده، پیام خطا دیدهاید یا چند ثانیه بعد PowerShell را بستهاید. دریافت و اجرای بدافزار ممکن است در همان چند ثانیه انجام شده باشد
اگر دستور را اجرا کردهاید، باید چه کار کنید؟
- اینترنت رایانه را قطع کنید: وایفای و بلوتوث را خاموش و کابل شبکه و حافظههای جانبی را جدا کنید
- دیگر روی آن رایانه رمز وارد نکنید: وارد ایمیل، اینترنتبانک یا شبکههای اجتماعی نشوید و رمزها را روی همان دستگاه تغییر ندهید
- با یک دستگاه سالم رمزها را تغییر دهید: ابتدا ایمیل اصلی و سپس حسابهای بانکی، کاری، شبکههای اجتماعی و دیگر حسابهای مهم را ایمن کنید
- از همه نشستهای فعال خارج شوید: در تنظیمات امنیتی حسابها، گزینههایی مانند «خروج از همه دستگاهها» را انتخاب کنید. تغییر رمز بهتنهایی همیشه کافی نیست؛ زیرا بدافزار ممکن است مجوز ورود باز حساب را نیز دزدیده باشد
- تأیید دومرحلهای را فعال کنید: در صورت امکان از برنامه رمزساز یا کلید امنیتی استفاده کنید
- رایانه را اسکن کنید: با Microsoft Defender یا ابزار امنیتی معتبر و بهروز، اسکن کامل و Microsoft Defender Offline را اجرا کنید
- در صورت تردید، ویندوز را دوباره نصب کنید: اگر اجرای دستور قطعی است یا از پاکشدن کامل آلودگی مطمئن نیستید، پس از پشتیبانگیری محتاطانه از اسناد و تصاویر سالم، پاککردن درایو و نصب مجدد ویندوز مطمئنترین راه است
- حسابهای مالی را بررسی کنید: تراکنشهای بانکی، خریدها و حسابهای رمزارزی را برای فعالیت ناشناس کنترل کنید
- اگر اطلاعات کیفپول رمزارزی روی رایانه بوده است: عبارت بازیابی یا کلید خصوصی را افشاشده فرض کنید و با یک دستگاه سالم، دارایی را به کیفپولی با عبارت بازیابی کاملاً جدید انتقال دهید
- اگر رایانه متعلق به محل کار است: دستگاه را خودتان پاک نکنید؛ اتصالش را قطع و فوراً مسئول فناوری اطلاعات یا امنیت سازمان را مطلع کنید
پاککردن بدافزار، اطلاعاتی را که احتمالاً پیشتر ارسال شدهاند برنمیگرداند. به همین دلیل، پاکسازی رایانه، تغییر رمزها و بستن نشستهای فعال هر سه ضروریاند.

آدرس مطلب: https://nooshdaroo.ir/news-opinion/fake-windows-update-telegram-clickfix/