
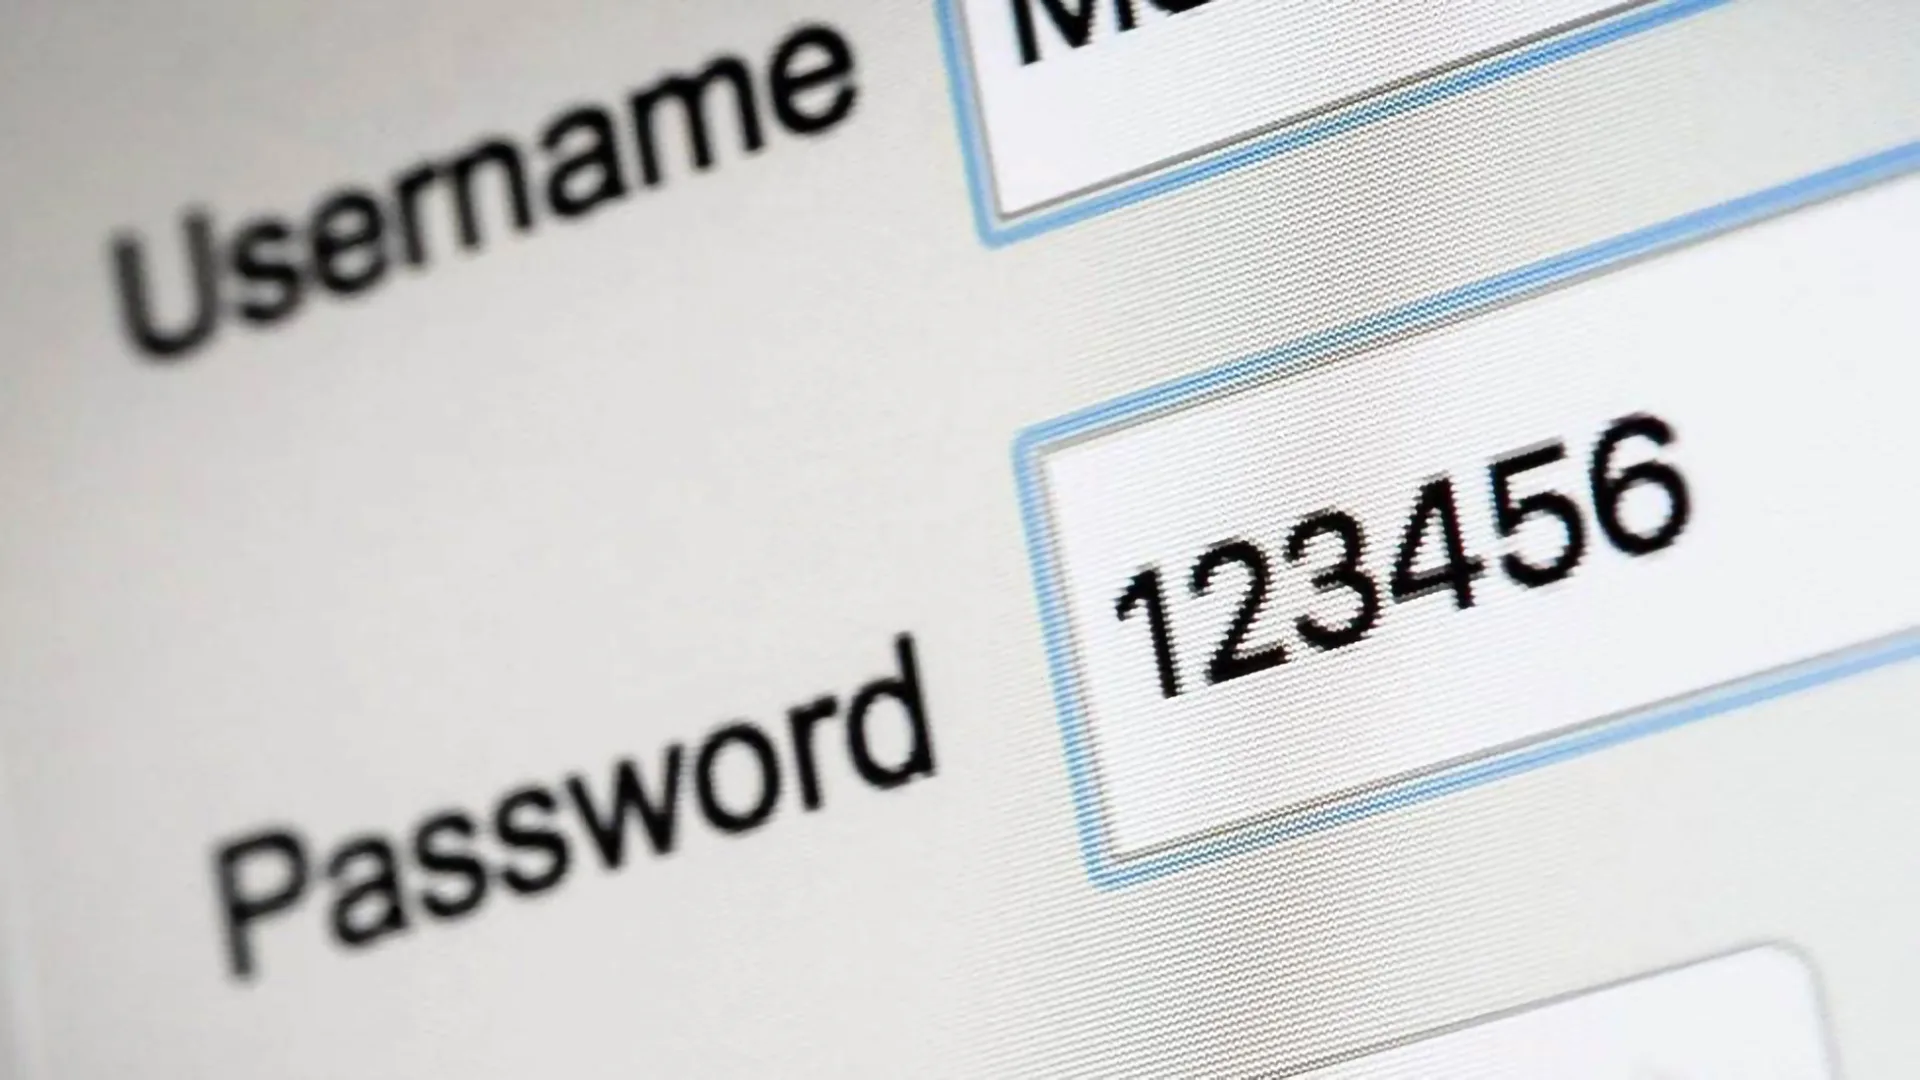
بارها در نوشدارو درباره اهمیت انتخاب رمز عبور قدرتمند صحبت کردهایم، اما اتفاقی که اخیرا در دانمارک رخ داده، بار دیگر نشان میدهد که بیتوجهی به این موضوع تا چه حد میتواند فاجعهبار تمام شود. بهتازگی یک مهاجم مدعی شده که با وارد کردن رمز عبور «۱۲۳۴۵۶»، به اطلاعات حدود ۸.۸ میلیون نفر در سیستم ثبت احوال دانمارک دسترسی پیدا کرده است.
دولت دانمارک به شیوه نفوذ اشارهای نکرده، اما مدیرعامل Pays ApS میگوید هکر از دسترسیهای این شرکت برای سرقت اطلاعات سوءاستفاده کرده است؛ شرکتی که خدماتی مانند پاکسازی و بهروزرسانی اطلاعات را به سیستم ثبت احوال دانمارک ارائه میدهد.
ورود با حساب یک کارمند سابق
مهاجم در این حمله نیازی به هک سیستمها نداشت. او با وارد کردن اطلاعات لاگین کارمند سابق این مجموعه وارد سامانه شد؛ حسابی که پیشتر در یک درز اطلاعاتی گستردهتر دیده شده بود و رمز عبور آن در کمال شگفتی «۱۲۳۴۵۶» بود.
نفوذگران ۲۱ روز به سامانه دسترسی داشتند و در این مدت، اطلاعات حدود ۵.۵ میلیون فرد زنده و ۳.۳ میلیون متوفی (شامل نام، نشانی و شماره ملی دانمارک) را استخراج کردند.
جالب اینجاست که این حادثه نه با هشدارهای امنیتی، بلکه بهدلیل صدور یک قبض بسیار سنگین برای ثبت حدود ۱۴ میلیون جستوجوی غیرمعمول شناسایی شد.
امنیت یک زنجیره است…
درس مهم این اتفاق این است که امنیت را باید یک «زنجیره» در نظر بگیریم. نادیدهگرفتن اصول بنیادین مانند الزام پرسنل به وارد کردن رمزهای پیچیده، لغو دسترسی کارکنان سابق و پایش الگوهای ترافیک میتواند کلید حساسترین اطلاعات یک کشور را بهسادگی در اختیار مهاجمان بگذارد.


آدرس مطلب: https://nooshdaroo.ir/news-opinion/denmark-cpr-breach-password-123456/